



はじめに
AIモデルのプロバイダーが投資コストを回収しようとしているため、AIトークンとサブスクリプションの価格は上昇しています。その結果、こうしたアカウントは乗っ取りの格好の標的となりつつあり、これを阻止することは企業にとっての最重要課題です。AIの不正利用はトークン費用を増大させます。最近起こった3つの事例では、いずれもAPIキーの盗難により、ある組織では100万ドル近くの被害を被り、あるソフトウェアアーキテクトは2万5,000ドルの請求に衝撃を受け、60万ドル相当のAIクレジットの被害を受けたAIテスト企業もありました。一部のAIプロバイダーはこうした不正行為を検知し、被害を抑えるために、影響を受けたユーザーを自動的にログアウトさせ、登録されている決済カード情報を削除しています。マルウェア開発者やフィッシング攻撃者は、自らの攻撃にAIを応用することに関心を示しており、実際、攻撃者が盗んだAI推論を利用していることが報告されています。
以前の調査レポート『Free tokens for sale: How fake signups drive AI fraud』では、不審なほど安価なAIトークンを提供する割引AIサービスを分析しました。こうしたサービスはAIプロバイダーの利用規約に違反し、収益の損失につながります。
本調査の第2部では、この分野における明確な違法行為、すなわちAIアカウントの乗っ取りに利用される可能性のある認証関連の機密情報の入手可能性と販売について検証します。この種のアカウント乗っ取りは、広範囲に感染する情報窃取型マルウェア、すなわちインフォスティーラーによって可能になります。インフォスティーラーによって収集されたデータは、最終的にサイバー犯罪者のフォーラムやメッセージングプラットフォームで販売され、「ログ」、つまり認証関連データの包括的なバンドルとして売買されます。
今回の調査では、AIプロバイダーのセッショントークンとAPIキーに特に注目しました。セッショントークンとAPIキーは、それらのシークレットをリプレイして認証情報ベースの認証をバイパスできる場合が多いため、攻撃者の格好の標的となります。リプレイに成功すると、攻撃者は実際にはログインすることなく、LLMサービスにログインした状態になります。こうしたスケルトンキーを使用すると、不正利用の検知はより困難になりますが、不可能ではありません。
認証情報ダンプの調査
インフォスティーラーのオペレーターは膨大な量のデータを収集するため、ダークウェブのベンダーはその一部を無料で公開しています。無料特典は、週単位または月単位のサブスクリプションサービスに多くの顧客を引き付けるためのティーザーです。
Oktaは、2026年8月2日にTelegramチャンネルで公開された無料ログのバッチを1つ分析しました。このダンプには5,871個のフォルダが含まれており、データ量は7GBに及びます。各フォルダは、感染したマシン1台に相当します。以下に示すように、各フォルダにはサブフォルダとファイルが含まれていました。これらのファイルには、ログイン認証情報、セッショントークン、APIキーなど、認証関連の資料が含まれています。
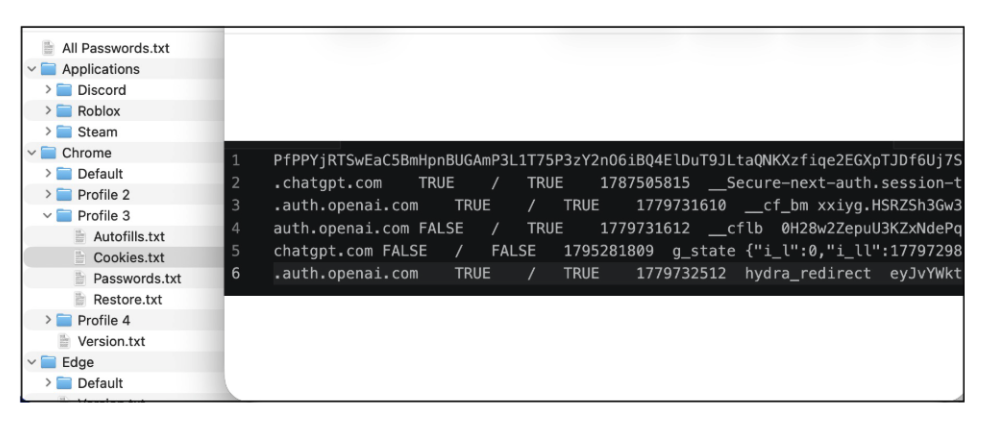 イスラエルで感染したWindows 11マシンの画面です。ユーザーは、Remusインフォスティーラーを含む、トロイの木馬が仕込まれたゲーム『Hearts of Iron IV』をダウンロードしました。右側は、3番目のChromeプロファイルに含まれていたOpenAIとChatGPTのセッションデータの抜粋です。
インフォスティーラーは、毎日膨大な量のデータを収集します。攻撃者は、AIサービスを含む特定の対象アカウントを見つけるために、こうした大量のデータを解析するツールを使用します。
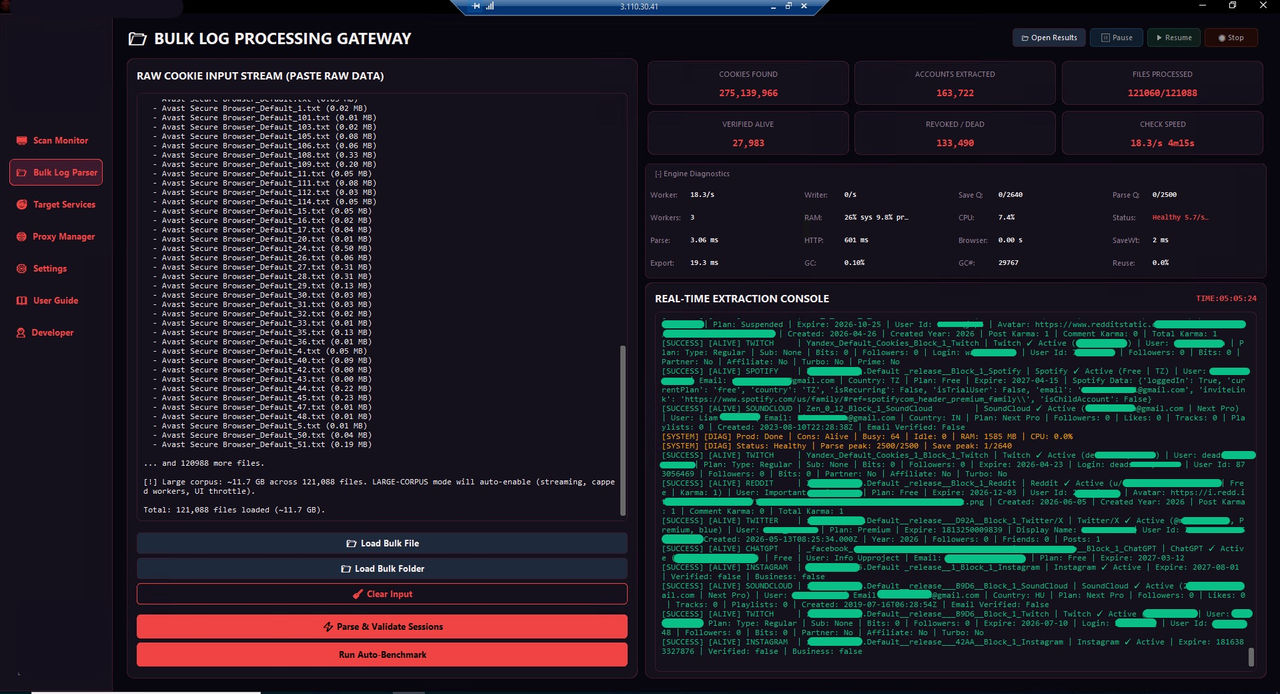 インフォスティーラーのログ処理ツールの画面です。
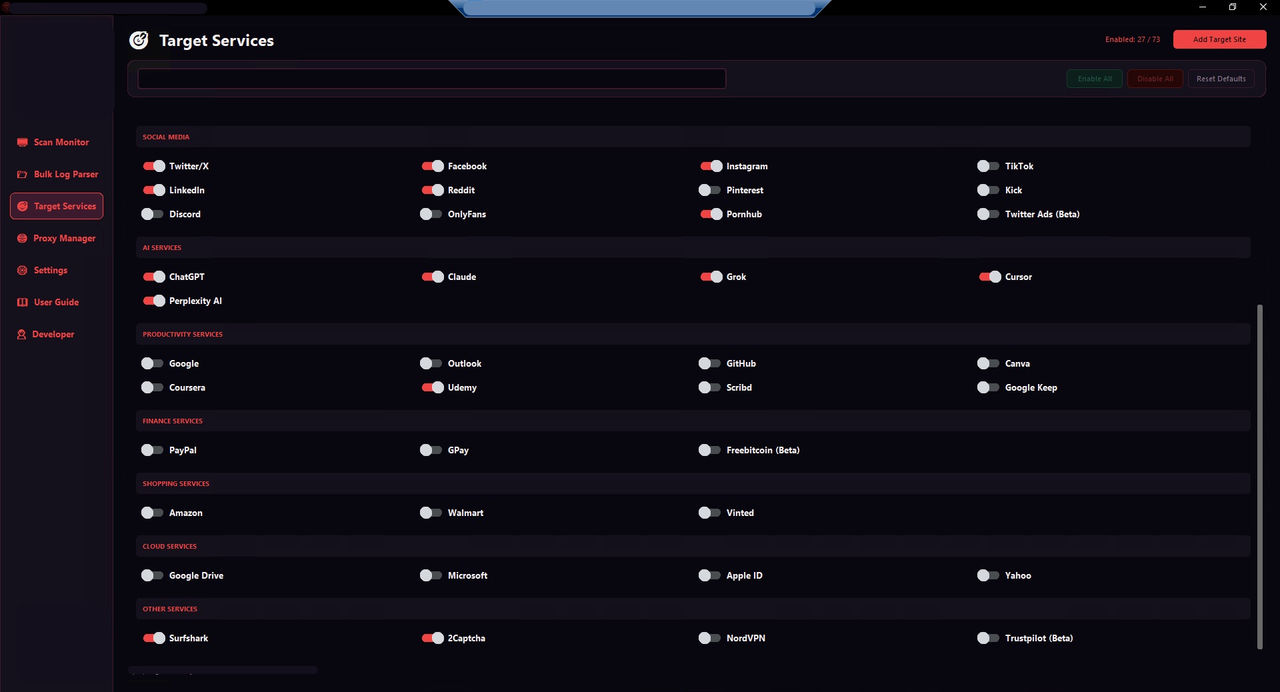 インフォスティーラーのログを解析し、ユーザーがAIサービス専用のセッショントークンを選択できるようにするソフトウェアツールのパネルビューです。
カスタマイズした正規表現とオープンソースアプリケーションTruffleHogを使用して、インフォスティーラーのデータセットから特定の種類の認証関連セッショントークンを検索しました。この検索により、162か国に広がる感染したコンピューター全体に存在する、認証関連のさまざまなトークンが発見されました。
感染したマシン全体で見つかった一意のトークンに基づいて、結果を分類しました。リスクを定量化するため、インフォスティーラーのデータセットがTelegramチャンネルで公開された2026年8月2日の時点で有効期限が切れていなかったセッショントークンも集計しました。理論上は、攻撃者がAIアカウントへの不正アクセスを試みる際に、最初にリプレイするのはこうしたトークンだと考えられます。
プロバイダー | 一意の認証トークン (Netscape.txt Cookieの形式) | 2026年8月2日 の時点で有効 | 個別のマシン数 (マシン総数=5,871) |
|---|---|---|---|
(Workspaceとコンシューマーを含む) | 9,829 | 9,213 | 4,144 |
Microsoft (Entraおよびコンシューマーを含む) | 2,491 | 1,763 | 1,753 |
Anthropic | 561 | 164 | 404 |
Amazon (AWSおよび小売を含む) | 349 | 254 | 245 |
Gamma | 160 | 131 | 154 |
Notion | 90 | 79 | 86 |
Character.ai | 38 | 31 | 34 |
Cursor | 32 | 16 | 26 |
Poe.com | 28 | 25 | 26 |
Pika AI | 20 | 17 | 20 |
Google、Microsoft、Amazonは、すべてのサービスでシングルサインオン(SSO)ゲートウェイを使用しているため、この数値はそれらのサービスによって設定されたプライマリ認証トークンを表しています。ここに記載されているサービスの順序は、その人気度を示すものではなく、この特定のデータセットにおける各サービスの普及率を表すものです。
JSON Web トークン
一部のWebサービスでは、認証後にJSON Web Token(JWT)をユーザーのブラウザに発行します。これにより、さまざまなサーバーがリクエストのたびに一元化されたセッションデータベースに問い合わせることなく、認証済みユーザーの権限を直接確認できます。暗号技術によって署名されたこれらのステートレスなトークンには、その所有者の権限を記述したエンコード済みデータが含まれています。これはセッショントークンとは対照的です。セッショントークンは通常、サーバーサイドでユーザーの権限や設定を検索するために使用される文字列です。
セッショントークンと同様に、有効なJWTはアカウントへの直接アクセスを許可する場合があります。この方法でアカウントにアクセスすると、ユーザー名とパスワードによる通常の認証がバイパスされ、MFAのチャレンジもバイパスされます。
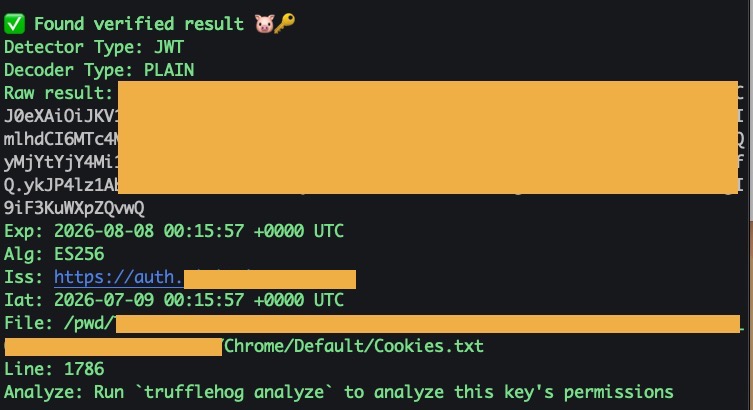 生成AIアートサービスによって発行されたJWTの例。
JWTはインフォスティーラーの標的になります。ただし、すべてのJWTが認証に関連しているわけではなく、データセット内のJWTのすべてがAIサービスに関連していたわけでもありません。データセットに含まれる44,791件の一意のJWTのうち、555件がAIサービスの認証に関連する可能性が高いと特定されました。
JWTには、「issued at」を意味する「iat」フィールドと、有効期限を意味する「exp.」フィールドが含まれる場合があります。JWTは、数週間から数か月、場合によっては数年間有効です。見つかったJWTのほとんどは、有効期限が切れるまで数分から1時間ほど有効な、有効期間の短いトークンでした。悪意のあるJavaScriptによる盗難を防ぐため、HTTPonlyタグが付けられた、より有効期間の長いリフレッシュトークンによって、こうした短期的なトークンが発行されます。しかし、マルウェアによってこれらのトークンが盗まれる可能性は依然としてあります。シングルページアプリケーション(SPA)の場合、JWTはブラウザのLocalStorageまたはSessionStorageに保存されますが、これらは盗まれる可能性があります。
別の検索では、認証関連のJWE(JSON Web Encryption)が2,937件見つかりました。JWEは暗号化されたJWTです。そのほとんどは、NextAuth.jsを使用しているOpenAIによって設定されたものです。これらのJWEは、キーを保持している当事者のみが復号して読み取ることができます。ただし、トークンが有効期限切れになっていない場合、攻撃者がそのトークンをリプレイしてアカウントにアクセスする可能性があります。2026年8月2日にインフォスティーラーのデータセットが公開された時点で、1,843個のJWTとJWEはまだ有効期限が切れていませんでした。
JWTにはデメリットがあります。JWTには、氏名、メールアドレス、電話番号などの個人情報が含まれる場合があります。データセット内で見つかった認証および非認証を含む44,791件のJWTのうち、17.7%に氏名、電話番号、メールアドレスなどの個人を特定できる情報(PII)が平文で含まれていました。この情報は有効期限が切れたり消えたりすることがなく、ユーザーと特定のサービスを直接結びつけるため、ソーシャルエンジニアリングやフィッシングに悪用される可能性があるという点も問題です。
APIキー
APIキーは、AIプロバイダーのダッシュボードから生成し、OpenClawのようなハーネスが使用する構成ファイルにドロップできます。設定ファイルにプレーンテキストのAPIキーを直接記述したり、環境変数として設定したりするのは、手早く作業を開始するための一つの方法です。ただし、OAuth 2.0フローを使用する方がより安全です。クライアントアプリケーションは有効期間の短いアクセス認証情報のみを受け取り、リフレッシュトークンはシステムのキーチェーンやパスワードマネージャーに安全に保管されたままになるためです。さらに、OAuthではスコープを限定したアクセス権限を付与できます。
インフォスティーラーが平文のシークレットや認証情報を標的にするのは、まさに、盗まれたLLM APIキーは収益化が容易で、購入者が他人の負担で推論を実行できてしまうためです。亜種の中には、隠し設定ファイルを探し出すものもあります。最新のインフォスティーラーの亜種には、AnthropicやOpenAI形式のAPIキーや、既知のAIツールの設定パスを対象とした、明示的な正規表現またはglobルールが追加されています。
TruffleHogは当社のデータセットから、Google Gemini、OpenAI、Groq、OpenRouterの4つのAI関連サービスで、現在も有効なAPIキーを24個発見しました。盗まれたキーがもたらす潜在的な影響を抑える方法はあります。OpenAI、Anthropicなどのプロバイダーでは、ユーザーがキーの使用量上限を設定できます。場合によっては、APIキーがポリシーやIP許可リストによって制限されることがあります。しかし、こうした制御がなければ、キーが使用されてAIトークンの料金が膨れ上がる可能性があります。
怪しげな商売道具
プロ並みのAIデザインのWebサイトを使用しているため、利用規約に違反しているだけの可能性のあるグレーマーケットのAIプロバイダーが、正規の業者であるかのように見えることがあります。一部のユーザーは、そのことにすぐには気づかないかもしれません。しかし、AI認証情報の窃取や転売に関与するベンダーの多くは、以下のスクリーンショットでご覧いただけるように、自らの行為を難読化しようとはしていません。
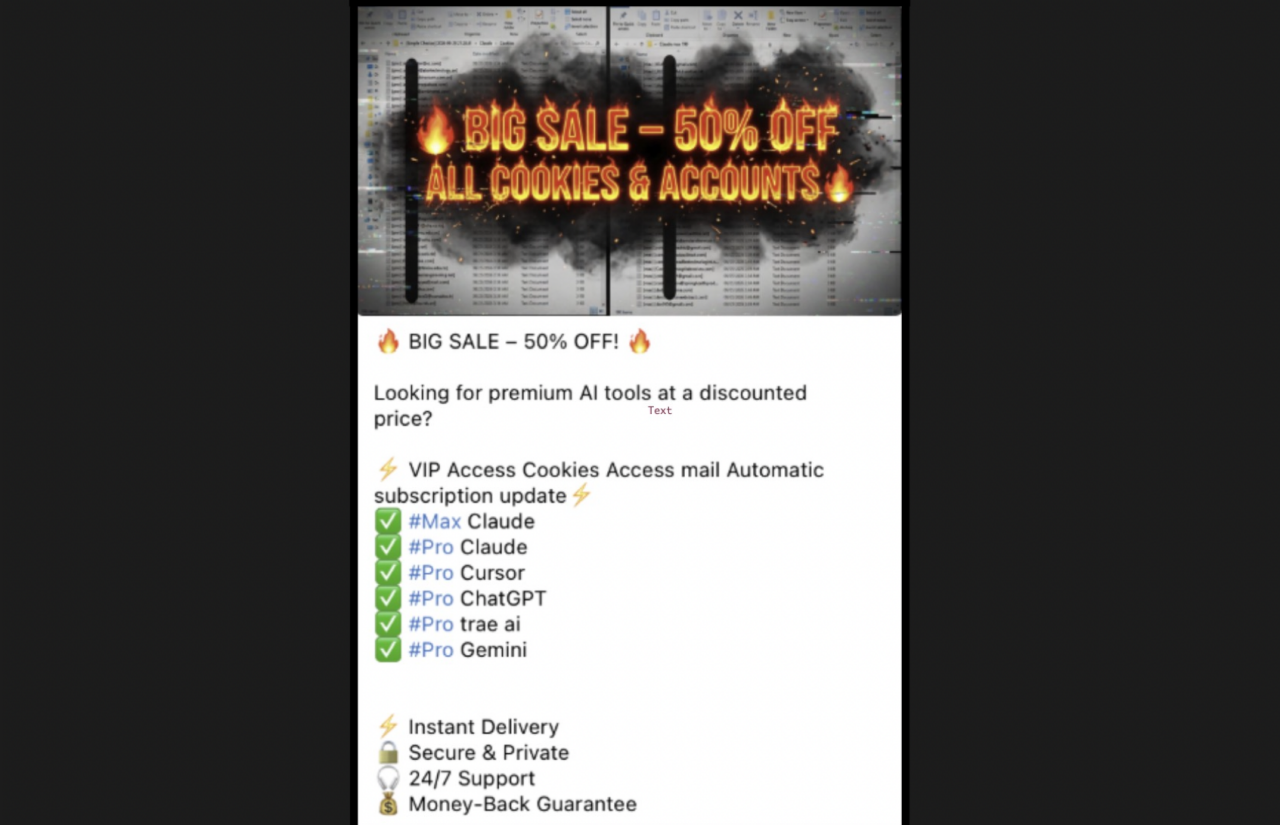 AI関連のセッショントークンを専門とするベンダー。
盗まれたセッションデータを使用してアカウントにアクセスするには、特定のツールが必要です。いわゆる「アンチディテクト」ブラウザには、盗まれた認証データを使用し、セキュリティ制御を回避するように設計された機能が備わっています。オープンソースのアンチディテクトブラウザであるCamoufoxや、自動化ツールであるSeleniumBaseなどの他のツールを使用すると、ブラウザのsessionStorageやlocalStorageから盗まれたデータをファイルから簡単に読み込むことができます。
こうしたツールの多くは、ユーザーがプロキシを設定できるようになっており、これによって「不可能移動」検知や、通常であれば不正アクセスとしてフラグ付けされる行動トリガーを回避することが可能になります。
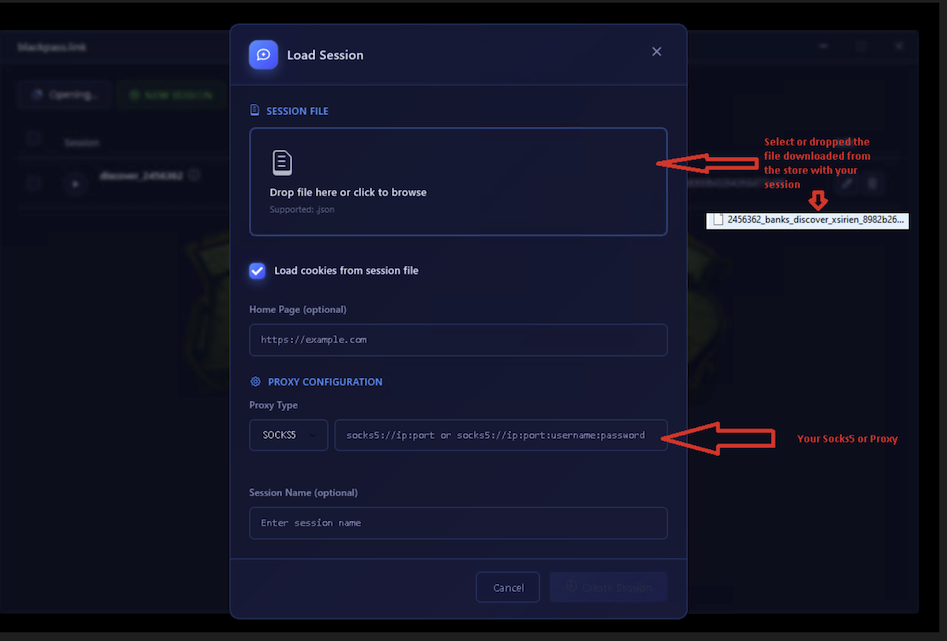 セッションデータとプロキシデータを入力するフィールドがある「anti-detect」ブラウザのスクリーンショット。
ただし、インフォスティーラーによってセッション情報が盗まれた後、攻撃者がその情報をリプレイして実際にアカウントにアクセスできるかどうかは、さまざまな要因に左右されます。例えば、組織がインフォスティーラーのダンプを監視し、ユーザーの認証情報やシークレットが検出された場合に、侵害されたアカウントのロックアウトやパスワードリセットを実行する、といったケースが考えられます。組織がIP許可リストを使用している場合、既知の範囲外からのアクティビティは制限されるため、攻撃者は有効なセッションをリプレイできなくなります。
このデータダンプにおいて、Oktaのセッションが盗まれたという証拠は確認されませんでした。しかし、OktaのIdentity Threat Protection(ITP)を使用すれば、Okta SSOセッションのハイジャックを検知できます。ITPのセッション保護機能は、認証後のアクティブなセッションを継続的に監視し、セッションハイジャックを検知して防止します。IPやデバイスの変更といった重要なコンテキストの変化があった場合、またはShared Signals Framework(SSF)を介してサードパーティのセキュリティツールからリスクに関するテレメトリを受信した場合には、ポリシーを再評価します。セッションが危険な状態にあり、乗っ取られた可能性が高い場合、管理者はUniversal Logoutを使用して、SaaSアプリ全体のアクティブなセッションを終了させることができます。
インフォスティーラーによる認証データの大規模な窃取を阻止するための取り組みが業界レベルで進められています。Googleが2024年に導入したApp-Bound Encryption(ABE)は、ブラウザの機密データを暗号化しますが、インフォスティーラーの開発者はすぐに回避策を編み出しました。デバイスにバインドされたセッション認証情報(DBSC)は、セッショントークンをデバイスに暗号で紐付け、そのトークンが他のデバイスで使用できないようにします。DBSCはまだ初期段階にありますが、これはWebサービスやサイトがサーバー側でDBSCとの互換性を実装する必要があるためです。Windows版Chrome 145など、2026年3月にリリースされた一部のブラウザはDBSCをサポートします。
おわりに
フロンティアモデルへのアクセスがより高価になるにつれて、料金を支払う代わりに盗もうとする動機も高まります。Oktaが実施した、比較的小規模なインフォスティーラーのデータダンプ1件の分析で、感染したマシンの大半からAI関連のセッショントークンが発見されました。その多くは収集から数か月が経過してもなお有効であり、また、平文で保存された有効なAPIキーも確認されました。このような情報を収集するのに、高度な技術は一切必要ありません。無料で入手できるものもあれば、購入できるものもあります。
より強力な認証と、パスキーなどのフィッシング耐性のあるテクノロジーの使用により、ユーザー名とパスワードの乗っ取りは困難になりましたが、盗まれたセッショントークンやAPIキーを防ぐことはできません。防御側は、セッショントークンの再利用を監視し、APIキーの上限とスコープを設定する必要があります。また、可能であれば、盗難されてもすぐに失効する有効期間の短いトークンを使用するOAuth 2.0フローを利用する必要があります。こうした管理策はどれも特別なものではありませんが、組織と個々のユーザーは同様に、トークンとキーをユーザーのパスワードと同等か、それ以上に厳格に扱う必要があります。
やがてDBSCが広く導入されれば、この活発なアクセスエコシステムに測定可能な影響を与えるでしょう。現時点では、組織は、盗難と販売の手口が巧妙化し続ける犯罪市場による、こうしたスケルトンキーの再利用を阻止するために、最善を尽くす必要があります。
推奨事項
ATT&CKのテクニック | 戦術 | 徹底した制御 |
|---|---|---|
T1555.003 — Webブラウザからの認証情報 | 認証情報へのアクセス | ブラウザを最新の状態に保ち、エンドポイント保護を展開してマルウェアを阻止します。 |
T1539 — WebセッションCookieの窃取 | 認証情報へのアクセス | Okta Identity Threat Protectionなどの、セッショントークンの再利用の試みを検知するサービスを展開します。対応している場合は、デバイスにバインドされたセッション認証情報を導入します。Auth0のユーザー向けトークンのベストプラクティスについては、こちらをご覧ください。 |
T1528 — アプリケーションのアクセストークンの窃取 | 認証情報へのアクセス | リフレッシュトークンから有効期間の短いアクセストークンを発行するOAuth 2.0フローを有効にします。リフレッシュトークンは、キーチェーンまたはパスワードマネージャーに保存してください。Demonstrating Proof-of-Possessionを使用して、クライアントアプリケーションのみがアクセストークンを使用できるようにします。 |
T1552.001 — 安全でない認証情報:ファイル内の認証情報 | 認証情報へのアクセス | 設定ファイルや環境変数にプレーンテキストのAPIキーを使用しないでください。シークレットスキャンツールを使用してください。 |
T1078 — 有効なアカウント | 初期アクセス、永続化 | 盗難時に使用を制限できるよう、APIキーに使用量の上限とIP許可リストを設定します。 |
T1204.002 — ユーザーによる実行:悪意のあるファイル | 実行 | アプリケーションの許可リストとエンドポイント制御を使用して、マルウェアをブロックします。 |


