


この記事は機械翻訳されました。
侵入防御システム(IPS)は、ネットワークを24時間体制で監視し、侵入者や攻撃の兆候を探します。不審なものが見つかると、システムが問題をシャットダウンするための措置を講じると同時に、通知が送信されます。
通常、攻撃にはセキュリティ脆弱性が伴います。脆弱性の存在に気づいていない場合や、気づいていたとしても、状況を悪化させる可能性のあるパッチの適用に慎重になる場合があります。
しかし、パッチの適用を遅らせたり、侵害にすぐに対応しなかったりすると、ハッカーがシステムを乗っ取る可能性があります。すべての権限を無効にして、サービスを復旧する前に多額の身代金を要求する可能性があります。
IPSはあなたの反応を待ちません。脅威が現れると、システムはそれをブロックするように動作します。
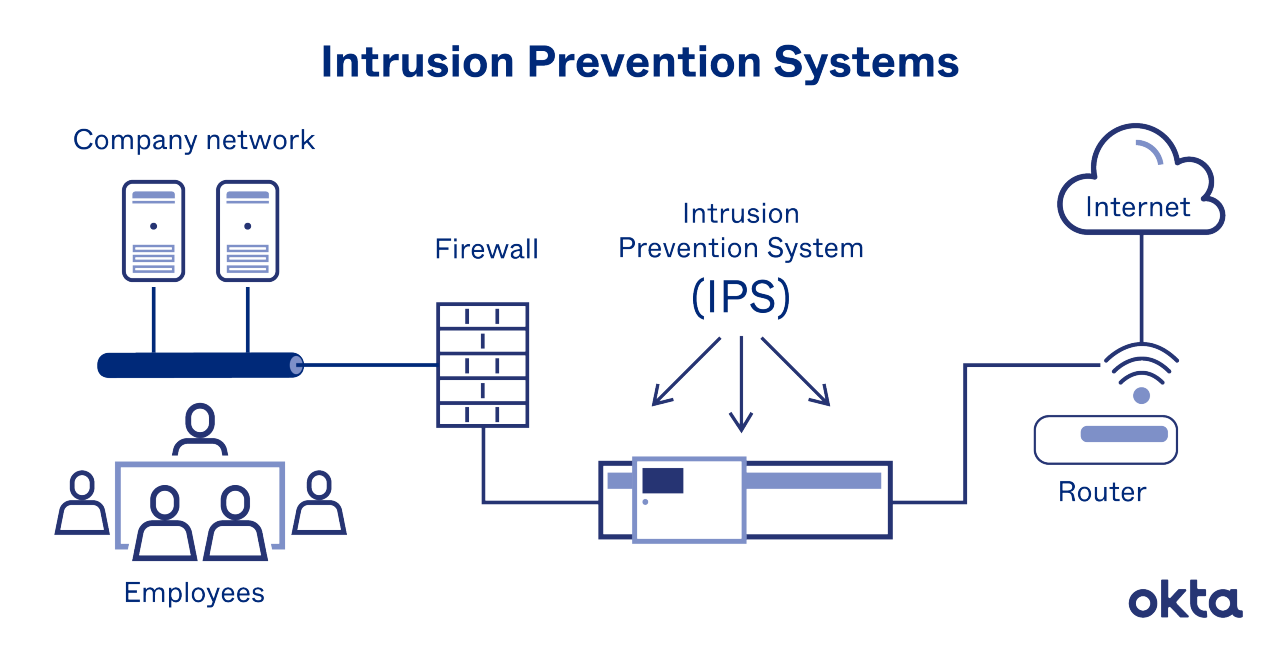
侵入防止システムはどのように機能するか?
IPSは通常、ファイアウォールのすぐ後ろにインラインで配置されます。すべてのパケットはそれを通過する必要があり、移動する際に各パケットが検査されます。異常が発見されると、IT管理者に通知されます。同時に、IPSが脅威を無効化します。
今日のIT環境での仕事は、信じられないほどストレスが溜まります。調査回答者の約30%が、ストレスに関連する病気を経験したことがあると回答しています。そして、40%が仕事のために家族と過ごす時間を逃したと回答しています。
IPSは、職場のすべてのストレスを解消できるわけではありません。しかし、システムは常に侵入から保護するために機能しています。また、設定が完了すると、問題が見つかるたびに詳細を確認する必要はありません。システムは、あなたが助けられなくても、プログラムされたとおりに動作します。
IPSは通常、以下の内容に基づいて攻撃を特定するように設計されています。
- 署名。周知の成功した攻撃には、認識可能なコードまたは署名が付属しています。システムはこれらのマーカーを知っており、トラフィックでそれらが見つかると、反応が始まります。
- 異常。システムはトラフィックをサンプリングし、何らかの点で異なっているか、異常に見えるエピソードを探します。ベースラインから外れたものはすべて、応答をトリガーします。
どちらの方法にも長所と短所があります。シグネチャベースのシステムはトラフィックを迅速に分析し、誤検知はほとんど発生しません。しかし、異常ベースのシステムは、新しい脅威を特定するのが得意です。高度な保護は、より高い誤検知率を伴う可能性があります。
IPSは問題を検出すると、トラフィックの送信元を終了することで対応します。次に、システムはファイアウォールを再構成して将来の攻撃を防ぎ、ネットワークを精査して悪意のあるコードレコードを削除します。完了したすべての作業は、レビューのために記録されます。
IPSセキュリティおよびその他のシステム
IPSは単独で動作し、ネットワークを精査し、必要に応じてアクションを実行できます。しかし、お客様のようなチームがIPS(侵入防御システム)を他の種類の保護と組み合わせることは珍しくありません。
そのような組み合わせの1つがIPS/IDSです。侵入検知システム(IDS)は、ネットワークを調べて悪意のある攻撃者を探します。しかし、問題が見つかっても、IDSはそれについて通知するだけで、何も行いません。自分でプログラムしない限り、是正措置は講じられません。
IPSとIDSを組み合わせることで、リスクを排除しながら、重要な接続を妨害なく実現できます。
一部の企業はこのような組み合わせを信じていますが、ソリューション疲れは他の企業に忍び寄ります。平均して、企業はサーバー上で75種類の異なるセキュリティ製品を使用しています。非常に多くのプログラムが稼働している場合、すべてのアラートとリクエストに対応することはほとんど不可能です。
統合脅威管理(UTM)プログラムは、以下を含む多くの異なるデバイスを組み合わせたものです。
- IDS
- IPS
- ファイアウォール
- ウイルス対策スキャン
- Virtual private networking (VPN)
1つのダッシュボードで、エンタープライズのセキュリティの状態を完全に把握でき、アラートは統合プラットフォームからも送信されます。ログインが多すぎることにうんざりしている人にとって、UTMは理想的なソリューションとなる可能性があります。
Oktaのソリューションセット
Oktaでは、アイデンティティドリブンなソリューションを使用して、お客様のIPSをサポートしています。当社のソリューションは、将来のサイバー攻撃を防御し、阻止することに役立ちます。お客様のシステムに必要なものだけを提供し、不要なものは提供しないようにします。詳細はこちら。
参考文献
最適な稼働時間を実現するためのセキュリティパッチ適用のタイミング(2002年、2002 LISA XVI。
ITの仕事はますますストレスが大きくなっているのか、それともミレニアル世代のせいか?(2015年5月)。Computerworld.
サイバーセキュリティの注目点:シグネチャベースの検出と異常ベースの検出。Center for Internet Security.
Defense in Depth:支出を止め、統合を開始する。(2016年3月)CSO)
