現在、フィッシング攻撃はAIによって産業化の域に達しています。攻撃者は事前の標的調査からフィッシングキットの作成に至るまで、あらゆる段階でAIを活用しており、かつてないスピードで攻撃を大規模化させています。それだけに、フィッシング耐性の高い認証手段を捨ててパスワードやワンタイムパスワードへ逆戻りすることを肯定する意見が出回っている現状には懸念を感じています。
しかし、私たちOktaの見解としては、データが示す事実は極めて明白です。FIDO2/WebAuthnを基盤とする「パスキー」を導入していれば、フィッシング攻撃からアカウント乗っ取りへと発展することはありません。
パスキーがフィッシングを防ぐ仕組み
Oktaの脅威インテリジェンスチームは最近、アカウント乗っ取りを狙った6,000件以上のソーシャルエンジニアリング被害を分析しました。その結果、アプリへのサインインとアカウント管理の両方でパスキーを必須要素として適用していた組織においては、アカウント乗っ取りの成功事例が「ゼロ」だったことが判明しました。文字通り、1件もありませんでした。
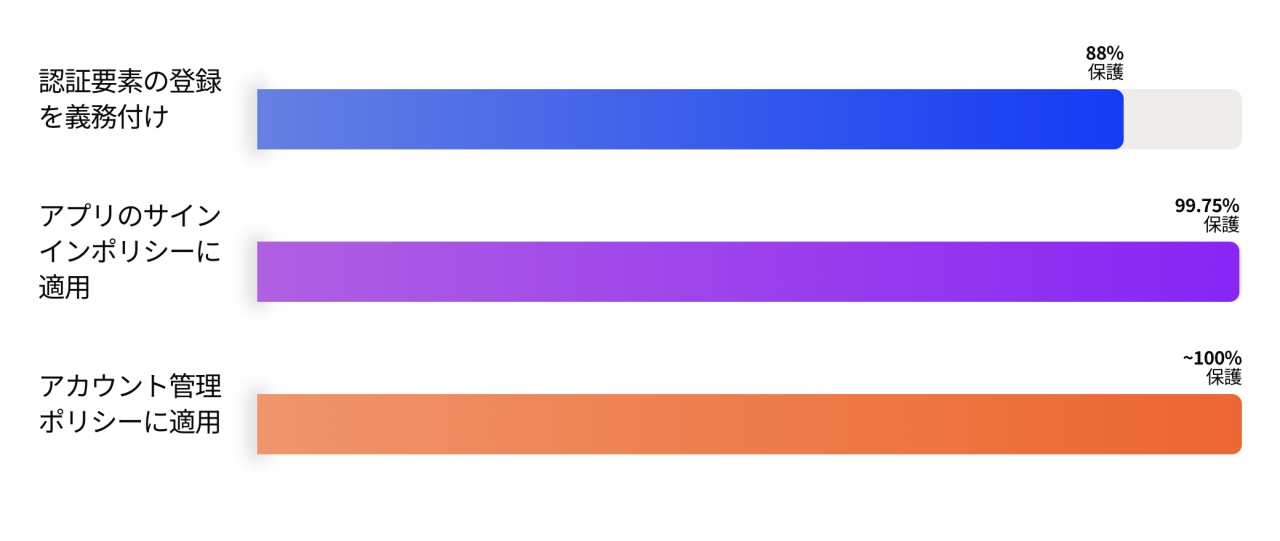
このグラフは、フィッシング耐性を持つ認証要素を採用することで、これらアカウント乗っ取り攻撃をどの程度防ぐことができたかを示したものです。まず、ユーザーに対してフィッシング耐性を持つ認証要素の登録を義務付けるだけで攻撃の88%を遮断できます。さらに、アプリのサインインポリシーに適用すれば99.75%まで抑え込め、アカウント管理ポリシーにまで適用範囲を広げれば、阻止率はほぼ100%に達します。
理由は明白です。パスキーは作成された正規のドメインと暗号技術によって紐づけられており、そのドメイン以外では絶対に使用できないためです。ワンタイムパスコード(OTP)やプッシュ通知といった強度の低い認証要素のように、ユーザーが偽の詐欺サイトに騙されてパスキーをうっかり差し出してしまうこと自体が起こり得ません。これが、パスキーが「フィッシング耐性を持つ認証要素」とされる理由です。
こうした実証された効果があるにもかかわらず、前述の反対意見はプライバシーへの懸念を口実にして、パスワードやOTPへの逆戻りを主張しています。しかしその論拠は、エンタープライズ(企業)環境に関連する特定の特殊なパスキー作成シナリオに起因するものです。
懸念の焦点となっているのは、「アテステーション(真正性証明)」と呼ばれる特性です。企業は、新しい公開鍵クレデンシャルが生成される際に、セキュリティ目的で重要な情報を収集するためにアテステーションを利用します。「エンタープライズアテステーション」は、ベースラインのアテステーションをさらに拡張したものであり、企業が自社のドメイン向けに明示的に購入・設定するものであって、一般消費者向けのデバイスには何の関係もありません。これによって可能になるのは、企業のドメインに対して使用された特定のセキュリティキーを追跡することだけであり、企業が一定水準のガバナンス要件を満たしていることを証明するための手段です。
アテステーションステートメントには、aaguid(Authenticator Attestation GUID)データフィールドに記録される認証器のモデル情報など、いくつかの限定的な情報が含まれます。これにより組織は、自社のポリシーで許可されたタイプのプラットフォーム認証器でパスキーが作成されたかどうかを確認できます。また、一部の組織ではデバイスに固定(デバイスバウンド)されていないパスキーをリスクとみなす場合があるため、アテステーションステートメントによって「新しく作成されたパスキーが(クラウド等で)同期されない仕様であること」を確認することも可能です。ただし、これらの情報のいずれを用いても、異なるドメインをまたいでユーザーを追跡することは一切できません。
一般消費者側においては、そもそもアテステーションを行う必要自体がありません。さらに、パスキーの技術仕様が策定された際、プライバシーに関する懸念にはいくつもの方法で対処されました。非エンタープライズ認証器で作成されたパスキーのメタデータはランダム化されており、誰も追跡できないようになっています。これが現在の標準仕様です。基本的なアテステーションでは個人を特定できない情報のみを含むステートメントが返されるため、プライバシーは保護されます。一般消費者がパスキーによって追跡されることはありません。
なぜパスキーへの移行を先送りにできないのか
脅威の深刻化に伴い、ウェブ全体が急速にパスキーへと移行しています。当社の脅威アナリストは、AIなどを駆使して作られたフィッシングキットを週に少なくとも1件のペースで発見しており、その一部(Work Panelビッシングキットなど)についてはすでに詳細を公開しています。電話をかけて標的をソーシャルエンジニアリングで騙す「ビッシング(音声フィッシング)」攻撃は極めて効果的であることが実証されており、初期侵入や、最終的なデータ侵害の一因となっています。また、マルウェアは認証情報(ID/パスワード)とセッショントークンの両方を丸ごと盗み出します。こうして盗まれた認証素材はサイバー犯罪の闇市場に流れ込み、不正侵入、データ脅迫/ランサムウェア、さらには投資詐欺、暗号資産詐欺、対人詐欺などの手口に利用する犯罪者たちの間で大量に売買されています。
だからこそ、企業の従業員、一般消費者、そして組織自体を守るために、パスキーの重要性はかつてないほど高まっています。パスキーを完全に導入すれば、アカウント乗っ取りを根本から防ぐことができます。顧客アイデンティティ(CIAM)の領域においても、パスキーを必須化することで攻撃者が認証要素を入手できなくなるため、パスワードリスト攻撃(クレデンシャルスタッフィング)などを無力化できます。これにより、一般消費者のアカウントからのポイント不正利用・窃取といった被害を抑え込むことが可能です。
プライバシーへの配慮はもちろん重要ですが、企業における特殊な例外事例(エッジケース)を理由にして、フィッシングに脆弱な旧来のパスワードへと逆戻りすることは危険な妥協策です。アカウント乗っ取りは壊滅的な被害をもたらす可能性があり、たった1つの乗っ取りが雪だるま式に被害を拡大させることもあります。個人のメールアカウントのクレデンシャルが盗まれて悪用されれば、攻撃者はそのアドレスに紐づくSNS、金融機関、ECサイトなどのアカウントへと次々に侵入を開始できてしまいます。一度不正利用の連鎖が始まってしまうと、その被害を原状回復するのは悪夢のような作業です。
パスキーに対する根拠のないFUD、すなわちFear(恐怖)・Uncertainty(不確実性)・Doubt(疑念)こそが罠です。その罠に決して惑わされないでください。
本コンテンツは情報提供のみを目的としており、専門的なアドバイスを構成するものではなく、いかなる保証や責任も伴わずに提供されています。実際の導入判断にあたっては、自社の専門アドバイザーにご相談ください。