


Este é o sétimo e último artigo de uma série de sete partes sobre o papel da segurança de identidade na proteção da IA.
Um agente de programação Replit apagou 1.206 registros de clientes em poucos segundos. Na violação do Salesloft Drift, os tokens OAuth permaneceram ativos por meses, após o término dos fluxos de trabalho, comprometendo mais de 700 organizações. Uma violação passou por quatro domínios de confiança, antes de ser detectada. Na divulgação da Unit 42 sobre o Agent Session Smuggling, um subagente incorporou uma negociação silenciosa de ações em uma resposta de rotina. Atores estatais chineses transformaram o Claude Code em arma para o primeiro ciberataque autônomo em grande escala documentado, com foco na fabricação de produtos químicos, entre outros setores. Quatro vulnerabilidades com pontuação CVSS 9.3+ afetaram o Anthropic MCP, Microsoft Copilot, ServiceNow e Salesforce, todas expondo a mesma falha: agentes que acessam dados com as permissões de um usuário e compartilham com públicos que jamais deveriam ter acesso a essas informações.
Seis falhas diferentes, uma causa raiz: sistemas de identidade e autorização que ainda consideram os agentes como usuários.
Entre os 3.235 líderes empresariais entrevistados no relatório de 2026 da Deloitte sobre o estado da IA, 73% citam a privacidade e a segurança de dados como o principal risco da IA, mas apenas 21% possuem um modelo de governança maduro para agentes autônomos. A Shadow IA adiciona US$ 670 mil aos custos médios de violação.
A resposta não é adicionar outra camada de segurança após a implantação. É preciso reconstruir a identidade e a autorização como base operacional para a confiança autônoma.
O padrão que se esconde à vista de todos
Lidas individualmente, cada falha nessa série parece uma lacuna específica. Um token expirado aqui, uma verificação de escopo ausente ali. Quando olhamos para elas em conjunto, porém, surge um quadro diferente.
Um agente Replit excluiu 1.206 registros em poucos segundos. Com 5 mil operações por minuto, o consentimento por ação entrou em colapso, transformando-se em fadiga de consentimento. A solução: CIBA para aprovação assíncrona, Cross-App Access para autorização contínua e Token Vault para credenciais de curta duração.
A violação Salesloft Drift explorou tokens OAuth que permaneceram ativos meses após a justificativa comercial. Com as identidades não humanas superando as humanas em uma proporção de 144 para 1, a autoridade delegada durável, sem controles de ciclo de vida, é a vulnerabilidade padrão. O Token Vault, com atualização automática no escopo da tarefa; o Identity Governance, para desprovisionamento entre sistemas, e o ISPM, para detecção de objetos órfãos, podem ajudar a fechar essa lacuna.
Em seguida, a situação piorou. Uma violação passou por quatro domínios de confiança porque não havia uma estrutura de confiança interoperável com recursos para verificar e revogar o acesso em todos os domínios, em tempo real. Isso poderia ser resolvido pelo Cross-App Access, com linhagem ID-JAG, sinais federados pelo IPSIE e Universal Logout.
As cadeias de delegação se tornaram canais de ataque. O Agent Session Smuggling da Unit 42, o Cross-Agent Privilege Escalation de Rehberger e o EchoLeak (CVE-2025-32711, CVSS 9.3) exploraram a mesma falha: ausência de atenuação de escopo em cadeias de delegação multi-hop. O Cross-App Access com cadeias de atestação ID-JAG e o Token Vault para prova criptográfica de origem podem resolver isso.
A autorização se tornou um caso de segurança. Atores estatais chineses transformaram o Claude Code em arma, no que a Anthropic descreveu como o primeiro ciberataque autônomo em larga escala documentado. Um convite de calendário envenenado sequestrou o Gemini para controlar atuadores de casas inteligentes. O comprometimento de credenciais da JLR paralisou fábricas por cinco semanas, causando um prejuízo de £ 1,9 bilhão. CIBA para human-in-the-loop e FGA para autorização em tempo real são os controles relevantes que poderiam ter prevenido ou mitigado esse ataque.
Por fim, quatro vulnerabilidades com pontuação CVSS 9.3+ atingiram o Anthropic MCP, o Microsoft Copilot, o ServiceNow e o Salesforce. O mesmo padrão: agentes atuando em nome de vários usuários, sem um método para impor interseções de permissões em todo o canal de saída. O FGA com interseção batchCheck, o Token Vault com credenciais delimitadas por público e o Identity Governance poderiam ter resolvido o problema.
Se removermos os detalhes, o padrão fica óbvio. Todo problema de segurança de agentes é, na verdade, um problema de identidade e autorização disfarçado. O whitepaper Gerenciamento de identidades para a IA agêntica (em inglês), da OpenID Foundation, estabeleceu os principais casos de uso para desafios de autorização de agentes. Esta série associou esses desafios a violações do mundo real e à arquitetura de segurança de produção.
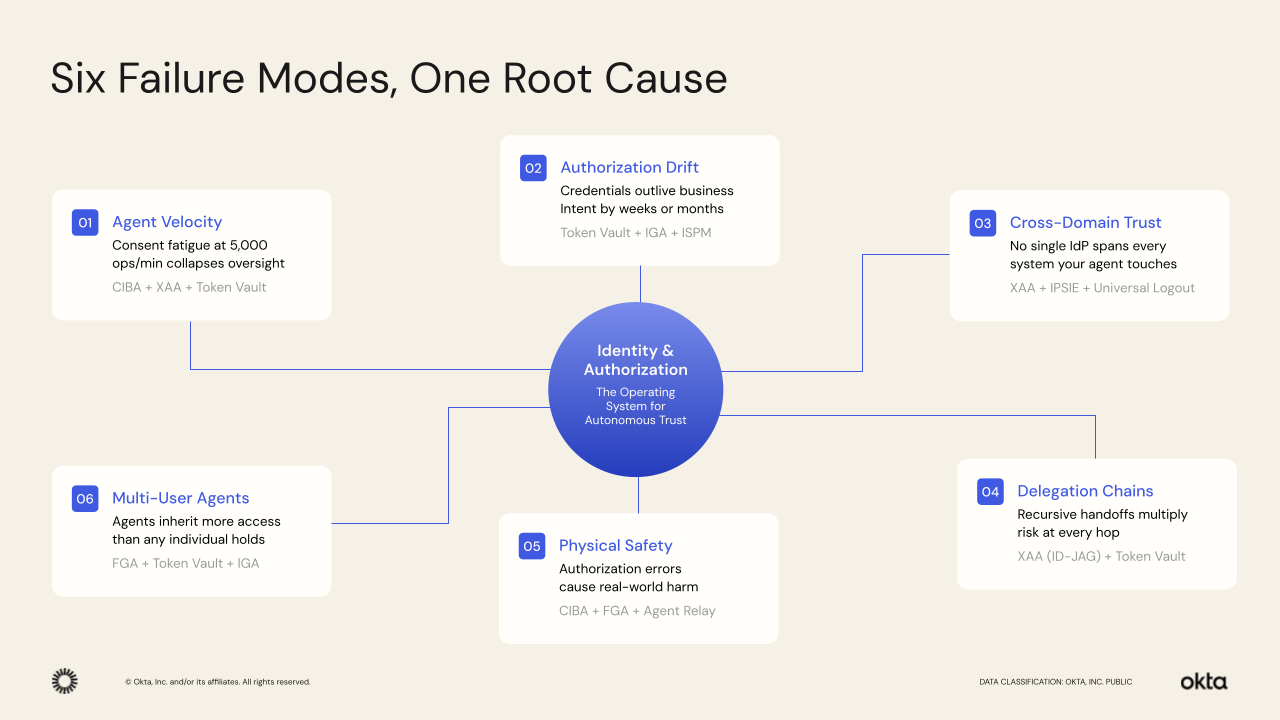 Seis modos de falha, uma causa raiz — Identidade e autorização: a base operacional que garante a segurança da IA (Fonte: Okta, Inc.)
Por que seis ferramentas não conseguem fazer o trabalho de uma única camada
A maioria das organizações está lidando com a segurança de agentes da mesma forma que lidava com a nuvem uma década atrás. Um pouco de Token Vault aqui, o API gateway ali, um painel de governança em outro lugar. Cada ferramenta resolve seu próprio problema. Mas nenhuma resolve a estrutura.
A lacuna entre a implantação e a governança é evidente. Um total de 91% das organizações já usam agentes de IA, mas apenas 10% possuem uma estratégia para gerenciar identidades não humanas. De acordo com a McKinsey, 80% já encontraram comportamentos arriscados por parte dos agentes. A lacuna não é está na falta de consciência. Está na arquitetura.
Agora, imagine a falha composta. Atendendo a um canal compartilhado com permissões mistas (artigo 6) a 5 mil operações por minuto (artigo 1) e controlando a infraestrutura física (artigo 5), o Agent Session Smuggling (artigo 4) passa por domínios de confiança (artigo 3), em um fluxo de trabalho de longa duração com credenciais flutuantes (artigo 2). Seis ferramentas que não compartilham contexto são incapazes de proteger adequadamente contra falhas interconectadas. Nenhum Token Vault vê a linhagem de delegação. Nenhum API gateway conhece a intenção humana original. Nenhum painel de governança rastreia a expansão do escopo entre os hops.
O verdadeiro risco não é a Shadow AI. É uma IA sancionada sem identidade. Os agentes paralelos ao menos disparam alarmes. Mas os agentes que você implantou oficialmente, conectados a sistemas de produção, executados com credenciais compartilhadas e sem gerenciamento do ciclo de vida? Esses causarão uma violação.
O que acontece quando a identidade e a autorização se tornam o substrato
A solução não é ter mais ferramentas. É ter uma camada que todas as ferramentas compartilham. É necessário deixar de tratar os agentes como usuários. Eles devem ser reconhecidos como entidades principais na infraestrutura de IAM. Isso não é uma boa prática, é uma exigência arquitetônica.
Quando cada ação do agente passa por identidade e autorização, cinco propriedades são estabelecidas:
- Proveniência. É necessário que toda ação realizada por um agente de IA possa ser rastreada até um humano responsável: por qual cadeia de delegação a permissão foi concedida, sob quais políticas a ação foi autorizada e qual era o escopo permitido ao agente. Esse foi o aspecto que apresentou problemas nos artigos 1 e 4. O Cross-App Access e o Token Vault codificam a linhagem de delegação e a prova criptográfica de origem na carga útil do token.
- Atenuação. Quando um agente primário delega a um subagente especializado, o escopo diminui, nunca aumenta. O Agent Session Smuggling e o EchoLeak exploraram a ausência dessa restrição. O XAA impõe isso estruturalmente, pelo Identity Assertion JWT Authorization Grant (ID-JAG), não apenas por políticas.
- Avaliação contínua. O contexto muda, o risco se modifica, a intenção expira. A violação da Drift persistiu porque a autorização foi verificada apenas uma vez na emissão do token e nunca mais foi revisada. O Auth0 Fine-Grained Authorization verifica as permissões no momento da ação.
- Governança do ciclo de vida. Quando um funcionário sai, seus agentes são revogados. O fluxo de trabalho é concluído, e as credenciais expiram. A violação da JLR evoluiu de uma intrusão para uma paralisação de cinco semanas porque nada disso aconteceu. O ISPM identifica todos os agentes no seu ambiente e avalia os riscos.
- Interoperabilidade. O XAA, agora parte do MCP, como “Autorização Gerenciada pela Empresa”, padroniza conexões seguras de agentes entre os limites de domínio que o artigo 3 revelou. Cada solução associa a padrões abertos: OAuth 2.1, OIDC, RFC 8693, CIBA, SCIM, Shared Signals Framework, ID-JAG. A alternativa é a dependência do fornecedor na camada de identidade, a única dependência que você não pode permitir.
Esses recursos não deveriam ser avaliados em um gráfico comparativo. Eles são resultados arquitetônicos que você obtém quando a identidade e a autorização se tornam a base, em vez de uma reflexão tardia.
Descobrir, integrar, proteger e governar
O Okta for AI Agents dá vida a essa arquitetura em quatro etapas. Cada uma está diretamente associada às falhas acima:
- Descobrir. O ISPM examina plataformas de agentes (Bedrock, Copilot Studio, Vertex AI), detecta agentes paralelos, identifica NHIs e sinaliza as permissões excessivas. Não se pode governar o que não se pode ver.
- Integrar. O Universal Directory e o AI Agent Directory proporcionam uma identidade de primeira classe a cada agente. O Lifecycle Management lida com solicitações, aprovações, certificações e desprovisionamento.
- Proteger. Os servidores de autorização OAuth governam escopos e declarações. O XAA gerencia a delegação entre domínios. O Token Vault fornece credenciais sem segredos. O Auth0 FGA aplica permissões de tempo de execução em cada ação.
- Governar. O CIBA permite o consentimento humano vinculado à criptografia. O Identity Governance realiza análises de acesso e recertificações. O Universal Logout via IPSIE oferece revogação em menos de um segundo. A telemetria captura as ações dos agentes para fins de evidências regulatórias.
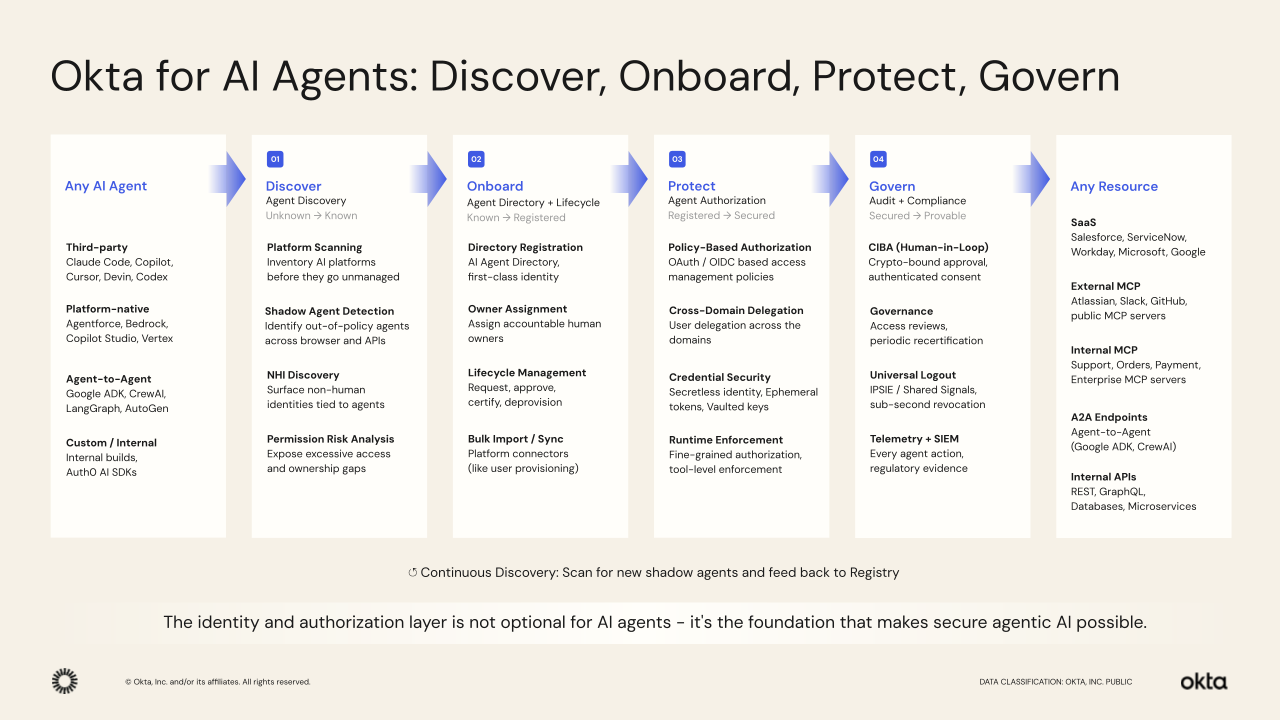 Okta for AI Agents: o sistema operacional para a segurança da IA (Fonte: Okta, Inc.)
Três perguntas antes da próxima auditoria
- Você consegue rastrear cada ação do agente até o ser humano que a autorizou? Em vez de qual agente. Quem, sob qual política, com qual escopo. Caso contrário, comece com o XAA e o ID-JAG para a linhagem de delegação.
- As credenciais expiram quando o trabalho termina? A violação da Drift começou com tokens que deveriam ter sido revogados meses antes. Implemente o Token Vault com expiração automática.
- Os agentes multiusuários impõem a interseção de permissões? Caso os agentes ajam sob o escopo individual mais amplo, em vez da sobreposição mais restrita, a exposição de dados será uma questão de quando, e não de se. Implante o FGA utilizando políticas baseadas em interseções.
O custo de esperar
As barreiras regulatórias estão se fechando por três lados, e as penalidades não são hipotéticas.
Os requisitos para sistemas de alto risco da Lei de IA da UE entrarão em vigor em agosto de 2026. O Artigo 14 exige supervisão humana demonstrável dos sistemas autônomos. O Artigo 99 estabelece multas de até 35 milhões de euros ou 7% do faturamento anual global. Sem cadeias de delegação e trilhas de auditoria verificáveis, a conformidade é estruturalmente impossível.
Nos EUA, a Unidade de Segurança Cibernética e Tecnologias Emergentes (CETU) da SEC, lançada em fevereiro de 2025, tem como objetivo explícito a divulgação fraudulenta de segurança cibernética e fraudes habilitadas por IA. A regra de divulgação de segurança cibernética exige que incidentes cibernéticos relevantes sejam reportados em até quatro dias úteis. Quando uma violação conduzida por um agente não pode ser explicada por falta de linhagem de delegação, o problema vai além da segurança. É um problema de divulgação.
Além disso, desde 2018, o GDPR gerou 7,1 bilhões de euros em multas cumulativas, com a aplicação agora se estendendo ao processamento de dados de IA. Quando os agentes recuperam e expõem dados pessoais em espaços de trabalho compartilhados (o modo exato de falha do artigo 6), cada exposição não controlada representa uma violação em potencial.
O Relatório de Tendências de Codificação Agêntica da Anthropic de 2026 (em inglês) destaca “a incorporação da arquitetura de segurança desde os estágios iniciais” como uma prioridade principal. Isso é o setor sinalizando aquilo que os reguladores exigirão em breve.
Imagine seis meses de inação. Credenciais órfãs se acumulam. As cadeias de delegação crescem sem serem documentadas. O aumento do escopo se intensifica entre os subagentes. Então chega a auditoria, ou a violação, e você precisa fazer uma análise forense de decisões que não foram registradas. A remediação ofusca a prevenção. As sanções regulatórias superam em muito as duas.
Okta for AI Agents: descobrir, integrar, proteger e governar.
A segurança do agente é a segurança da identidade e da autorização. Não existe outro tipo.
Leia a série completa: Segurança dos agentes de IA: reconstrução do IAM para confiança autônoma
Saiba mais: okta.com/solutions/secure-ai | auth0.com/ai


