



Résumé à l’intention des cadres dirigeants : Aujourd’hui, des agents d’IA autonomes approuvent des prêts, fournissent des conseils juridiques, orientent les patientes et patients, et pilotent des systèmes physiques. Lorsqu’un agent d’IA entraîne des préjudices opérationnels, financiers ou de conformité, les tribunaux et les autorités de régulation exigent une piste d’audit claire permettant d’identifier qui a autorisé l’agent et quelles actions précises lui ont été permises. Actuellement, la plupart des entreprises ne disposent pas de l’infrastructure d’identités nécessaire pour effectuer cette vérification, ce qui crée une lourde responsabilité appelée la faille d’attribution de l’IA.
Comprendre la lacune d’attribution de l’IA
La lacune en matière d’attribution est la distance critique entre les actions d’un agent d’IA et votre capacité à prouver qui les a autorisées et ce qu’il était habilité à faire. Ce déficit de gouvernance est justement visé par le texte réglementaire des principaux frameworks dans différentes juridictions à travers le monde.
Principaux frameworks mondiaux de conformité en matière d’IA
Six des huit frameworks de conformité existants sont pleinement en vigueur et applicables aujourd’hui :
- Loi Sarbanes-Oxley (SOX) : exige la mise en place de contrôles d’accès internes explicites sur le reporting financier automatisé et les saisies dans les ERP.
- California Consumer Privacy Act (CCPA) : accorde un droit d’action privé avec des dommages-intérêts légaux de 100 $ à 750 $ par personne concernée et par incident en cas de brèche de données résultant d’une sécurité insuffisante.
- Règles de divulgation en matière de cybersécurité de la Securities and Exchange Commission (SEC) (Formulaire 8-K, point 1.05) : imposent la déclaration des incidents de cybersécurité majeurs dans un délai de quatre jours ouvrés après la détermination de leur caractère significatif, ce qui peut inclure des incidents impliquant des identités non humaines.
- Règlement général sur la protection des données (RGPD) : exige une base légale documentée et la minimisation des données pour tout traitement automatisé de données à caractère personnel.
- Directive sur les systèmes de réseaux et d’information (NIS2) : impose des mesures complètes de gestion des risques en cybersécurité et de sécurité de la chaîne logistique dans les secteurs d’infrastructures critiques, y compris des politiques de contrôle des accès qui, dans la pratique, doivent également s’appliquer aux identités non humaines.
- Règlement sur la résilience opérationnelle numérique (DORA) : impose des exigences de résilience opérationnelle numérique au secteur des services financiers, notamment en matière de gestion des risques liés aux TIC et de surveillance continue des prestataires tiers de services TIC, ce qui implique en pratique la nécessité de disposer de registres d’autorisations vérifiables.
Parallèlement, les exigences applicables aux systèmes à haut risque de la loi sur l’intelligence artificielle de l’Union européenne (loi sur l’IA de l’UE) entreront en vigueur le 2 décembre 2027 pour les systèmes autonomes et le 2 août 2028 pour l’IA intégrée dans des produits réglementés, et imposeront la journalisation automatique des évènements, la gestion des risques et des capacités d’intervention humaine.
Parallèlement, aux États-Unis, les assemblées législatives de chaque État révisent en temps réel les lois locales sur l’IA. En février 2026, 78 projets de loi sur les chatbots d’IA avaient été déposés dans 27 États des États-Unis. L’évolution de la loi sur l’IA du Colorado, la première loi complète sur l’IA adoptée par un État américain, illustre la grande volatilité de la législation spécifique à l’IA : un tribunal fédéral a suspendu la loi sur l’IA du Colorado en avril 2026, et une loi sur la transparence, plus restreinte, dont l’entrée en vigueur est prévue le 1er janvier 2027, l’a depuis remplacée. Si les exigences spécifiques ont évolué, l’objectif, lui, reste inchangé : même la version restreinte de la loi impose des obligations de divulgation et de conservation des enregistrements qui remontent à l’identité et à l’autorisation.
Cinq contrôles d’identité pour combler la lacune d’attribution
Pour protéger votre entreprise, chaque action d’agent doit pouvoir être rattachée à une personne responsable. Cela nécessite cinq contrôles essentiels :
- Identifiez quel agent a agi.
- Limiter ce à quoi il peut accéder.
- Retracer l’autorisation jusqu’à une personne nommée.
- Vérifiez les autorisations avant le transfert des données.
- Consigner tout de manière irréversible.
La preuve juridique : quatre études de cas, un modèle
Les tribunaux ferment rapidement les voies de contournement. Des décisions récentes ont permis d’engager la responsabilité des fabricants d’IA pour leurs produits, ont rejeté la défense selon laquelle un chatbot constituerait une entité juridique distincte et ont infligé des amendes de plusieurs millions de dollars pour traitement non autorisé de données. Ces situations mettent en évidence les lourdes conséquences opérationnelles et financières de la lacune en matière d’attribution de l’IA :
Cas n° 1 : Nippon Life c. OpenAI (mars 2026)
Une action en justice majeure accuse ChatGPT d’avoir exercé illégalement la profession d’avocat en conseillant à une personne en situation de handicap de se séparer de son avocat, en l’aidant à rédiger des requêtes juridiques et en citant une jurisprudence fictive. Sur la base de ces recommandations automatisées, la personne requérante a utilisé l’outil pour rédiger et déposer plusieurs documents juridiques dans le cadre d’une action visant à annuler un accord juridique antérieur. Par conséquent, Nippon Life réclame plusieurs millions de dollars de dommages et intérêts afin de compenser les coûts liés à la défense contre ces dépôts générés par l’IA.
La faille d’attribution : Qui a autorisé l’agent à donner des conseils juridiques ? Aucun système d’identité d’entreprise n’a enregistré la réponse.
Cas n° 2 : Garcia c. Character Technologies (mai 2025)
Un tribunal fédéral en Floride a autorisé une action en responsabilité du fait des produits à l’encontre d’un fabricant de chatbot IA, rejetant la défense du fabricant fondée sur le Premier amendement. Google, qui a fourni le LLM sous-jacent, pourrait être tenu responsable en tant que fabricant de composants. Cela a établi que si un chatbot d’IA est un produit, l’entreprise qui le déploie détient l’ensemble des résultats automatisés et doit disposer d’une traçabilité complète : quel agent, quelle autorisation, quelle personne et quel périmètre.
Lacune d’attribution : En l’absence de point de contrôle de l’identité, l’entreprise ne peut pas prouver quelle personne a précisément configuré les garde-fous comportementaux de l’agent.
Cas 3 : Moffatt c. Air Canada (février 2024)
Le chatbot d’Air Canada, basé sur l’IA, a indiqué à une personne endeuillée qu’elle pouvait demander une remise rétroactive pour deuil, alors que la politique de l’entreprise ne le permet pas. L’entreprise a soutenu que le chatbot d’IA constituait une entité juridique distincte. Le tribunal de la Colombie-Britannique a rejeté cette demande :
Bien qu’un chatbot comporte un aspect interactif, il reste simplement une composante du site web d’Air Canada. Il devrait être évident pour Air Canada qu’elle est responsable de l’ensemble des informations figurant sur son site web.
Lacune en matière d’attribution : le chatbot ne disposait ni d’une identité propre, ni d’un historique d’autorisation, ni d’une traçabilité des accès permettant de relier ses réponses en temps réel à une personne responsable.
Affaire 4 : Italie c. Replika / Luka Inc. (2025)
L’autorité italienne de protection des données a infligé une amende de 5 millions d’euros à la société mère de Replika pour trois violations du RGPD :
- Défaut d’identification du fondement juridique du traitement des données des utilisateurs.
- Fournir une politique de confidentialité insuffisante
- Ne pas déployer la vérification de l’âge.
Une gouvernance des identités rigoureuse et des contrôles d’accès adaptés auraient permis d’atténuer chacune de ces défaillances de conformité.
Lacune d’attribution : Le système automatisé fonctionnait entièrement en dehors du périmètre d’identité de l’entreprise, exécutant des tâches de traitement des données sans valider les autorisations.
Ces quatre cas ne sont pas des valeurs aberrantes. Le Kentucky est devenu le premier État des États-Unis à poursuivre en justice une entreprise de chatbots d’IA. Les Pays-Bas ont infligé une amende de 30,5 millions d’euros à Clearview IA. Chatbot IA MyCity de New York a conseillé aux propriétaires d’entreprise d’enfreindre la loi.
Le modèle est le même dans ces incidents : un agent agit, portant préjudice à une personne utilisatrice ou enfreignant une politique. L'entreprise ne peut pas fournir de trace indiquant qui a autorisé l'agent, ce qu'il était autorisé à faire ou comment attribuer ses actions à une personne responsable. Les tribunaux déterminent la responsabilité, et les autorités de régulation définissent les contrôles nécessaires. Cet espace est l'écart d'attribution.
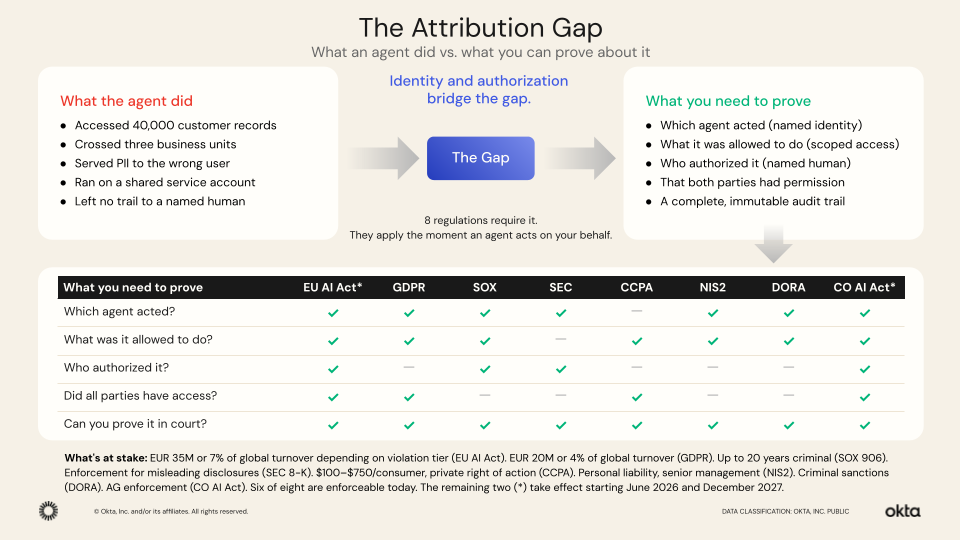 L’écart d’attribution. Le côté gauche représente ce que font les agents. Le côté droit représente ce que les entreprises doivent démontrer. La faille qui les sépare est le terrain des risques réglementaires, juridiques et opérationnels.
Comment les réglementations mondiales encadrent l’identité et l’autorisation liées à l’IA
Votre exposition au risque réglementaire dépend de la capacité de votre équipe sécurité à vérifier quatre piliers opérationnels essentiels.
1. Quels agents sont en cours d’exécution dans votre environnement ? (identité)
En vertu de l’ article 9 de l’AI Act de l’UE, les violations des exigences applicables aux systèmes à haut risque sont passibles d’amendes pouvant atteindre 15 millions d’euros ou 3 % du chiffre d’affaires mondial, le plafond de 35 millions d’euros ou 7 % étant réservé aux pratiques d’IA interdites. La loi impose la mise en place et la mise à jour continue d’un système de gestion des risques pour les systèmes d’IA à haut risque. Vous ne pouvez pas gérer les risques liés à un agent que vous ne pouvez pas identifier.
Article 15 impose une résilience stricte face à l’exploitation ; exécuter un agent non cartographié sur un compte de service partagé crée un vecteur de déplacement latéral qui rend la conformité caduque.
De même, les recommandations COSO GenAI publiées le 23 février 2026 ont un impact direct sur les sections 302, 404 et 906 de la SOX, qui exigent que les membres de la direction générale certifient personnellement les contrôles financiers internes. Un agent d’IA non géré utilisant un compte de service partagé pour accéder à un système ERP et enregistrer des écritures comptables représente une faiblesse majeure. Les contrôles des accès doivent désormais être appliqués de façon systématique aux entités numériques, et pas seulement aux collaborateurs humains.
2. Quelle empreinte d’accès aux données vos agents ont-ils précisément ? (périmètre des données requises)
L’article 32 du RGPD prévoit des amendes pouvant atteindre 10 millions d’euros ou 2 % du chiffre d’affaires mondial en cas de non-mise en place de mesures techniques de sécurité appropriées. Si un agent d’IA dispose de privilèges d’accès étendus et extrait des données confidentielles pour le compte d’un utilisateur final qui ne possède pas les autorisations correspondantes, cela constitue un traitement non autorisé des données. Les équipes sécurité doivent vérifier les droits d’accès de l’agent ainsi que de l'utilisateur humain avant tout transfert de données. En 2025, ce modèle précis a déclenché quatre vulnérabilités critiques (CVSS 9,3–9,4) au sein des écosystèmes Anthropic, Microsoft, ServiceNow et Salesforce.
En outre, la CCPA §1798.150 prévoit des dommages-intérêts légaux de 100 $ à 750 $ par personne concernée et par incident, assortis d’un droit d’action privé permettant aux personnes concernées d’intenter directement une action en justice. Comme les agents autonomes fonctionnent à la vitesse des machines, un agent sans périmètre des données requises peut extraire des dizaines de milliers de dossiers de données à caractère personnel en quelques minutes. Au minimum légal, une erreur d’ingestion exposant 40 000 dossiers d’entreprise entraîne immédiatement une responsabilité de 4 millions de dollars.
3. Qui a autorisé cette empreinte d’accès spécifique ? (attribution)
L’article 12 de la loi sur l’IA de l’UE exige que les systèmes d’IA à haut risque soient techniquement capables d’enregistrer automatiquement les événements tout au long de leur durée de vie opérationnelle. Un journal de workflow basique se contente de consigner les événements survenus ; une piste d’audit doit prouver quelle identité humaine a accordé l’autorisation et à quel moment cet accès expire.
Le principe 8 du COSO met explicitement en garde contre le fait que les risques de fraude sont amplifiés par les agents d'IA, qui introduisent des risques liés à l'autorisation, une autonomie excessive et des interfaces non sécurisées.
Cela crée une vulnérabilité dangereuse appelée délégation récursive, où les autorisations ne sont pas restreintes à chaque étape autonome. Les équipes métier intègrent systématiquement des agents d’IA non supervisés dans les environnements SAP, Oracle et Workday via des comptes de service génériques ne disposant d’aucune identité non humaine unique ni de chaîne de délégation. Lorsqu’une défaillance du système se produit, il est impossible de remonter jusqu’à la personne responsable de l’action à l’origine du problème.
Cette exposition est amplifiée par les règles de divulgation en matière de cybersécurité de la SEC, qui imposent de communiquer tout incident majeur dans un délai de quatre jours ouvrés ; sans traçabilité de l'identité, votre déclaration réglementaire reste fondamentalement incomplète.
4. Pouvez-vous révoquer immédiatement les droits d’accès d’un agent ? (supervision humaine)
L’article 14 du règlement européen sur l’IA impose aux organisations de conserver la capacité technique d’intervenir dans les opérations d’IA à haut risque ou d’interrompre immédiatement le système à l’aide d’un bouton d’arrêt dédié ou d’une procédure de sécurité équivalente. Un token OAuth à longue durée de vie qui ne peut pas être invalidé en cours de tâche ne répond pas à cette exigence. Une véritable supervision humaine nécessite une plateforme unifiée capable de suspendre une action avant son exécution, de révoquer des identifiants en cours d’utilisation et d’appliquer des décisions de politique en temps réel au point d’accès.
Résoudre le problème de l’éphémérité et de la responsabilité de l’IA
Les agents d’IA ne sont pas des personnes morales ; ils ne peuvent pas être assignés à comparaître, reconnus coupables d’outrage au tribunal, ou témoigner de leur intention. Contrairement à une personne salariée que l’on peut interroger six mois après un incident, un agent d’IA est éphémère : il est lancé pour exécuter une tâche, puis il s’arrête immédiatement. Si votre système n’attribue pas d’identité unique aux identités non humaines et ne conserve pas une piste d’audit immuable pendant l’exécution de l’agent, la preuve légale disparaît définitivement.
Nous avons observé ce phénomène dans l’affaire Air Canada mentionnée plus haut. Lorsque l’entreprise a soutenu que son chatbot constituait une entité juridique distincte, le tribunal a rejeté cet argument. Mais la décision a mis en lumière un problème plus profond : le chatbot d’Air Canada ne disposait d’aucune identité propre, d’aucun enregistrement d’autorisation, ni d’aucune trace reliant ses réponses à une personne. L’entreprise n’a pas pu prouver qui avait configuré l’agent, quelles politiques le régissaient ou qui en était responsable. C’est la faille de responsabilité que l’identité et l’autorisation permettent de combler.
Les entreprises déploient ces agents éphémères comme travailleurs numériques sur différents flux de travail à fort enjeu : rebooking de passagers, ajustement d’assurances, triage des demandes et validation de crédits. Comme nous l’avons vu dans la cinquième partie de cette série, lorsqu’un agent contrôle des systèmes physiques — tels que le chauffage, la ventilation, la climatisation, les portes d’un site ou les recommandations de dosage — les conséquences dans le monde réel prennent une tout autre ampleur.
Lorsqu’une action d’un agent est contestée, le système judiciaire exige qu’un humain responsable soit désigné. L’identité détermine quel agent a agi, et l’autorisation définit ce qu’il était habilité à faire. Sans ces deux éléments, votre personnel numérique fonctionne avec un risque important et non maîtrisé.
Le mythe de la friction dans la gouvernance automatisée
Lors de l’évaluation des dispositifs de sécurité pour les identités non humaines, les équipes de direction générale soulèvent souvent une objection récurrente : « Nous ne voulons pas ajouter de la complexité ni freiner l’adoption de l’IA. »
Ce point de vue est inadapté. Le véritable coût de la friction se manifeste lorsqu’un agent non maîtrisé fait la une des médias : un agent qui extrait des données d’entreprise. Un agent exposant des données de santé protégées (PHI). Un agent qui fournit des conseils juridiques inexacts à des milliers de personnes. Un agent qui ajuste les dosages de médicaments à partir de dossiers auxquels il n’a jamais été autorisé à accéder. Chacun de ces éléments est à une couche de contrôle près d’être contenu.
Le chatbot d’IA d’Air Canada a donné une mauvaise réponse à un passager, ce qui a conduit à une décision majeure sur la responsabilité de l’IA. C’était un simple chatbot d’IA. Les agents d’IA déployés aujourd’hui par les entreprises disposent d’un accès beaucoup plus large, couvrent bien plus de systèmes et opèrent à une vitesse nettement supérieure.
Si la mise en place des contrôles d’autorisation nécessaires pour sécuriser un agent ne génère qu’une friction de quelques millisecondes, la friction d’une brèche de données, d’une enquête réglementaire, d’une action collective ou d’une procédure engagée par la SEC se mesure en mois de contentieux, en millions d’euros d’amendes et en carrières de cadres dirigeants compromises. Déployer des agents autonomes sans contrôles d’identité ne supprime pas les points de friction ; cela ne fait que les reporter au pire moment possible.
Le temps presse
La lacune en matière d’attribution n’est pas un exercice théorique de conformité. Six grands frameworks réglementaires imposent aujourd’hui des sanctions. COSO a publié ses recommandations sur les contrôles internes liés à l’IA le 23 février 2026. Les plans d’inspection du Public Company Accounting Oversight Board (PCAOB) intègrent explicitement l’IA générative. La loi sur l’IA de l’UE entrera pleinement en vigueur le 2 décembre 2027 et les évaluations de conformité peuvent prendre jusqu’à un an pour être finalisées. Les entreprises doivent commencer à se préparer dès maintenant.
Vous devrez rendre des comptes, que vous mettiez ou non en place ces contrôles. La seule question est de savoir si vous serez en mesure de démontrer cette responsabilité lorsque les autorités de régulation et les tribunaux viendront frapper à votre porte.
Comblez la lacune d’attribution et sécurisez votre personnel d’IA
Vos agents d'IA autonomes doivent agir comme des leviers d'affaires sécurisés et conformes, et non comme des risques non maîtrisés. Sécuriser cette main-d’œuvre numérique ne signifie pas ralentir votre roadmap. Avec l’écosystème de sécurité des identités unifié d’Okta, vous pouvez instaurer un plan de contrôle autoritaire, centré sur l’identité, pour chaque action automatisée dans votre entreprise.
Okta peut vous aider à sécuriser votre expérience agentique et à éliminer les lacunes en matière d’attribution avant que les autorités de régulation et les tribunaux ne s’en préoccupent. Échangez avec un expert sécurité d’Okta pour commencer à préparer votre entreprise à l’avenir de la gouvernance automatisée dès aujourd’hui.
Quel est votre score de préparation à l’IA ?
Réalisez notre évaluation de l’identité par l’IA en deux minutes pour déterminer votre situation actuelle, identifier les failles cachées et obtenir des conseils pratiques pour corriger vos vulnérabilités.

Évaluez votre préparation à l’IA en 2 minutes
Découvrez à quel niveau l’identité, les accès et le contrôle des agents constituent un frein au passage en production.


