



人工知能(AI)、特に生成AI(GenAI)は、さまざまな業界に革命をもたらしています。残念ながら、このテクノロジーをいち早く、かつ最も積極的に導入したのはサイバー攻撃者でした。生成AIの能力が飛躍的に向上したことで、その魅力に抗うことはできなくなりました。経験の浅い犯罪者でさえ、これまでになく迅速かつ効果的にアカウント乗っ取りを行えるようになっています。Deep Instinct社の「Voice of SecOps」レポートによると、セキュリティ専門家の75%が過去12か月間に攻撃の増加を目の当たりにしており、そのうち85%が、この増加は悪意のある攻撃者による生成AIの使用が原因であると考えています。
このダイナミックで急速に変化するセキュリティ環境において、中小企業(SMB)は特に脆弱です。Oktaが2023年に公開したホワイトペーパー「セキュアアイデンティティの現状」によると、中小企業(SMB)における不正な登録やクレデンシャル・スタッフィングの試行は、エンタープライズレベルの組織と同程度に高い割合で発生していることが判明しました(ただし、エンタープライズレベルの組織のようにこの問題に専念できるスタッフリソースはありません)。特に中小企業は、他の規模の組織よりも多要素認証(MFA)のバイパス試行率が著しく高くなっています。全MFAイベントのうち、MFAバイパスが占める割合は、大企業や中堅企業では約9%であったのに対し、中小企業では20%でした。納得です。
このブログ記事では、GenAIによって強化されたアカウント乗っ取りの脅威が中小企業にもたらす影響に焦点を当て、サイバーセキュリティ対策を強化するための実践的な洞察を提供します。
中小企業がアカウント乗っ取りの標的になりやすい理由
中小企業は、サイバー脅威という点において常に標的とされてきました。利用可能なテクノロジーやインフラストラクチャの観点では、企業規模の重要性はますます低下していますが、Verizon社の『2023年データ侵害調査報告書』によると、従業員1,000人未満の企業は依然として他の企業よりも頻繁に攻撃を受けています。実際、調査対象となったSMBの69.9%がセキュリティインシデントを報告しているのに対し、より大きな組織では49.6%でした。攻撃によってデータが侵害される割合も中小企業の方がわずかに高く、インシデントの38%がデータ漏洩につながったのに対し、大企業では22%でした。専任のサイバーセキュリティスペシャリストを配置している中小企業は、全体の約3分の1にすぎません。
中小企業に対する主なアカウント乗っ取りの脅威
比較的経験の浅い攻撃者でも、一般に公開されている大規模言語モデル(LLM)を利用することで、生成AIがなかった頃よりも迅速かつ効果的に悪意のあるツールやマルウェアスクリプトを作成し、大規模に展開できます。
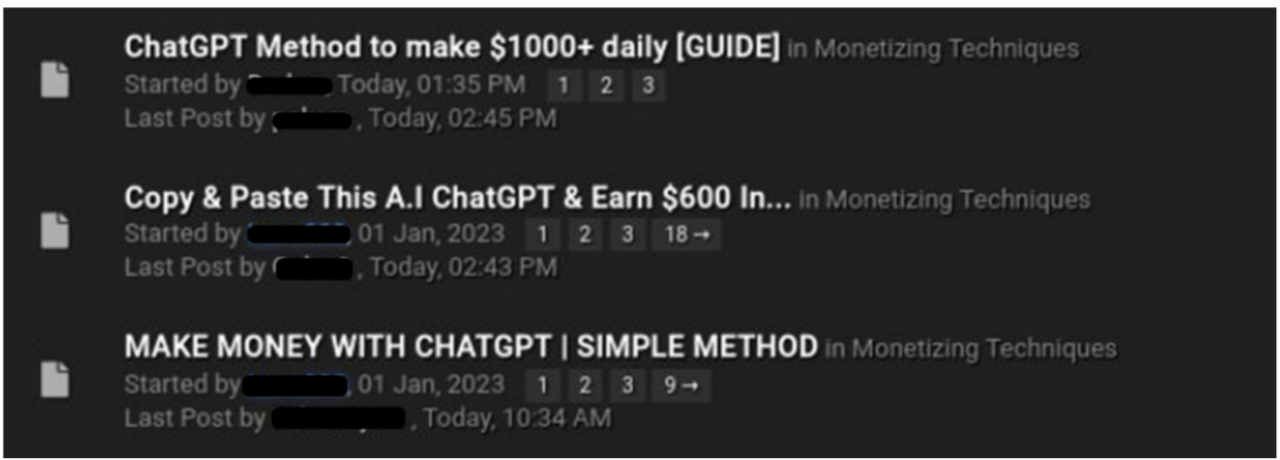 ChatGPTを不正行為に利用する方法に関する複数のスレッドが、あるアングラフォーラムに存在します。画像出典:Chris Fernando、『セキュリティレビュー』、「ChatGPT is Being Used for Cyber Attacks」、2023年。
標的型でパーソナライズされたフィッシング攻撃(スピアフィッシング攻撃)や、ソーシャルエンジニアリングをより巧妙にする音声クローニングなど、急速に進化するセキュリティ脅威に対抗する際に中小企業が直面する、まさにパーフェクトストームともいえる状況がお分かりいただけるでしょう。ボットは、自動化された大規模な攻撃に使用されると、偽のサインアップ、DDOS攻撃、自動化された総当たり攻撃、ユーザーを標的とした詐欺やスパムの大量送信など、さまざまな形で脅威となり得ます。AI駆動型ボットはIT部門にとって悪夢のように聞こえるかもしれませんが、良いニュースもあります。機械学習(ML)によって強化されたBot Detectionは、ボット攻撃の軽減において著しい効果を発揮します。
限られたリソースで作業する場合でも、セキュリティを向上させることができます。最も一般的な脅威を特定することで、GenAIの脅威に対するセキュリティ体制を強化する際に、どこに焦点を当てるかを決定できます。
フィッシング攻撃
生成AIツールを悪用すれば、説得力のあるプロ並みのフィッシングメールをわずか数秒で作成できます。単なるフィッシングだけでなく、個々の標的に合わせてカスタマイズされた、不気味なほど人間らしいスピアフィッシング攻撃も可能です。攻撃者は、生成AIを使用して、フォトリアリスティックな顔写真を作成したり、人間らしい自然な話し方を高速で模倣したりすることで、信憑性の高いプロフィールを作成できます。また、悪意のある攻撃者は、生成AIツールを使って人の声を複製する可能性があります。これにより、ボイスフィッシング(ビッシング)やソーシャルエンジニアリング攻撃を行う際に、上級管理職や役員秘書といった信頼されている主要なスタッフになりすますことが可能になります。
試行錯誤のログインは、攻撃者がユーザー名とパスワードをランダムに推測するよりもはるかに進化しました。ユーザー名とパスワードの組み合わせで100%ハッキングされないものはありません。時間が経てば、悪意のある攻撃者は最終的にあらゆる組み合わせを解読できます。以前は、巧妙なサイバー攻撃には、処理を高速化するためのツールが使用されていました。AIを使用すると、これらのタイプの攻撃はさらに高度になります。
Credential stuffingは、侵害されたユーザー名とパスワードの組み合わせを自動的に注入して、ユーザーアカウントへの不正アクセスを試みる、一般的なタイプのブルートフォース攻撃です。認証情報の侵害と不適切なパスワードポリシーにより、攻撃者は以前に侵害されたパスワードを使用してアカウントにアクセスできます。
中小企業(SMB)のセキュリティに不可欠なもの
変化するテクノロジーの状況を理解することで、企業は新たな脅威に対応できます。悪意のある行為者がAIをどのように使用するかを知ることで、より賢明な投資を行い、最も必要な場所にセキュリティ体制を強化できます。AIを標的とする特定のセキュリティツールに入る前に、脅威の種類に関係なく、より安全を確保する方法を説明します。
ソフトウェアを最新の状態に保ちます
パッチが適用されていないソフトウェアは、最も一般的な不健全なセキュリティ慣行の1つであり、多くのデータ漏洩はそこから始まります。パッチ未適用の脆弱性を攻撃者に狙わせないようにしましょう。
MFAとフィッシング耐性のある認証を実装する
OktaのMFAに関するSMBブログ投稿をお読みになった方は、おそらくこのヒントを予想されていたことでしょう。堅牢でフィッシング耐性のあるMFAを導入し、認証ポリシーの強化をためらわないでください。異常な場所、Tor出口ノード(ダークネット)、パブリックVPNやネットワーク匿名化ツール、保証のないデバイスからのログインをブロックしましょう。
教育する
AI によって強化された脅威を識別するための適切な教育が、すべてのユーザーを潜在的なセキュリティの最初の対応者にできることを検討してください。攻撃がますますパーソナライズされ、洗練されていることに関する知識と例を従業員とエンドユーザーに提供します。脅威の種類、一般的な危険信号の特定、疑わしい活動の報告に関するトレーニングを導入します。報告されない侵害よりも、誤検知の方が優れています。
セキュリティ運用と体制を監視する
セキュリティ態勢を追跡していなければ、どうやって監視できるでしょうか。システム構成とポリシーを評価および監視して、リスクレベルと修復要件を追跡します。Okta Insightsなどの機能は、データを活用してリスクレベルを継続的にチェックし、アイデンティティ攻撃からの保護を支援します。また、エンドユーザーが不審なアクティビティを簡単に報告できる手段を提供し、セキュリティ態勢を強化する方法を推奨します。Okta Identity Threat Protectionは、継続的なリスク評価、監視、修復をすべての重要なシステムに拡張します。
攻撃からの保護
AIから保護する一部のテクノロジーは、より従来の脅威に対するセキュリティ体制も強化できます。何があっても、簡単なツールを使用して、ビジネスに価値を付加し、データを保護できます。
- ボット検出
- 顧客のアイデンティティの場合、ボット検知は人間とボットを識別するのに役立ちます。組織のリスク許容度とビジネスニーズに基づいてBot Detectionレベルを簡単に構成し、ログイン体験でCAPTCHAステップをトリガーして、ボットやスクリプトによるトラフィックを排除します。
- ブルートフォース攻撃の検出
- 従業員のアイデンティティにより、生成AIが試行錯誤によるログイン試行の負担を軽減します。MLベースのモデルでパスワードスプレー、クレデンシャル・スタッフィング、総当たり攻撃から保護します。このモデルは、攻撃を受けている組織を最適に検出し、ThreatInsightで悪意のあるIPにフラグを立てます。
- 一貫性を確保し、エラーを減らすための自動化
- 人的エラーは発生します。手動プロセスを不要にすることで、手動のID管理に伴うミスのリスクも軽減できます。Workforce向けの保証された自動プロビジョニング解除、またはCustomer Identity向けのシステムおよびサイロ化されたデータ全体での自動化された脅威アラートは、ほんの一例にすぎません。
- フィッシング耐性のあるMFA
- リスクを低減するにはMFAの導入が不可欠ですが、すべてのMFAが同じように安全であるとは限りません。MFAは、一般的に(ただしこれに限定されない)フィッシングを通じて認証プロセスを回避しようとする試みに対抗できる場合に、正式にフィッシング耐性があると見なされます。Oktaでは、Fastpassを推進しています。これにより、エンドユーザーのログインを簡素化しながら、デバイス、ブラウザー、アプリケーション全体で暗号技術によって保護されたセキュアなアクセスを実現します。顧客のアイデンティティ向けに、AIベースのAdaptive MFAも提供しています。
- ネットワーク、アクセスパターン、場所、デバイスをチェックするセキュリティポリシー
- テクノロジーの導入がステップ1であるなら、ステップ2はセキュリティポリシーの設定にためらいを持たないことです。特定の地域、ダークネット(Tor出口ノード)、および保証のないデバイスからのログインをブロックします。
OktaでAIを活用しましょう
Oktaでは、以前から自社のテクノロジーにAIを活用しています。アイデンティティは生成AIのApplication (アプリケーション)に非常に適していることが判明しました。例えば、OktaのAIを活用したBot Detectionは、機械学習を使用して、正規のエンドユーザーへの悪影響を最小限に抑えながら悪意のあるボット攻撃を79%削減します。生成AIの波は脅威に感じられるかもしれませんが、適切なツールを使えば、プロのように対応できます。
巧妙化するサイバー攻撃に対抗し、ビジネスを成功に導くための準備について、理解を深めていただけたなら幸いです。詳細にご興味がありますか。それとも、今すぐ変革を起こしますか。Oktaのその他のリソースをご確認いただくか、こちらをクリックして営業担当者にお問い合わせください。
参考資料:
Oktaの中小企業向けソリューション
生成AIのパラダイムシフトがアイデンティティにもたらすもの


