アイデンティティ管理サービスを提供するOkta, Inc.(本社:米国・サンフランシスコ 以下Okta)は、AIエージェントの全ライフサイクルにおけるリスク管理を支援し、可視性と統制を維持したまま、ビジネス成果を生み出すために必要なアクセス権限を提供する「Okta for AI Agents」の一連の新機能を発表しました。
シャドーAIの検出範囲をエンドポイントにまで拡張し、AIエージェント接続のビジュアル設定を可能にするとともに、Agent Gatewayでアクティブなトークンを即座に無効化するキルスイッチを拡張することで、自律型AIに対するリアルタイムの視認性、実行時セキュリティ、ライフサイクル全体の継続的なガバナンスを提供します。
MJS PackagingのITディレクターであるRyan Barnes氏は次のように述べています。「AIエージェントの活用において、スピードを追求することが制御を損なう理由になってはなりません。Okta for AI Agentsは、全社展開に必要なガバナンスを提供し、セキュリティの盲点を排除しながらイノベーションを加速させてくれます」
実績のあるアイデンティティのソリューションをAIエージェントに拡張
B2B、B2C、エコシステムパートナー全体において、安全なエージェント型エンタープライズのためのブループリントは、組織が4つの問い(「AIエージェントはどこにいるのか?」「AIエージェントは何ができるのか?」「AIエージェントは何をしているのか?」「どのように対応すべきか?」)に明確に答えられる仕組みを提供することで、AIのリスクとリターンを切り離すのに役立ちます。本日発表したOkta for AI Agentsの新機能は、お客様がこのフレームワークへとスムーズに移行するための道筋を提供します。
実際の例を考えてみましょう。ある従業員が業務の効率化を目指してAIアシスタントを日常のツールに連携させたものの、意図せず承認されていない機密システムへのアクセス権を与えてしまったとします。さらに悪いことに、その従業員が退職した後も、孤立したAIエージェントはガバナンスも監視も効かない状態でバックグラウンドで動作し続けます。Okta for AI Agentsを導入することで、組織はAIエージェントを一元管理できるようになり、エンドツーエンドのライフサイクル管理、実行時のポリシー適用、そして問題が発生した瞬間にアクセスを無効化する即時キルスイッチを実現できます。
Oktaのプロダクト&テクノロジー担当プレジデントであるRic Smith氏は次のように述べています。「企業が直面している課題は、AIエージェントを強力にするアクセス権そのものが、エージェントを危険な存在にもしている点です。Oktaは10年以上にわたり、従業員が認証を行い、使用するすべてのアプリに接続する方法を継続的に進化させてきました。その同じ姿勢をAIエージェントにも適用しています。私たちのゴールは、AIエージェントを野放しのセキュリティリスクから広大な競合優位性へと変えるために必要な視認性と実行時の保護を企業に提供することです」
AIエージェントはどこにいるのか?(Where Are My Agents?)
企業全体において、開発者、マーケター、デザイナーなど、PCを持つあらゆる従業員が独自にAIエージェントを起動しています。一方で、企業は自律型AIエージェントを顧客向けのデジタル体験に直接組み込んでいます。
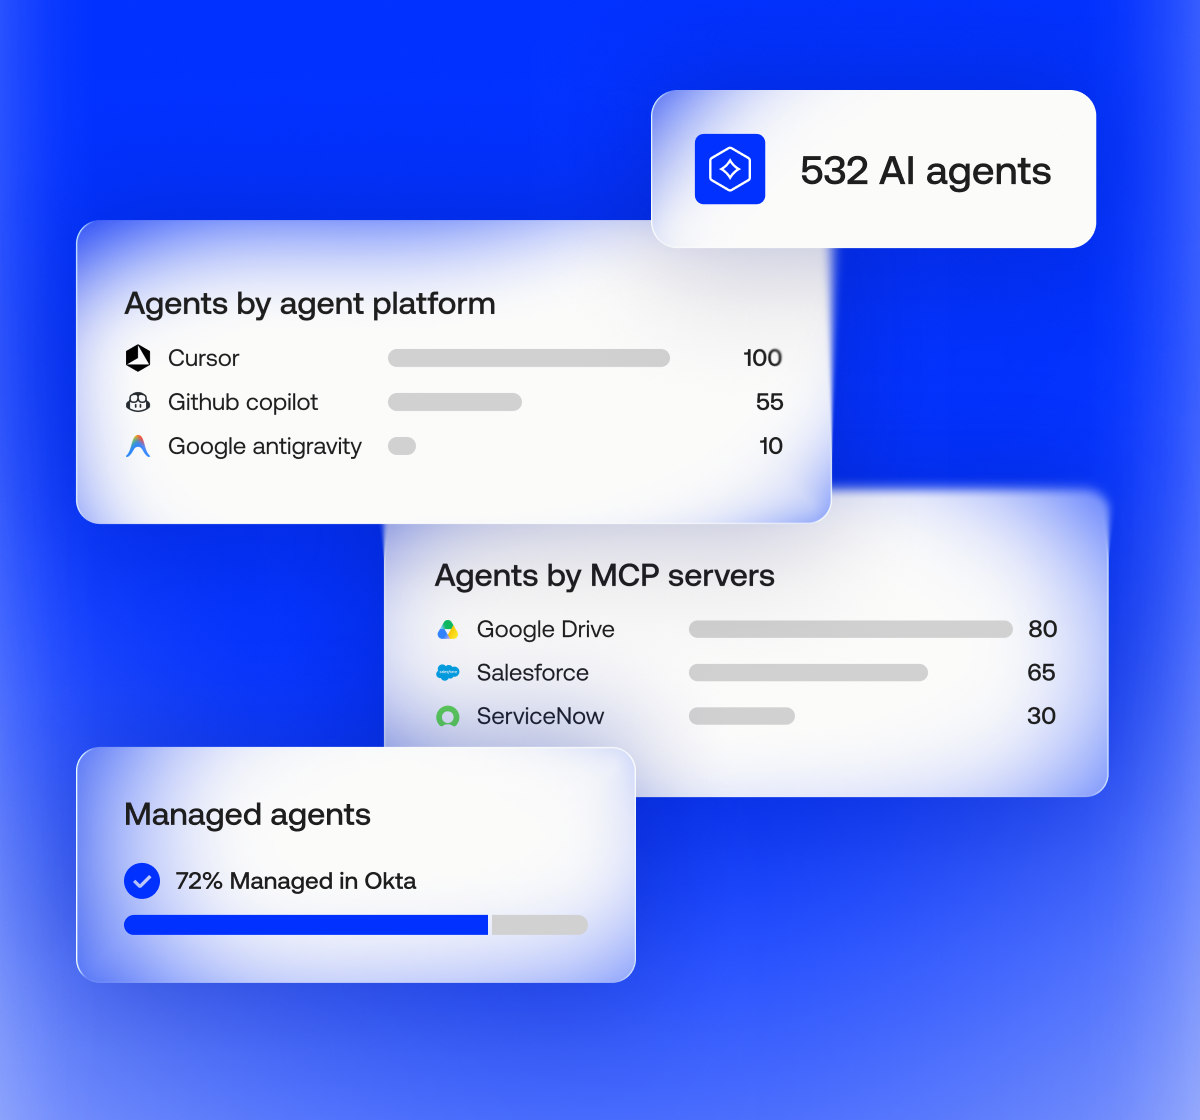
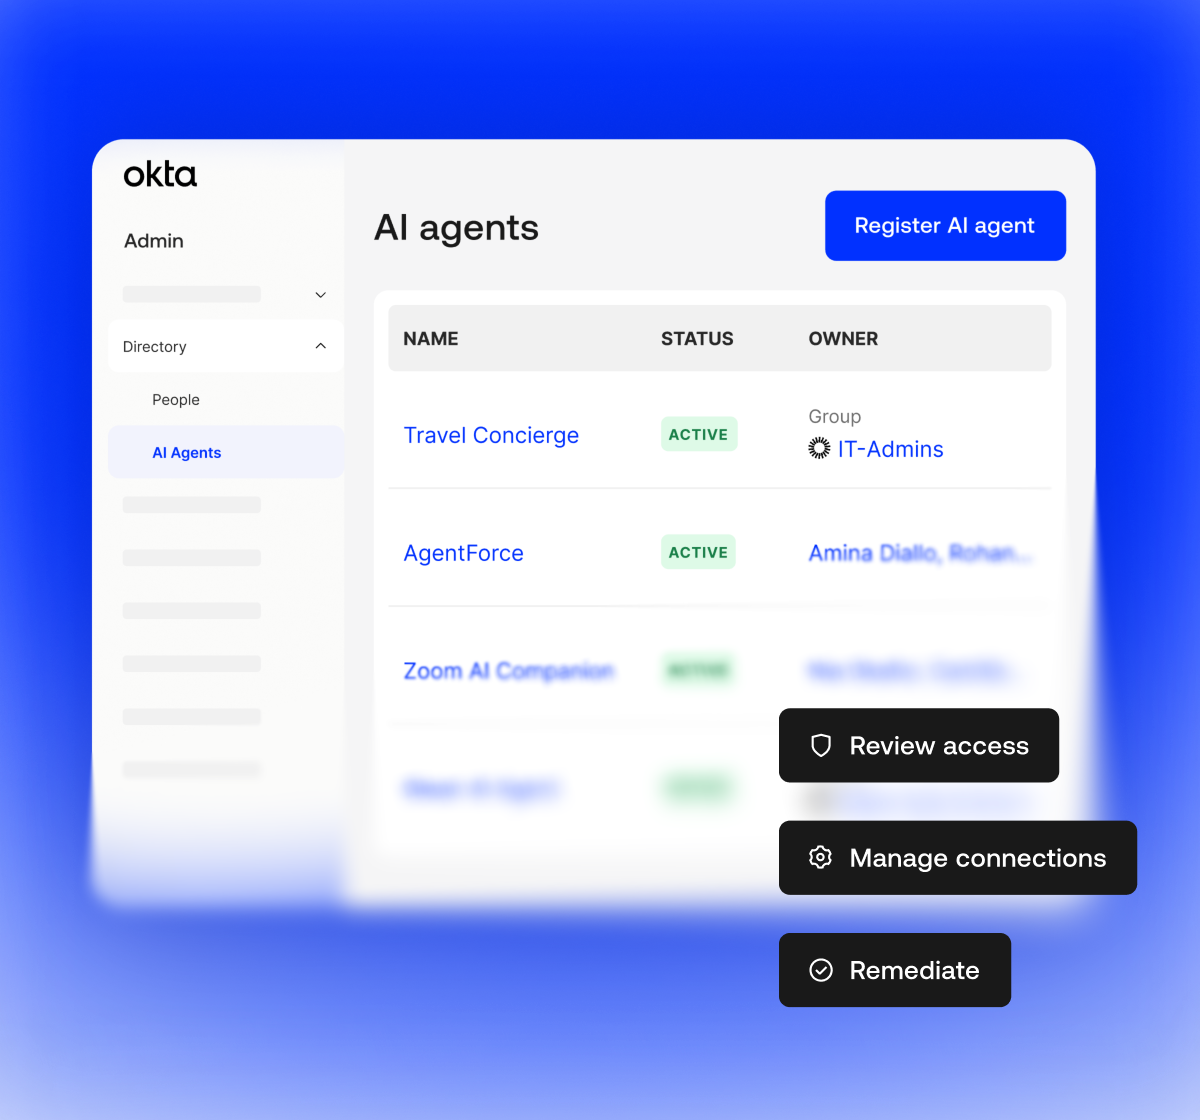
Oktaはすでに、単一の信頼できる情報ディレクトリーとしてUniversal DirectoryにAIエージェントを取り込んでいます。把握されているAIエージェントを直接登録するか、AWS BedrockやSalesforce Agentforceなどのプラットフォームからもインポート可能です。また、ブラウザ経由でやり取りするシャドーAIエージェントも発見・登録できます。今回、OktaはシャドーAIエージェントの検出範囲をエンドポイント自体にまで拡張します。
Okta for AI Agents: Shadow AI Agent Discovery for Endpoints — 従業員のデバイス上で動作している未管理のAIエージェントがセキュリティの盲点となる前に可視化します。
AIエージェントは何ができるのか?(What Can They Do?)
AIエージェントはアプリ、MCPサーバー、その他のエージェントに接続しますが、これらの接続が検査または制御されない場合、急速に侵害の脆弱性を生む恐れがあります。Oktaはすでに、Resource Connectionsを通じてAIエージェントが確立する接続を管理し、アクセスできるデータとアクセス経路の両方を制御しています。管理者はAIエージェントのアクセスニーズに応じて、認可サーバー、ボルト化された認証情報、サービスアカウント、SaaSアプリケーション、MCPサーバーなど、複数のリソース接続タイプを設定できます。Oktaは接続の管理方法をさらに拡張します。
Agent SSO — すべてのSSOユーザーにCross App Accessを提供し、期限切れにならないキーを短アクセスのアイデンティティ統制トークンに交換できるようにすることで、ユーザーの同意確認の手間を軽減します。
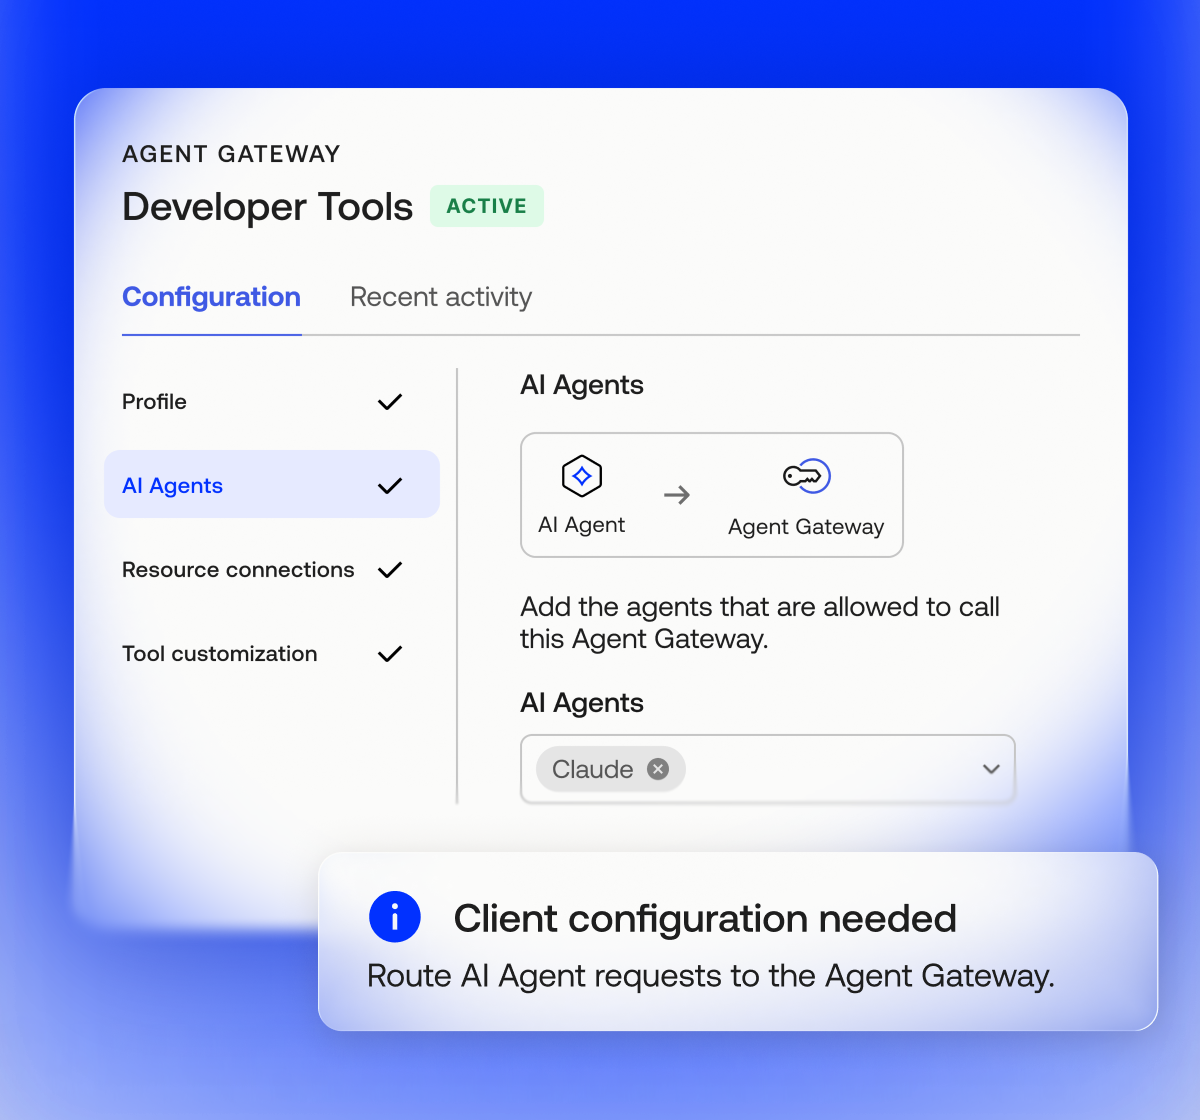
Okta for AI Agents: Agent-to-Agent Connections — どのAIエージェントが他のエージェントを呼び出せるか、各AIエージェントが何にアクセスできるかのルールを設定し、その引き継ぎを監査可能なチェーンとして記録します。
Okta for AI Agents: Configuration Designer — AIエージェントとリソースの接続をビジュアルにマッピングし、データの引き継ぎが統制され、スコープが限定され、監査可能になるようにします。
Resource Access Certifications — エージェントの接続を定期的にレビューし、常時有効な権限や過剰な権限の付与を防ぎます。
AIエージェントは何をしているのか?(What Are They Doing?)
現在AIエージェントを運用しているほとんどの組織は、それらのAIエージェントが実際リアルタイムで何をしているかを把握できていません。そして、一度の不適切なプロンプトが想定以上の情報を漏洩させてしまう可能性があります。Oktaは、System Logでエージェントイベントを記録し、SIEMに直接ストリーミングすることで、すでに堅牢な監査ログを提供しています。本日、Oktaはこの基盤の上に、リアルタイムの実行時適用機能によって実行パスへと視認性を直接拡張します。
Okta for AI Agents: Agent Gateway — エージェントとツール呼び出しの間の実行パスに割り込み、ポリシーを適用し、実行時のすべてのインタラクションをログに記録します。
どのように対応すべきか?(How Do I Respond?)
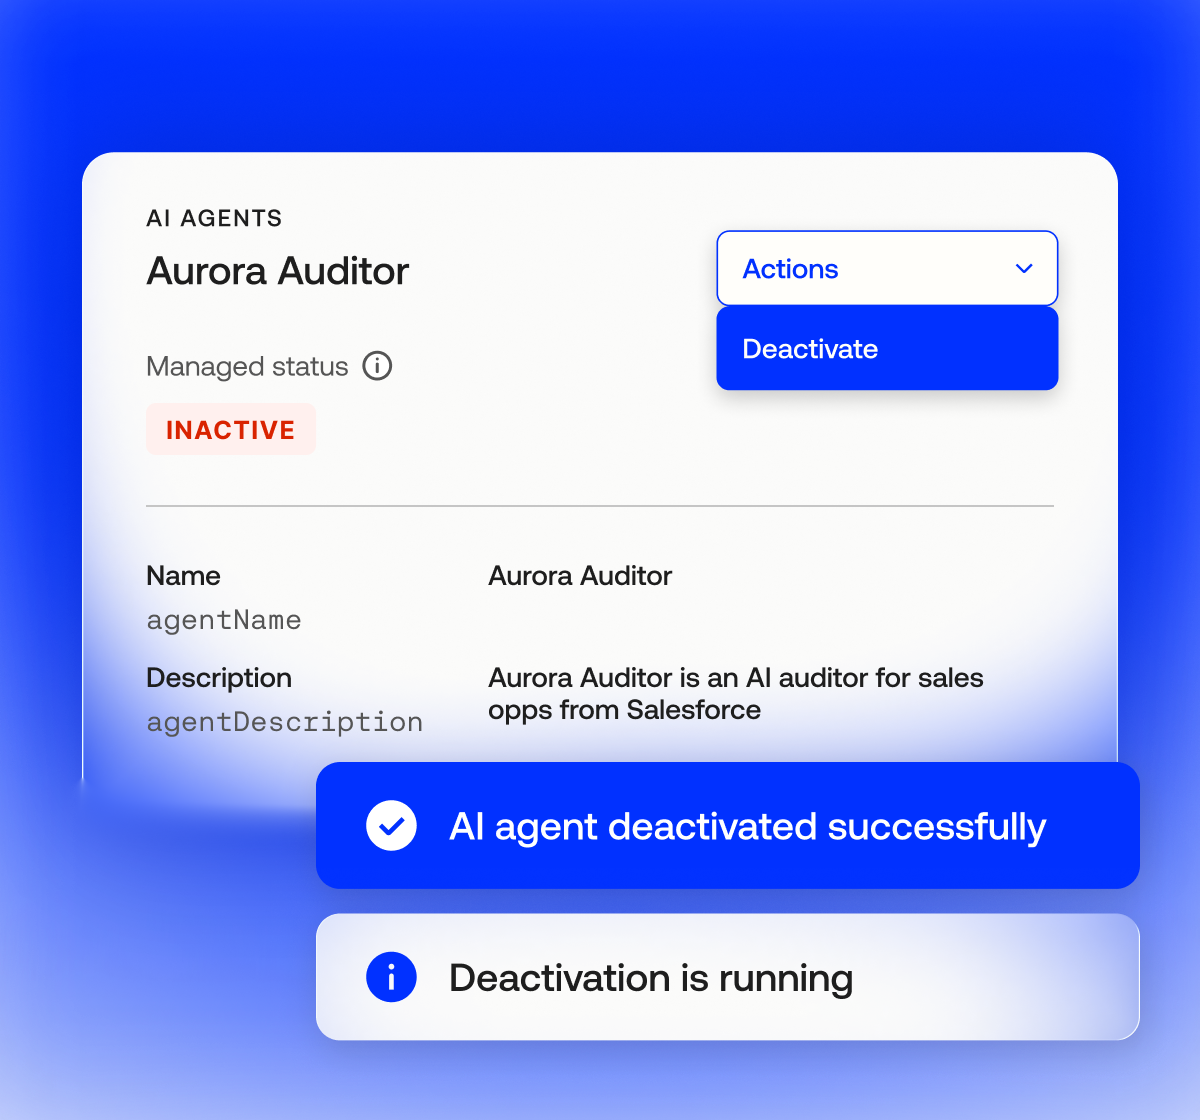
適切に管理されているAIエージェントであっても侵害される可能性はあり、万が一の際にはチームが不正なAIエージェントのアクセスを即座に遮断できる必要があります。Oktaはすでに手動のオフスイッチを提供しており、管理コンソールからAIエージェントを無効化することで新しいセッションを即座にブロックできます。
Oktaは現在、キルスイッチ機能をOktaのAgent Gatewayに拡張することを計画しています。Agent Gatewayに接続されたAIエージェントの場合、すべてのエージェントアクションがそこを通過するため、何か問題が発生した瞬間にアクセスを遮断するための最適な適用ポイントとなります。ゲートウェイでAIエージェントが無効化されると、侵害されたAIエージェントが保有するすべてのアクティブなトークンを失効させ、進行中の全セッションを終了させることができます。
コードベースの中であれ顧客との接点であれ、企業のすべてのワークフローにAIが関与するようになっています。AIエージェントが組織内のより多くの業務を担うにつれ、アイデンティティはもはや境界線を監視するだけの存在ではありません。すべてのAIエージェントがどのように接続し、行動し、問題発生時にどのように停止されるかを制御する必要があります。Oktaは企業が運用するすべてのAIエージェントに対して共通のアイデンティティ基盤を提供し、制御を失うことなく迅速なイノベーションを実現できるようにします。
安全なエージェント型エンタープライズのためのブループリント
Oktaは本日、エージェントスタックを統合され統制されたシステムとして運用できるよう支援する業界を横断した連合「Blueprint Alliance」の設立も発表しました。設立メンバーは、すべてのAIエージェントを正規のアイデンティティとして扱うこと、過剰な常時権限を与えるのではなくタスクに応じたアクセススコープを設定すること、委任の追跡可能性を維持すること、実行時の挙動を継続的に監視すること、即時かつ可逆的な封じ込めを可能にすること、ガバナンスがAIの進化速度に適応できるようにすることなど、AIエージェント保護に関する共通の原則に合意しています。
本日発表された「Okta for AI Agents」の新機能は、このブループリントに対するOktaの貢献を示すものです。
OktaのAIアイデンティティソリューションの詳細や、Blueprint Allianceのフレームワークについては、okta.com/ai をご覧ください。
提供時期:
Agent SSO、Agent-to-Agent Connections、Resource Access Certificationsは本日より一般提供を開始しています。
Agent GatewayとShadow AI Agent Discovery for Endpointsは第3四半期に一般提供予定です。
Configuration Designer と実行時レイヤーへの拡張キルスイッチ機能は第4四半期に一般提供予定です。
本記事における、現在一般提供されていない、または未取得のソリューション、機能、製品機能、認証、認可、適合証明に関する言及は、予定通りに提供または取得されないか、あるいは全く提供されない可能性があります。当社はこれらを提供する義務を負うものではなく、ご購入の決定にあたってこれらに依拠されるべきではありません。