



Künstliche Intelligenz (KI) und insbesondere generative KI (GenAI) tragen dazu bei, Revolutionen in verschiedenen Branchen voranzutreiben. Leider waren einige der frühesten und aggressivsten Adopter dieser Technologie Cyberangreifer. Das exponentielle Wachstum der GenAI-Fähigkeiten hat sich als unwiderstehlich erwiesen und ermöglicht es selbst unerfahrenen Kriminellen, Aktivitäten zur gehackter Account schneller und effektiver als je zuvor durchzuführen. Laut dem „Voice of SecOps“-Bericht von Deep Instinct verzeichneten 75 % der Sicherheitsexperten in den vergangenen 12 Monaten vermehrte Angriffe, wobei 85 % diesen Anstieg auf Angreifer zurückführen, die generative KI nutzen.
In dieser dynamischen und sich schnell verändernden Sicherheitslandschaft sind kleine und mittlere Unternehmen (KMU) besonders gefährdet. In unserem Whitepaper State of Secure Identity aus dem Jahr 2023 haben wir festgestellt, dass KMU ähnlich hohe Raten an betrügerischen Registrierungen und Credential-Stuffing-Versuchen wie Unternehmen auf Enterprise-Niveau aufwiesen (ohne die Personalressourcen auf Enterprise-Niveau, die für dieses Problem zur Verfügung stehen). Insbesondere kleine Unternehmen waren mit deutlich höheren Raten an Multi-Faktor-Authentifizierungs-(MFA-)Umgehungsversuchen konfrontiert als andere Unternehmensgrößen – 20 % aller MFA-Ereignisse waren Umgehungsversuche, verglichen mit rund 9 % bei Groß- und mittelständischen Unternehmen. Das summiert sich.
Dieser Blogbeitrag soll die GenAI-verbesserten Account-Takeover-Bedrohungen beleuchten, denen KMUs ausgesetzt sind, und gleichzeitig praktische Einblicke zur Verbesserung der Cybersicherheitsmaßnahmen geben.
Warum KMUs ein idealer Angriffspunkt für Kontoübernahmeversuche sind
KMUs standen schon immer im Fadenkreuz, wenn es um Cyberbedrohungen geht. Obwohl die Unternehmensgröße in Bezug auf verfügbare Technologie und Infrastruktur immer weniger ins Gewicht fällt, wurden laut dem Verizon-Untersuchungsbericht zu Datensicherheitsverletzungen 2023 Unternehmen mit weniger als 1.000 Mitarbeitern dennoch häufiger angegriffen als andere. Tatsächlich meldeten 69,9 % der befragten KMUs Sicherheitsvorfälle, im Vergleich zu 49,6 % der größeren Organisationen. KMUs wiesen bei einem Angriff ebenfalls etwas höhere Raten an kompromittierten Daten auf, wobei 38 % der Vorfälle zu Datenlecks führten, im Vergleich zu 22 % bei größeren Unternehmen. Nur etwa ein Drittel der KMUs beschäftigt einen dedizierten Cybersicherheitsspezialisten.
Die wichtigsten Account-Takeover-Bedrohungen für KMUs
Relative Anfänger können öffentlich verfügbare Large Language Models (LLMs) nutzen, um schädliche Tools und Malware-Skripte zu erstellen und zu skalieren – schneller und effektiver, als sie es ohne GenAI könnten.
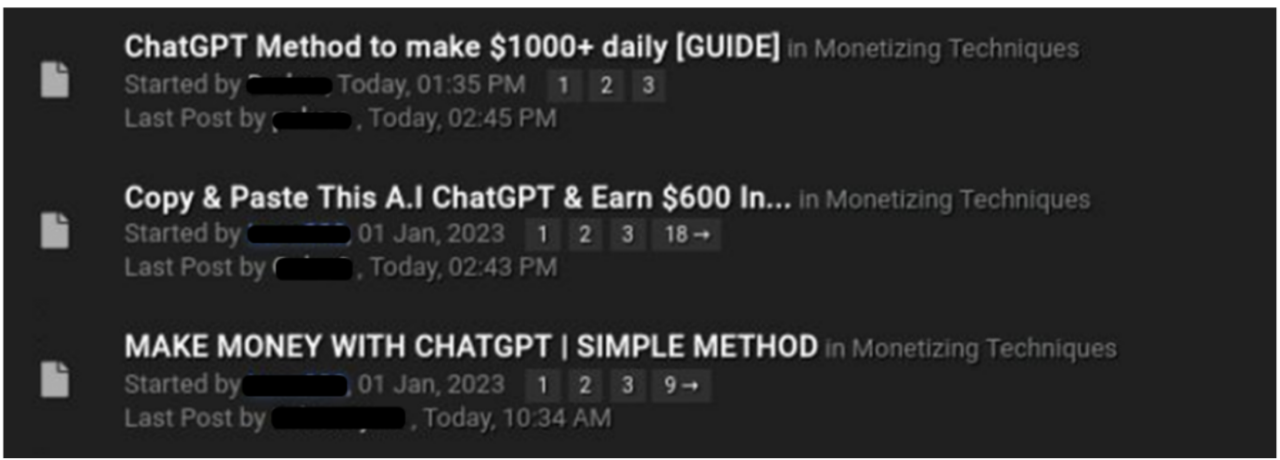 Mehrere Threads in einem Underground-Forum zur Nutzung von ChatGPT für betrügerische Aktivitäten. Bildquelle: Chris Fernando, Security Review, „ChatGPT is Being Used for Cyber Attacks“, 2023.
Sie können die äußerst brisante Lage erkennen, mit der KMUs bei der Abwehr von sich schnell weiterentwickelnden Sicherheitsbedrohungen konfrontiert sind, wie etwa gezielten, personalisierten Phishing-Angriffen (Spear-Phishing) oder Voice Cloning, das Social Engineering noch raffinierter macht. Bots können, wenn sie für automatisierte oder massenhafte Angriffe eingesetzt werden, auf verschiedene Weise zu einer Plage werden, unter anderem durch gefälschte Registrierungen, DDoS-Angriffe, automatisierte Brute-Force-Angriffe und die Überflutung von Benutzern mit Betrugsversuchen und Spam. KI-gesteuerte Bots klingen wie ein IT-Albtraum, aber es gibt auch gute Nachrichten: Bot Detection, die durch maschinelles Lernen (ML) unterstützt wird, ist deutlich besser darin, Bot-Angriffe zu reduzieren.
Es ist möglich, die Sicherheit auch bei begrenzten Ressourcen zu verbessern. Indem Sie die häufigsten Bedrohungen identifizieren, können Sie besser entscheiden, worauf Sie Ihre Bemühungen konzentrieren sollten, wenn Sie Ihre Sicherheitslage gegen GenAI-Bedrohungen stärken.
Phishing-Angriffe
GenAI-Tools können missbraucht werden, um in Sekundenschnelle überzeugende, professionell aussehende Phishing-E-Mails zu erstellen – nicht nur Phishing, sondern unheimlich menschliches Spear Phishing, das speziell auf die jeweilige Zielperson ausgerichtet und individualisiert ist. Angreifer können mithilfe von GenAI glaubwürdig wirkende Profile erstellen, indem sie in hoher Geschwindigkeit fotorealistisch aussehende Porträtfotos generieren oder natürliche menschliche Sprache nachahmen. Angreifer können GenAI-Tools potenziell auch nutzen, um die Stimme einer Person nachzuahmen, wodurch sie sich bei Voice-Phishing- (Vishing) und Social-Engineering-Angriffen als wichtige vertrauenswürdige Mitarbeiter wie Führungskräfte oder Assistenten der Geschäftsführung ausgeben können.
Trial-and-Error-Logins haben sich weit über Angreifer hinaus entwickelt, die zufällig Benutzernamen und Passwörter erraten. Keine Kombination aus Benutzername/Passwort ist zu 100 % unknackbar: Bei genügend Zeit können böswillige Akteure irgendwann jede Kombination knacken. Früher beinhalteten ausgeklügelte Cyberangriffe Tools, um die Dinge zu beschleunigen. Mit KI sind diese Arten von Angriffen noch ausgefeilter.
Credential Stuffing ist eine beliebte Art von Brute-Force-Angriff, bei dem automatisch kompromittierte Kombinationen aus Benutzernamen und Passwörtern injiziert werden, um sich unbefugt Zugriff auf Benutzerkonten zu verschaffen. Verletzungen von Anmeldedaten und schlechte Passwortrichtlinien ermöglichen es Angreifern, sich mithilfe zuvor kompromittierter Passwörter Zugriff auf Konten zu verschaffen.
Must-haves für die Sicherheit von KMUs
Das Verständnis der sich verändernden Technologielandschaft kann Unternehmen in die Lage versetzen, aufkommende Bedrohungen zu bewältigen. Wenn Sie wissen, wie böswillige Akteure KI einsetzen, können Sie intelligentere Investitionen tätigen und Ihre Sicherheitslage dort verbessern, wo Sie es am meisten benötigen. Bevor wir auf spezifische Sicherheitstools eingehen, die auf KI abzielen, erfahren Sie hier, wie Sie unabhängig von der Bedrohung sicherer bleiben können.
Software aktuell halten
Ungepatchte Software gehört zu den häufigsten riskanten Sicherheitspraktiken und ist der Ausgangspunkt für viele Data Breaches. Vermeiden Sie, dass Angreifer eine ungepatchte Schwachstelle bei Ihnen ausnutzen.
Implementieren Sie MFA und Phishing-resistente Authentifizierung
Wenn Sie unseren KMU-Blogbeitrag über MFA gelesen haben, haben Sie diesen Tipp wahrscheinlich erwartet. Sie sollten eine solide, Phishing-resistente MFA nutzen und nicht zögern, Ihre Authentifizierungsrichtlinien zu verschärfen: Wir empfehlen, Anmeldungen von anomalen Standorten, Tor-Exit-Nodes (dem Darknet), öffentlichen VPNs und Netzwerk-Anonymisierern sowie von Geräten ohne Vertrauenswürdigkeit zu blockieren.
Aufklären
Bedenken Sie, dass eine angemessene Schulung zur Erkennung von KI-gestützten Bedrohungen jeden Benutzer zu einem potenziellen Security First Responder machen kann. Vermitteln Sie Mitarbeitern und Endbenutzern Wissen und Beispiele dafür, wie Angriffe zunehmend personalisiert und ausgefeilt werden. Führen Sie Schulungen zu Arten von Bedrohungen, dem Erkennen häufiger Warnsignale und dem Melden verdächtiger Aktivitäten durch – besser ein falscher Alarm als eine nicht gemeldete Verletzung.
Überwachen Sie Ihre Sicherheitsvorgänge und Ihre Sicherheitslage.
Wie können Sie Ihre Sicherheitslage überwachen, wenn Sie diese nicht nachverfolgen? Sie sollten die Konfiguration und die Richtlinien Ihres Systems bewerten und überwachen, um Ihre Risikostufen und die Anforderungen an die Behebung zu tracken. Funktionen wie Okta Insights können Daten nutzen, um Ihre Risikostufen kontinuierlich zu überprüfen, Sie vor Identitätsangriffen zu schützen, Endbenutzern eine einfache Möglichkeit zur Meldung verdächtiger Aktivitäten zu bieten und Maßnahmen zur Verbesserung Ihrer Sicherheitslage zu empfehlen. Okta Identity Threat Protection erweitert die kontinuierliche Risikobewertung, Überwachung und Behebung auf all Ihre kritischen Systeme.
Angriffsschutz
Einige Technologien, die vor KI sch tzen, k önnen auch Ihre Sicherheit gegen traditionellere Bedrohungen verbessern. Was auch immer passiert, Sie steigern den Wert Ihres Unternehmens und sichern Ihre Daten mit einfachen Tools.
- Bot Detection
- Für Customer Identity hilft Ihnen dieBot Detection dabei, Menschen von Bots zu unterscheiden. Sie können die Bot Detection-Stufen ganz einfach basierend auf der Risikotoleranz und den geschäftlichen Anforderungen Ihres Unternehmens konfigurieren, um einen CAPTCHA-Schritt in der Anmelde-Experience auszulösen und so Bot- und skriptgesteuerten Datenverkehr zu eliminieren.
- Brute-Force-Erkennung
- Mit Workforce Identity nimmt GenAI die mühsame Arbeit bei Trial-and-Error-Login-Versuchen ab. Schützen Sie sich vor Passwort-Spraying, Credential Stuffing und Brute-Force-Angriffen mit einem ML-basierten Modell, das angegriffene Organisationen optimal erkennt und schädliche IPs mit ThreatInsight markiert.
- Automatisierung zur Sicherstellung der Konsistenz und zur Reduzierung von Fehlern
- Menschliche Fehler passieren. Durch den Ersatz der Notwendigkeit manueller Prozesse können Sie auch das Risiko von Fehlern reduzieren, die mit dem manuellen Identity-Management verbunden sind. Garantierte automatische Deprovisionierung für Workforce oder automatisierte Bedrohungsalarme über Systeme und isolierte Daten für Customer Identity sind nur einige Möglichkeiten.
- Phishing-resistente MFA (Multi-Faktor-Authentifizierung)
- Während die Einführung von MFA zur Risikominderung unerlässlich ist, sind nicht alle Formen von MFA gleichermaßen sicher. MFA ist offiziell phishing-resistent, wenn sie Versuchen entgegenwirken kann, den Authentifizierungsprozess zu umgehen, in der Regel (aber nicht ausschließlich) durch Phishing. Bei Okta setzen wir uns für FastPass ein, was einen kryptografisch sicheren Zugriff über Geräte, Browser und Anwendungen hinweg ermöglicht und gleichzeitig die Anmeldung für den Endbenutzer vereinfacht. Für Customer Identity bieten wir auch KI-basierte Adaptive MFA an.
- Sicherheitsrichtlinien, die Netzwerk, Zugriffsmuster, Standort und Gerät überprüfen
- Wenn die Technologie vorhanden ist, ist der zweite Schritt, bei der Festlegung von Sicherheitsrichtlinien nicht zimperlich zu sein. Blockieren Sie Anmeldungen aus bestimmten geografischen Gebieten, dem Darknet (Tor-Exit-Nodes) und Geräten ohne Sicherheit.
Nutzen Sie KI mit Okta
Wir setzen KI in unserer Technologie bei Okta schon seit einiger Zeit ein. Es stellt sich heraus, dass Identity gut für die Anwendung von GenAI geeignet ist. Unsere KI-gestützte Bot-Erkennung nutzt beispielsweise maschinelles Lernen, um bösartige Bot-Angriffe um 79 % zu reduzieren, mit minimalen negativen Auswirkungen auf den legitimen Endbenutzer. Die GenAI-Welle mag einschüchternd wirken, aber mit den richtigen Tools können Sie sie wie ein Profi meistern.
Hoffentlich haben Sie ein besseres Verständnis dafür, wie Sie Ihr Unternehmen erfolgreich aufstellen, um immer raffinierteren Cyberangriffen entgegenzuwirken. Möchten Sie mehr erfahren oder sind Sie bereit, jetzt eine Veränderung vorzunehmen? Entdecken Sie gerne unsere weiteren Ressourcen oder klicken Sie hier, um mit einem Vertriebsspezialisten zu chatten.
Weiterführende Literatur:


