Produkte
Unsere Plattformen schützen alle Identity-Typen – KI-Agenten, Kunden, Mitarbeiter und Partner.
Unsere Plattformen schützen alle Identity-Typen – KI-Agenten, Kunden, Mitarbeiter und Partner.
Okta bietet eine neutrale, leistungsstarke und erweiterbare Plattform, die Identity in den Mittelpunkt Ihrer Technologie-Umgebung stellt. Unabhängig von der Branche, Ihrem Use Case und Ihrem Support-Bedarf hat Okta die richtige Lösung für Sie.
Okta und Auth0 stellen flexiblen und sicheren Zugriff bereit. Mit unseren erweiterbaren Plattformen für Kunden, Mitarbeiter und nicht-menschliche Identities können Sie die Entwicklung beschleunigen.
Unsere Plattformen schützen alle Identity-Typen – KI-Agenten, Kunden, Mitarbeiter und Partner.
Unsere Plattformen schützen alle Identity-Typen – KI-Agenten, Kunden, Mitarbeiter und Partner.
Okta bietet eine neutrale, leistungsstarke und erweiterbare Plattform, die Identity in den Mittelpunkt Ihrer Technologie-Umgebung stellt. Unabhängig von der Branche, Ihrem Use Case und Ihrem Support-Bedarf hat Okta die richtige Lösung für Sie.
Okta und Auth0 stellen flexiblen und sicheren Zugriff bereit. Mit unseren erweiterbaren Plattformen für Kunden, Mitarbeiter und nicht-menschliche Identities können Sie die Entwicklung beschleunigen.
Unsere Plattformen schützen alle Identity-Typen – KI-Agenten, Kunden, Mitarbeiter und Partner.
Okta Privileged Access ist eine umfassende Access Management- und Governance-Lösung, die den Zugriff auf kritische On-Premise- und Cloud-Ressourcen schützt. Auf diese Weise profitieren Sie von lückenloser Transparenz, Compliance-konformen Prozessen und jederzeit zuverlässigem Schutz, ohne die User Experience zu beeinträchtigen.
Reduzieren Sie die Angriffsfläche, indem Sie auf statische SSH-Schlüssel und Passwörter verzichten, und automatisieren Sie die Zugriffskontrollen für den Schutz Ihrer modernen Server-Infrastruktur.
Zentralisieren, verwalten und erzwingen Sie das Least-Privilege-Prinzip für Service-Accounts, gemeinsam genutzte Accounts sowie Notfallzugänge für Ihre SaaS-Accounts sowie für andere wichtige nicht-menschliche Identities wie Bots.
Durch den Ausschluss von Standing-Privilegien können Sie die Einhaltung von Compliance-Vorgaben sicherstellen, gemeinsam genutzte Accounts schützen und Benutzeraktivitäten lückenlos dokumentieren.
Gewährleisten Sie die Durchsetzung zuverlässiger Sicherheitsmechanismen (z. B. mehrstufiger Genehmigungen, Business-Justifications und befristeter Genehmigungen) mit komfortablen und benutzerfreundlichen Integrationen.
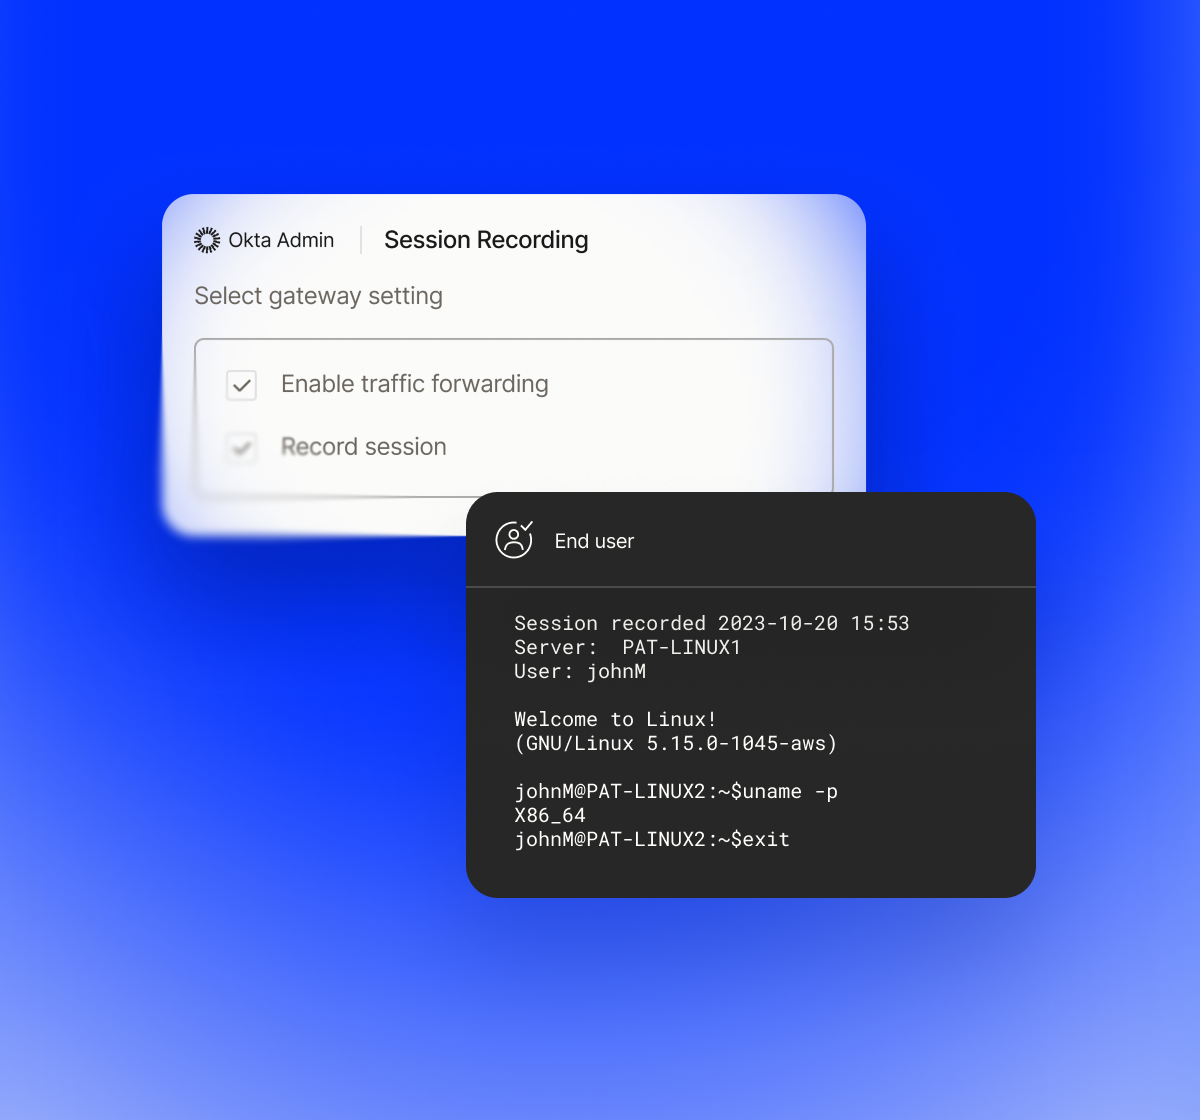
Unterstützen Sie die Einhaltung von Compliance-Vorgaben für die Dokumentation privilegierter Zugriffe auf Server über SSH/RDP und verhindern Sie, dass Server ungefilterten Internet-Traffic empfangen.
Viele Unternehmen haben verschiedene Tools für IAM, IGA und PAM im Einsatz. Die Folge sind voneinander isolierte Daten, was die Sicherheitslage schwächt und die Produktivität beeinträchtigt. Okta Privileged Access ist Teil von Okta Workforce Identity – einer ganzheitlichen Lösung, die sich perfekt an Ihre Bedürfnisse anpasst.
Profitieren Sie bei allen Identity-bezogenen Aktivitäten und Entscheidungen von fundierten Gerätekontext-Informationen, Risikosignalen und richtlinienbasierter Automatisierung.
Ein umfassender Überblick über alle Identity-Quellen hilft Ihnen dabei, die Komplexität Ihrer Systeme zu reduzieren und manuelle Prozesse zu automatisieren.
Sie können Zugriffsanforderungen schneller bearbeiten und Zugriffe auf kritische Ressourcen zeitnah genehmigen, ohne Kompromisse bei der Sicherheit einzugehen.
Businesses at Work-Report 2026
Die Vorbereitung auf die Nutzung von KI-Agenten beginnt beim Identity-Management. Entdecken Sie die neuesten Identity-Trends für das Zeitalter von KI-Agenten.
Vereinheitlichen Sie die Absicherung und Kontrolle für jede nicht-menschliche Identity in Ihrem gesamten Tech-Stack mit einer einzigen Richtlinien-Engine – ohne Innovationen zu behindern.
Ja. Okta Privileged Access zentralisiert die Verwaltung von Secrets. Es speichert sensible Anmeldedaten wie API-Keys, Active Directory-Accounts, Service-Accounts und Datenbankpasswörter in Vaults und rotiert diese. Auf diese Weise können sowohl menschliche Benutzer:innen als auch Maschinenidentitäten diese Daten sicher abrufen, ohne Anmeldedaten in Skripten oder Anwendungen festcodieren zu müssen, wodurch das das Risiko einer Kompromittierung von Secrets verringert wird.
Ja. Okta Privileged Access bietet Session-Aufzeichnungen und -Audits für SSH- und RDP-Verbindungen. Dabei wird während einer privilegierten Session eine aufgezeichnete Session erstellt, damit Unternehmen einfacher strenge Compliance-Anforderungen erfüllen können. Zudem werden forensische Untersuchungen vereinfacht.
Ja. Okta Privileged Access gewährt temporären, zeitlich begrenzten Zugriff auf bestimmte Ressourcen (Just-in-Time-Zugriff). Dadurch erhalten Benutzer:innen keine dauerhaften Administratorrechte, stattdessen wird der Zugriff für ein bestimmtes Zeitfenster eingerichtet und läuft automatisch ab. Dies reduziert die Angriffsfläche sowie das Risiko von lateralen Bewegungen durch böswillige Akteur:innen, die andernfalls Standing-Privilegien ausnutzen könnten, erheblich. All diese Richtlinienkontrollen können pro Ressourcentyp von OPA-Admins konfiguriert werden.
Ja. Okta Privileged Access ist die Weiterentwicklung von Advanced Server Access (ASA). Während ASA sich in erster Linie auf den Serverzugriff konzentrierte, bietet OPA eine umfassendere PAM-Suite, die Secrets-Management, Anfragen und Genehmigungen, Session-Aufzeichnung, die Verwaltung verschiedener Arten privilegierter Accounts und mehr umfasst und als vollständige PAM-Lösung für moderne Unternehmen dient.
Okta Privileged Access ist eine Lösung für Privileged Access Management (PAM), die Unternehmen dabei unterstützt, den Zugriff auf kritische Infrastrukturen – insbesondere Server, Datenbanken und andere privilegierte Accounts – abzusichern, zu verwalten und zu überwachen. Sie erweitert die Identity-Plattform von Okta, um den Zugriff auf hochriskante, sensible Ressourcen zu steuern, die meist nicht von standardisierten Identity-Management-Prozessen abgedeckt werden. Auf diese Weise werden die Sicherheitslücken rund um privilegierte Accounts (Administrator-/Root-Zugriff) geschlossen.