



本記事は、AIセキュリティとしてのアイデンティティセキュリティをテーマとした7部構成のシリーズの第2回目のブログです。
要約:2025年8月、SaaS業界を静かに蝕む侵害が発生し、身代金の要求も、目立つ改ざんもありませんでした。盗まれた認証情報は、放置されて危険な状態で有効なままでした。標的となったのはSalesloft Driftで、これは、Drift AIチャットエージェントをSalesforceやGoogle Workspaceなどのインスタンスと接続するマーケティング自動化プラットフォームです。攻撃者は総当たり攻撃を必要とせず、数か月前に発行されたOAuthトークン(デジタルキー)を使用して、700社を超える組織に侵入しました。影響は甚大で、取引先情報やSalesforceのデータ、内部APIキーが盗まれました。これは、SaaS間の侵害としてこれまでで最大規模の1つであり、ID管理におけるより深刻な問題を浮き彫りにしました。AIエージェントはログオフしませんが、その認証情報は多くの場合、放置されたまま失効せずに、数か月間も保持されてしまいます。このような休眠トークンは、時限爆弾へと変わっていきます。
このソリューションは、アイデンティティとアクセスを再考することから始まります。認証情報は短期間で、自動的に更新され、不要になった時点で失効されるべきです。永続的な認可は、単なる利便性ではなく、有効期限が組み込まれている必要があります。
問題を証明する出来事
2025年8月、記憶に新しい最も広範囲に及ぶSaaS侵害事件が発生しました。Salesloft Driftは、エクスプロイトコード、ゼロデイ脆弱性、またはマルウェアなしで侵害されました。攻撃者はそれらを必要としませんでした。彼らに必要だったのは、時間とトークンだけでした。攻撃者はまず、2025年3月から6月の間にSalesloftのGitHubアカウントにアクセスしました。次に、悪意のあるワークフローを仕掛け、DriftのAWS環境にアクセスしました。内部に侵入すると、彼らは Driftの顧客のテクノロジー統合のためのOAuthトークンを盗みました。700以上の組織が晒されました。
しかし、本当の脆弱性は盗難ではなく、その寿命でした。これらのトークンは、数か月前に発行されたものも多く、まだアクティブでした。それらは期限切れになっておらず、取り消されていませんでした。そのため、攻撃者が8月にこれらのトークンを使用して、Salesforce、Cloudflare、Palo Alto Networks、Zscalerなどの接続されたサービスからデータにアクセスし始めたとき、そのアクティビティは正当であるように見えました。トークンは有効でした。サービスはそれらを信頼していました。自動化処理は正常に見えました。
侵入する必要はありませんでした。なぜなら、ドアはロックされたことがなかったからです。
今回のエピソードは、まさに「認可のドリフト」の典型的な事例と言えます。これは、システムや機械の認証情報が、本来のワークフローやビジネス上の目的を終えた後も消えずに残り続けてしまうことで、セキュリティリスクが上昇する現象です。しかし、それは驚くに値しません。組織の51%が未だにシークレットを無効化するための正式なプロセスを整えていないのが現状だからです。現在、非人間アイデンティティ(NHI)の数が人間の144倍にまで到達していることを考えると、この見落としは、システムにおける致命的な欠陥だと言えるでしょう。
この問題を解決するには、マシン-to-マシンのアクティビティをどのように認証するかを再考する必要があります。静的な認証情報は、コンテキストが許可された場合にのみ更新される、有効期間の短いトークンに置き換える必要があります。アクセスコントロールは、「このトークンは有効か?」だけでなく、「まだ使用すべきか?」を尋ねる必要があります。そして、急速に変化する分散システムでは、認可は意図と同期を保つために継続的に調整する必要があります。意図と一致するようにします。
Salesloft Driftの侵害は、コードの弱点を悪用したものではありません。それは、アクセスが許可されると責任を持って管理されるという前提の弱点を悪用したものでした。認証情報ガバナンスが進化しない限り、攻撃者は新しい戦術を必要としません。彼らはただ待つだけです。
認可ライフサイクルの問題
AIエージェントは、従来の意味でのユーザーではありません。ログインしたり、タスクを完了したり、ログアウトしたりしません。データ調整、オンボーディング、モデルトレーニングなどの長いワークフローを実行するために、数日、さらには数週間継続的に実行されます。しかし、ほとんどのアイデンティティシステムは依然として、開始と終了があるセッション、一度発行されて忘れられる認証情報という、人間の仮定に基づいて動作しています。
そのモデルは、自律システムに適用すると崩壊します。IAMは、ユーザーログインの管理を超えて、直接的な監督なしに、システム全体で、人間の代わりに動作する人間、サービス、およびエージェント間のリアルタイムの信頼管理へと移行しています。OpenID Foundationは、これを「永続的な委任された権限による非同期実行」と呼んでいます。これは、管理された、取り消し可能なアイデンティティの下で独立して動作するエージェントです。
実際問題として、それは根本的な考え方を見直すことを意味します:
エージェント用に特別に構築され、ユーザー認証情報とは分離された委任されたアイデンティティ。
継続的に更新可能なアクセス。ここでは、許可がコンテキストに合わせて動的に調整されます。
リスクが表面化した場合、すべてのシステムで即座にプロビジョニング解除—遅延なし、手動クリーンアップなし。
トークン発行時だけでなく、アクションの瞬間に意図を検証するリアルタイムチェック。
これは、AIエージェントセキュリティが向かっている場所です。AIの動的な信頼レイヤーとしてのアイデンティティ。
そして、防止が十分な動機にならない場合、規制が近づいています
2026年8月2日に施行される「EU AI法(第14条)」では、組織はすべてのAI主導の処理について、認証情報が発行されたときだけでなく、その処理が実行された瞬間にも正当な認可があったことを証明するよう義務付けられます。こうした実行時における説明責任を求める流れは、極めて重い意味を持ちます。違反した場合、最大3,500万ユーロ(約3,800万ドル)、または世界全体の売上高の7%という制裁金が科される可能性があるからです。
そして米国も、この流れに追随しています。連邦政府のアイデンティティ、信頼性、アクセス管理(FICAM)や、司法省のデータセキュリティプログラム規則といったフレームワークでも、非人間アイデンティティ(NHI)や自動化されたアクセスに対するライフサイクル管理を求め始めています。
「トークンは有効である」という前提に基づく古い考え方は、もはや通用しません。
監査役は現在、より厳しい質問をしています:
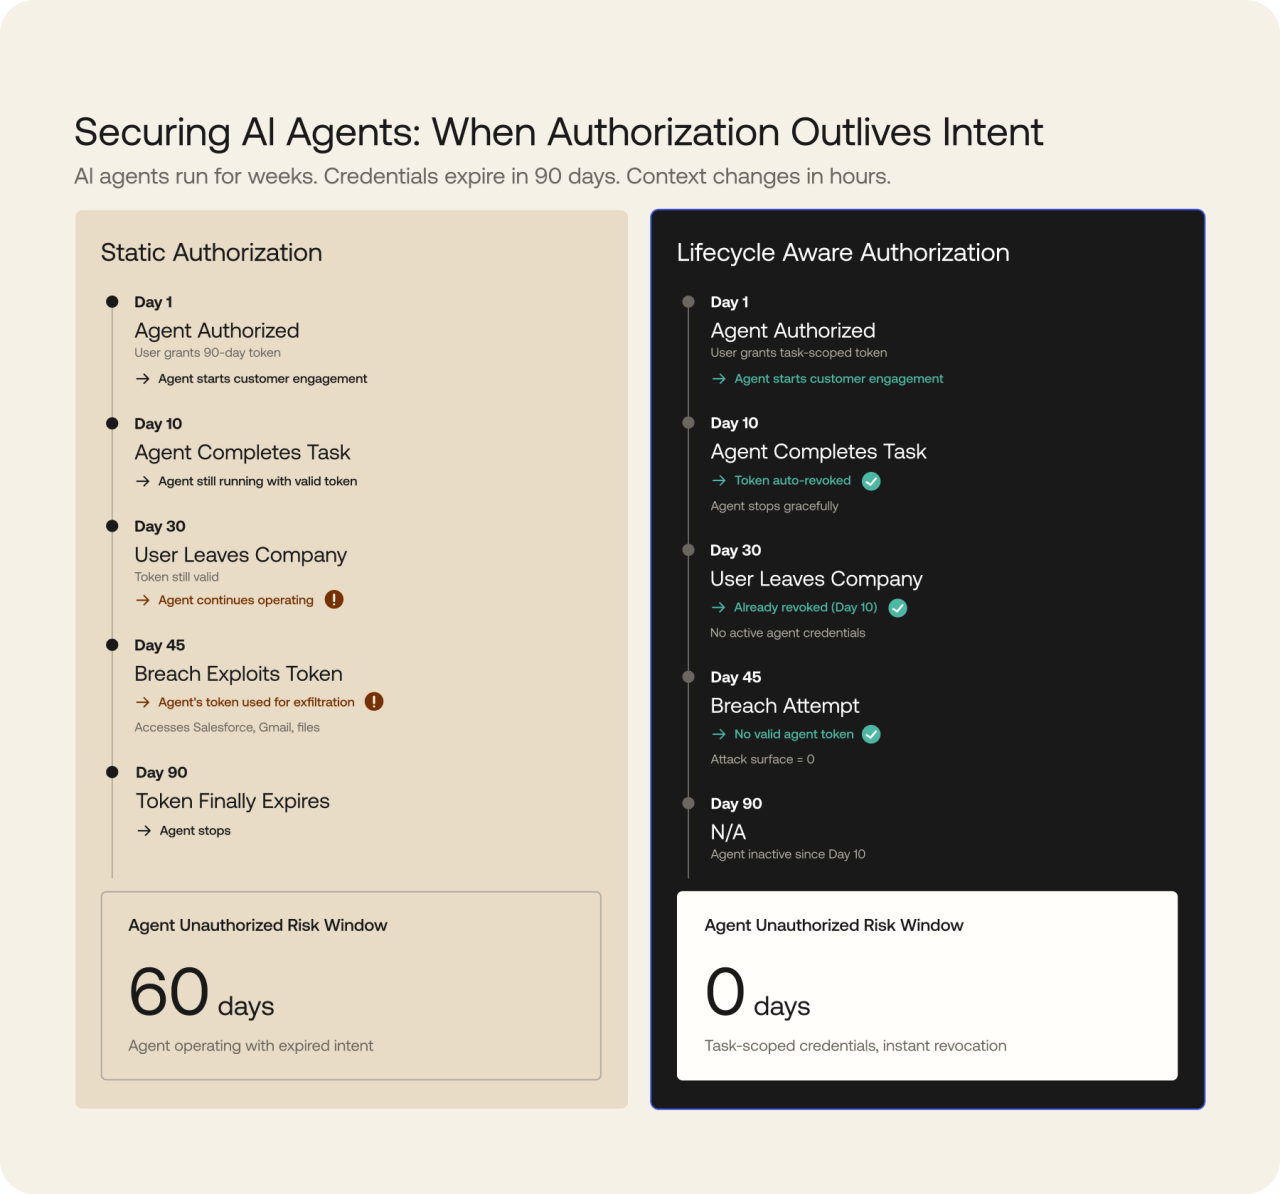
「このエージェントは45日目にお客様のデータにアクセスしました。従業員は30日目に退職しました。タスクは10日目に終了しました。認可証跡を見せてください。」
脆弱なシステムは、次のように応答する可能性があります。
「OAuth トークンは 90 日間有効でした。」それはもう十分ではありません。
成熟した、ライフサイクルを認識するシステムは、次のように異なる対応をします。
「エージェントは、一意の、委任されたアイデンティティの下で動作しました。タスクが10日目に完了すると、トークンは自動的に取り消されました。すべてへのアクセスがログに記録され、委任チェーンが検証され、プロビジョニング解除が数秒以内に発生しました。」
認可ドリフトのコスト
「認可のドリフト」は、ほとんどのチームがその到来に気づかない静かなる脅威となるでしょう。それは、本来アクセス権を失うべきタイミングと、実際にアクセス権が剥奪されるタイミングの間に生じるギャップを指します。OWASPのNHI7レポートによると、認証情報は不要になった後も、平均して47日間アクティブな状態のまま放置されています。これは、攻撃者(あるいは予期せぬミス)が2ヶ月近くもの間、システム内で自由に行動してしまうおそれがあることを意味しているのです。
非人間アイデンティティは現在、一部のエンタープライズでは人的なアイデンティティを144対1で上回っています。AIエージェントに関連付けられたすべての残存トークンは、タスクが完了した後、従業員がいなくなった後、または統合が移行した後も、意図しないアクセスへの扉を開きます。
これが、ライフサイクルを認識した認可が不可欠になっている理由です。これにより、アクセスが付与されて忘れられるだけでなく、適応されます。認証情報は、ワークフローが完了すると自動的に期限切れになります。アクセスは、コンテキストが依然として意味をなす場合にのみ更新されます。それは動的な信頼であり、静的な許可ではありません。
適切な対策がなければ、リスクは非常に高くなるでしょう。IBMの『2025年データ侵害のコストに関する調査』によると、データ侵害がもたらす世界平均の被害額は、現在440万ドルに達すると試算されています。アクセス権を本来の目的と紐づけ、その状況をリアルタイムで監視しない限り、「永続的な認可」という言葉は、単に見えないリスクの言い換えに過ぎなくなってしまうのです。
静的からライフサイクル認可へ
認可のドリフトをシャットダウンするには、AIエージェントは、動作するリアルタイムの条件に適応する認証情報を必要とします。ほとんどのセキュリティツールは、数週間自律的に動作するエージェント向けに構築されていませんでした。
その修正は、ライフサイクルを意識した認可から始まります: 事前設定されたタイマーだけでなく、コンテキストに基づいて認証情報が期限切れになるか、更新されるか、または取り消されるかを確認します。この仕組みを支える4つの主要な設計原則:
永続的な委任されたアイデンティティ:すべてのAIエージェントは、ユーザーとは別に、管理され、監査可能な独自のアイデンティティを持っています。
継続的に更新可能な認可:タスク、ユーザー、または環境の変化に応じて、アクセスが自動的に調整されます。
システム全体の即時プロビジョニング解除:1 か所でアクセス権の取り消しを行うと、すべての場所で迅速にシャットダウンされます。
リアルタイム認可検証: アクションは、認証情報が発行されたときだけでなく、発生した瞬間に現在のポリシーに対して再チェックされます。
OktaのAIエージェントライフサイクル管理(LCM)フレームワークは、これらのアイデアを実践に移します。AIシステムのアイデンティティ作成、継続的な認可チェック、および自動プロビジョニング解除を処理し、AIがより多くの責任を負うにつれて、より安全で準拠した運用をサポートします。規制の監視が強化され、エージェントの自律性が高まるにつれて、このアプローチは贅沢品ではなく、急速に要件になりつつあります。
OktaとAuth0がどのようにそれを実現するか
ライフサイクルを認識した認可は、IAMの代替ではありません。最新の自律システムのニーズを満たすために拡張します。AIエージェントがシステム全体でより多くの責任を負うにつれて、認証情報は人間のアクセスと同じルールに従う必要があります。つまり、必要な場合にのみ有効であり、不要になった瞬間に取り消されます。
1. Durable Delegated Identity — OktaのAIエージェントLifecycle Management
Identity Security Fabricの一環として、OktaのAIエージェントライフサイクル管理は、各AIエージェントを独立した存在として登録し、明確な委任チェーンに基づいてこれらのアイデンティティを管理します。これは、単なるユーザーの代理アカウントとしてではなく、それぞれの役割に最適化されたポリシーを持つ、管理された「非人間アクター」として扱うことを意味します。エージェントは、OktaのIdentity GovernanceとPrivileged Accessを通じて、必要なときに、必要な認可だけが与えられ、そのタスクが終了すると同時にアクセス権が自動的に剥奪されます。
2.コンテキストに応じた認証 — Auth0 Token Vault + FGA
Auth0 Token Vault は、特定のタスクに紐づく有効期間の短い認証情報を発行することで、トークンのドリフトや永続化のリスクを最小限に抑えます。Auth0 Fine-Grained Authorization (FGA)は、APIの呼び出しごとに、動的かつコンテキストを考慮したリアルタイムな意思決定を実行します。非同期処理の実行時においても、Auth0のクライアント主導型バックチャネル認証(CIBA)フレームワークが機能し、単に認証情報の発行時だけでなく、実際の実行前に、委任関係が今も有効であるかをリアルタイムで検証します。
3. 継続的な権限失効と監査の可視化 — Okta Identity Security Fabric
アクセス権が剥奪された場合、すべての場所で即座に反映されなければなりません。そうでなければ、そのアクセス権が悪用される可能性が残ってしまうからです。OktaのIdentity Security Fabricは、共有シグナルによる失効やDPoP(RFC 9449)といったオープン標準を適用することで、無効化された認証情報がSaaSのエコシステム全体へ瞬時に伝播する仕組みです。 1秒未満での高速な伝播により、期限切れの古いトークンが残存する隙を与えません。また、すべての認可判定がログに記録されるため、監査における完全な可視化が実現できるでしょう。
ライフサイクル管理の自動化がもたらすこと
AIエージェントは現在、人間よりもはるかに多く、一部の組織では144対1にもなっています!しかし、その規模に伴い、危険なギャップが生じます。
SalesloftとDriftで起きた侵害事件や、NISTによる「2025年エージェントハイジャック」に関する調査は、ある憂慮すべきパターンを明らかにしました。それは、本来であれば失効している認証情報が、長期間にわたって放置されているという現実です。ビジネス上の必要性はなくなった。利用していたユーザーもいなかった。それなのに、アクセス権だけが残り続けていたのです。
問題は、AIエージェントが強力すぎるということではなく、アクセスを管理するためのシステムが追いついていないことです。ログ インとログアウトする人向けに構築されており、数週間実行され、機密性の高いタスクを静かに実行する自律的なコード向けではありません。
OktaのIdentity Security FabricとAuth0のアダプティブ認可スタックは、今まさに新たな道を切り拓こうとしています。進化を続けるこうしたフレームワークが指し示す未来の姿、それこそが「独自のアイデンティティを持つAIエージェント」の姿です。借り物の認証情報ではなく、リアルタイムのコンテキストに継続的に適応するポリシーによって、自律的に管理されます。アクセス権は、タスクの開始時に付与されて終わりではありません。常に再評価され続けます。そして、タスクが完了するか、あるいは状況が変化したその瞬間、アクセス権は完全に消失します。タイムラグも、管理者による手動でのクリーンアップ作業も必要ありません。
言い換えれば、これはパラダイムシフトです。
共有認証情報は、委任されたエージェント固有のアイデンティティに置き換えられます。
静的で長寿命のトークンは、コンテキストで更新または有効期限が切れる認証情報に道を譲ります。
恣意的な時間制限は、ビジネスロジックに関連付けられた失効に置き換えられます。
手動でのプロビジョニング解除は、システム全体での即時かつ自動化された遮断に置き換えられます。
これはIAMのアップグレード以上であり、革命です。アクセスは動的になり、ワークフロー、役割、およびタスクに対応します。認証情報はリアルタイムで何が起こっているかに適応し、ジョブが完了すると消滅します。
もうトークンは残りません。もうサイレントな露出はありません。自律システムのリビングトラストレイヤーとしてのアイデンティティだけです。それ以下では、組織は悪意からではなく、慣性から生まれた侵害にさらされたままになります。
次へ:ブログ3では、クロスドメインフェデレーションについて詳しく説明します。AIエージェントが、信頼できる情報源がない場合でも、複数の組織にわたって委任された権限をどのように証明できるか。


