



問題
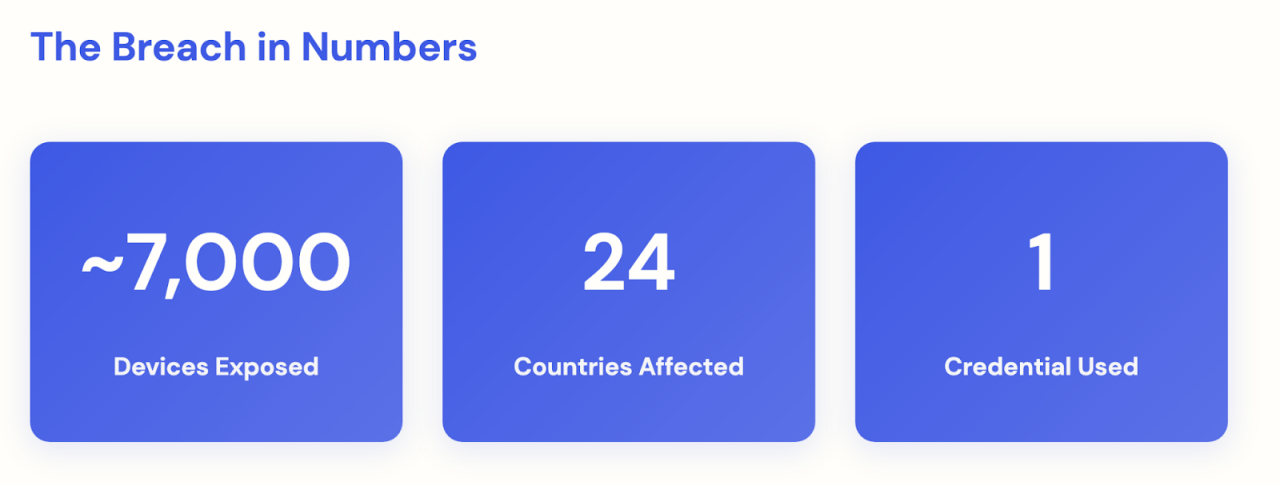
2026年2月、ある開発者が、有効な認証情報を使用することで、24か国にわたる6,700台以上のDJIロボット掃除機にアクセスできるようになっていることを発見しました。¹
パスワードは盗まれていませんでした。システムへの不正侵入はありませんでした。そのプラットフォームには、顧客のデータと別の顧客のデータとの間に境界がまったくありませんでした。
この概要では、今日のエンタープライズAPIアーキテクチャのほとんどにそうしたギャップが存在する理由、AIエージェントが同じ認証情報を継承する際にリスクが増大していく経路、そしてそのギャップを埋める方法について検証します。
発生した内容
ある開発者が、PlayStationのコントローラーでDJIのロボット掃除機を制御しようと、Claudeを使ってサイドプロジェクトを構築していました。その際、自身の正当な認証情報を使用して自身のアプリをDJIのネットワークに接続していたところ、予期せぬ事態に遭遇しました。プラットフォーム上の他のすべての掃除機が見え、アクセスできてしまったのです。それは、24か国にある6,700台以上の掃除機です。
この開発者は、何のハッキングもしていませんでした。もちろん、誰かのパスワードも盗んだわけでもありませんでした。開発者は製品を設計どおりに使用していましたが、システムには顧客のデバイス間を分離する機能がありませんでした。
何が漏洩したか: 家庭内のライブカメラ映像、マイクの音声、およびロボット掃除機のセンサーによって作成された詳細なフロアプランです。
開発者は責任を持ってそれを報告しました。もちろんアクセス権を不正に使用したことはありませんでした。しかし、同じ認証情報を持つ悪意のある攻撃者ならできた可能性があります。
この侵害では、盗まれたパスワード、ハッキングツール、内部からのアクセスは一切必要ありませんでした。有効な認証情報があれば十分でした。その認証情報で実際に何ができるのかを定義した人はいませんでした。
壊れていたのは錠ではなく、フェンスの欠損でした。
お客様の公開状態
これはニッチなIoTの問題ではありませんでした。構造的な欠陥である「不適切なオブジェクトレベルの認可」は、2019年以降、「OWASP API Security Top 10」で常に1位にランクインしており、業界全体で最も蔓延しているAPIの脆弱性クラスとなっています。
すべての企業が直面する2つの暴露経路
1. 公開するすべてのAPIには、この境界問題があります。
ユーザーまたはシステムが正常にログインした場合、ほとんどのAPIはデフォルトで、その認証情報がアクセス可能なすべてのレコードへのアクセスを許可します。明示的な認可制限がない場合、有効な認証情報はすべてのロックを解除してしまいます。
2. 規制対象領域
GDPRおよびCCPAの下では、個人データ(家庭用ビデオやオーディオを含む)への不正アクセスは、たとえ意図的なデータ持ち出しがなかったとしても、報告義務のある違反となります。アクセスを許可してしまうシステムの欠陥は、現行の窃盗と同じように扱われます。
問題は、認証情報が盗まれるかどうかではありません。盗まれた認証情報によって、攻撃者がシステム全体にアクセスできるようになるかどうかが重要です。
DJIの侵害事例は、この範囲の一例に過ぎません。1つの認証情報に制限がなかったため、7,000戸の住宅が危険にさらされました。もう一方では、すべての認証情報は必要なものだけにスコープが限定され、アクセスはリソースレベルで適用され、盗まれたトークンは、それを作成したデバイスがないと役に立ちません。
より優れたパスワードを設定することは、解決策ではありません。上記2つの間のギャップを埋めることが大切です。
AIのリスク
社内向けコパイロット、顧客対応アシスタント、自動化されたワークフローエージェントなど、AIツールはAPIを呼び出すことでタスクを実行します。こうした呼び出しはすべて、認証情報を使用します。その認証情報がアクセスできる範囲に制限がない場合、プロンプトの不備や、侵害されたベンダーのパイプラインひとつで、AIがアクセスできるすべてのものが暴露される可能性があります。
真空漏れは9分間続きました。アクセス制限なしに、1分間に何百ものAPIコールを実行するAIエージェントは、接触するすべてのシステムにおいて、同じ脆弱性をわずか数ミリ秒で再現する可能性があります。
IoTの侵害とAgentic AI: 同じギャップ、異なる規模
範囲 | スマート掃除機フリート | AIエージェント |
曝露時間 | 9分 | ミリ秒 |
影響を受けたシステム | 1台のデバイス群 | エージェントがアクセスできるすべてのAPI |
攻撃の引き金 | 有効な認証情報が必要です | 操作された命令 |
人による監督 | ログで検出可能 | 多くの場合、完全に自動化されており、レビューは不要 |
明示的に排除するよう設計しない限り、今日展開するすべてのAI統合は、この侵害を可能にしたのと同じ認証情報アーキテクチャを継承します。
Oktaが提供する支援
Oktaは、既存の従業員、顧客向けアプリケーション、およびAIエージェントのために、このギャップを埋めるのに役立ちます。4つの機能:
1. デバイスから離れると同時に有効期限が切れる認証情報
Oktaは、特定のデバイスに暗号的に関連付けられた認証情報を提供します。コピーされたり傍受されたりしても、影響ありません。ホテルのルームキーが、プログラムされた部屋でのみ機能するのを想像してみてください。
2. 明示的にアクセスを許可されたものにのみアクセスできるAIエージェント
すべてのAIツール、Workflowsエージェント、または統合は、必要なリソースに対して正確にスコープされた認証情報を取得します。エージェントがサポートチケットを要約するようになっている場合、誤って(または意図的に)財務記録にアクセスすることはできません。
3. サブタスクがサブ権限を取得する委任モデル
AIエージェントが別のプロセスに作業を引き継ぐ際、タスクに必要なアクセス権のみを渡します。委任チェーンによって権限が累積されることはなく、権限が制限されます。
4. すべてのアクセス決定を一元的に監査
従業員、モバイルアプリ、自律型AIエージェントからのアクセス要求など、すべてのアクセス要求は、同一のポリシーエンジンと監査ログを通過します。セキュリティおよびコンプライアンスチームは、単一の画面で状況を把握できます。
DJIの侵害は、有効な認証情報で実際に何ができるかを定義することで、防ぐことができました。Oktaは、環境内のすべての人間、アプリケーション、そしてAIエージェントに対して、まさにそれを提供するソリューションです。
今日、ほとんどの組織で認証ギャップが存在しています。でもOktaなら、現在の状態からセキュアな状態への移行経路を明確に定義できるように支援できます。ほとんどのチームは、思っているよりも結束が固いものです。
OktaがどのようにAIを保護するかについて詳しくは、こちらをご覧ください。
¹ Hollister, Sean.「ハッカー、数千台のDJIロボット掃除機にリモートアクセスできる経路を発見」The Verge、2026年版。theverge.com/tech/879088/dji-romo-hack-vulnerability-remote-control-camera-access-mqtt
² OWASP API Security Top 10(2023年)— owasp.org/API-Security/editions/2023/en/0xa1-broken-object-level-authorization/


