



組織は多くの場合、人間と非人間のアイデンティティ(NHI)を別々のセキュリティ課題として扱っています。このサイロ化されたアプローチは、従来のデータセンターでは理にかなっていました。しかし、クラウドサービスとSaaSアプリケーションの急速な普及は、IDの相互作用とそれらを保護する方法を根本的に変えました。人的アイデンティティと機械アイデンティティを別々に管理すると、クラウドサービスを通じて両者がますます相互接続されるにつれて、セキュリティの盲点が生じます。
ヒューマンからマシンへ:進化するアイデンティティの展望
OWASPのNon-Human Identity Top 10 for 2025で特定された上位2つのリスクを見てください。それは、サービスアカウントの不適切なオフボーディングと、過剰な特権を持つマシンIdentityです。従業員が退職すると、その企業アカウントは無効になるかもしれませんが、作成したすべてのサービスアカウント、APIキー、自動化スクリプトはどうなるのでしょうか?そして、これらのマシンIdentityは、必要以上の特権を蓄積することがよくあります。これは、誰が所有しているのかを追跡できない場合に悪化する問題です。
人間と非人間のIdentityがどれほど深く絡み合っているかをご紹介します:
- SaaSとIaaSのユーザーIdentityは、元々人間の使用のために設計されたものですが、現在では統合と自動化のためのサービスアカウントとして再利用されています。
- マシンが作成したトークンとキーは、人間の所有者から権限を継承しながら、別個のアクセスパターンを維持します。
- 従業員によって作成および管理されるサービスアカウントとそのシークレットは、従来のIDの境界を曖昧にします。
- 従業員とクラウドリソースの両方が、共有ロールIDを介して機密データにアクセスすることが増えています。
この課題は、現代のエンタープライズ Identity 環境が、相互接続された ID の複雑な Web に進化していることに起因しています。この関係を特別なものにしているのは、人間とマシンの ID がどのように不可分になったかです。人間の ID は、非人間の ID の基盤および制御ポイントとして機能し、NHI はクラウド プラットフォーム全体で人間の能力を拡張および増幅します。
この相互依存関係は、単に量だけの問題ではなく、複雑さにも関係しています。今日の技術系従業員は、1人で数十もの非人的アイデンティティの作成者であるか、それらにアクセスできる可能性があり、それぞれが独自の認証情報、権限、アクセスパターン、および複数のクラウドプラットフォームとSaaSアプリケーションにわたるセキュリティ上の影響を持っています。
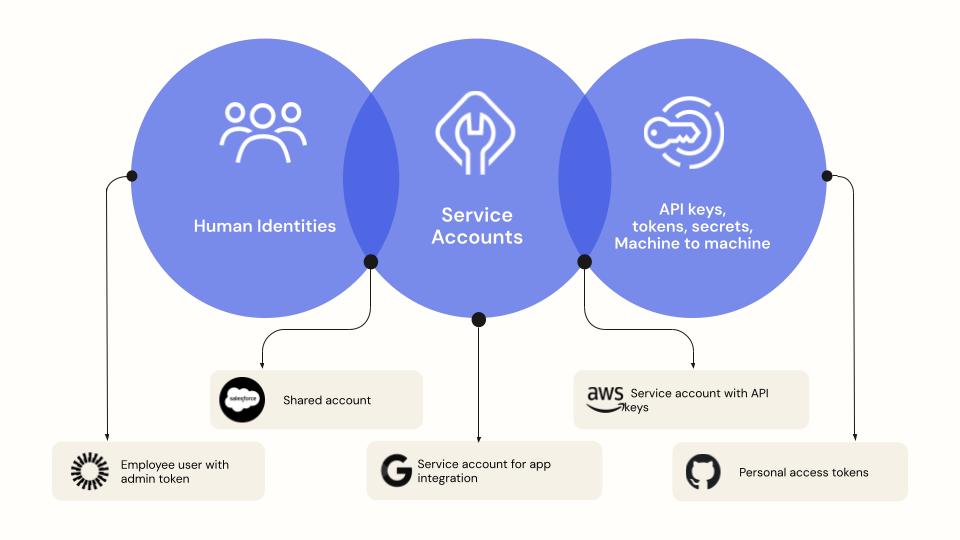
これらのIDにはそれぞれ、独自の権限、アクセスパターン、およびセキュリティリスクがあり、次の課題につながります。
人間とNHIのセキュリティ関係の理解
一般的なシナリオを考えてみましょう。複数の重要なサービスアカウントを管理する上級開発および運用エンジニアが辞表を提出します。アクセス削除の当面の課題に加えて、組織は過剰な権限を持つサービスアカウントを特定して修正する上で重大なリスクに直面しています。
これらのリスクは、企業全体でさまざまな形で現れます。従業員の退職後も孤立したサービス アカウントがアクティブなままであったり、追跡されていない API キーがデプロイメント スクリプトに浮かび続けたり、一時的なプロジェクトのために最初に作成されたマシン ID がインフラストラクチャに永続的に固定されたりします。状況をさらに複雑にしているのは、ローテーションが決して行われないブレークグラス資格情報と、明確な所有者指定がない共有部門のアカウントとメールボックスです。
この課題は、単に技術的なものではなく、組織的なものです。人間の従業員は、NHIの作成者、所有者、管理者です。担当者が退職または役割を変更すると、担当者が作成したIDの複雑なWebは魔法のように解き放たれることはなく、修復の明確な所有権がない場合、重大なセキュリティリスクが見過ごされる可能性があります。
これは、セグメンテーションが重要になる場所です。 ヒューマンIDと非ヒューマンIDの両方が保護を必要としますが、それぞれ異なるセキュリティアプローチが必要です。
- 多要素認証(MFA)
- MFAのないヒューマンアカウントは、対処が必要な差し迫ったセキュリティリスクです。すべてのヒューマンアイデンティティは、Okta FastPassのような強力なフィッシング耐性のある要素を備えたMFAを持つ必要があります。
- 自動化に使用されるサービスアカウントは、MFAが人間のインタラクション用に設計されているため、多くの場合MFAを必要としません。MFAを期待することは、セキュリティチームにとって実行不可能なリスクとなる可能性があります。Okta Privileged Accessなどの代替ソリューションは、これらのアカウントへのアクセスを保護するのに役立ちます。
- シングルサインオン(SSO)
- ローカルアカウントを持つヒューマンアカウントは、Oktaを介したSSOログインを有効にするために連携される必要があります。
- サービスアカウントとブレークグラスアカウントは、直接ログイン設計用に構成されている場合がありますが、認証情報をOkta Privileged Accessを通じて保管および管理して、セキュリティポリシーを適用できます。
- 未使用のアカウント
- 未使用のヒューマンアカウントは、プロビジョニング解除が必要になる可能性があります。
- 未使用のサービスアカウントは、重要ではあるが、頻繁に使用されないバックアッププロセス用である可能性があります。
- 最小権限
- 従業員は、仕事のニーズに応じて、海外、オフィス、自宅など、さまざまな場所からログインする場合があります。
- 自動化と統合に使用されるサービスアカウントは、セキュリティリスクを最小限に抑えるために、事前定義されたIP範囲内で動作する必要があります。予期しないIPからのリソースへのアクセスなど、サービスアカウントの動作の逸脱は、侵害のリスクが高いため、即時にアラートをトリガーする必要があります。
- 利用状況の異常:
- 従業員は、仕事のニーズに応じて、海外、オフィス、または自宅など、さまざまな場所からログインする場合があります。
- 機械間自動化アカウントは、定義済みの IP アドレス範囲内にとどまる必要があります。Identityの動作の逸脱は、侵害のリスクが高いため、即時アラートをトリガーする必要があります。
統一された今後の道
組織がクラウド変革の道のりを進めるにつれて、人間と非人間の ID の境界線が曖昧になっています。解決策は、それらを個別の問題として扱うのではなく、次のような包括的な Identity セキュリティ戦略を実装することです。
- さまざまなアイデンティティタイプ間の関係を理解する
- コンテキストに基づいて適切なセキュリティ制御を適用
- 明確な所有権とライフサイクル管理を維持
- すべてのアイデンティティタイプとそのインタラクションにわたる可視性を提供
Oktaは、この全体的なアプローチを念頭に置いて、Identity Security Posture Managementを構築しました。人的アイデンティティを保護しながら、NHIを管理しないままにしておく(またはその逆)ことは、正面玄関に鍵をかけるが、すべての窓を開けっ放しにすることに似ています。
アイデンティティセキュリティの未来は、セキュリティチームにとって管理可能なままでありながら、最新のアイデンティティ関係の複雑さを処理できるソリューションにあります。ヒューマンおよび非ヒューマンのアイデンティティを別々の課題として扱うのをやめ、それらを同じセキュリティコインの2つの側面として見始める時が来ました。
組織が人および非人アイデンティティのコンバージェンスをより適切に管理する方法について詳しく知りたいですか?Oktaに接続して、Okta Identity Security Posture Managementがこれらの課題にどのように対応できるかをご覧ください。


