製品
Oktaのプラットフォームは、AIエージェントから顧客、従業員やパートナーまで、あらゆるタイプのアイデンティティを保護します。
Oktaは、アイデンティティをスタックの中心に据えた、ニュートラルで拡張性の高い強力なプラットフォームを提供します。業種、ユースケース、必要なサポートレベルを問わず、Oktaにお任せください。
OktaとAuth0が柔軟で安全なアクセスを実現。顧客、従業員、および非人間アイデンティティに対応したOktaの拡張性の高いプラットフォームを利用して、迅速に構築できます
当社のプラットフォームは、AIエージェントから顧客、従業員やパートナーまで、あらゆるタイプのアイデンティティを保護します。
Oktaは、アイデンティティをスタックの中心に据えた、ニュートラルで拡張性の高い強力なプラットフォームを提供します。業種、ユースケース、必要なサポートレベルを問わず、Oktaにお任せください。
OktaとAuth0が柔軟で安全なアクセスを実現。顧客、従業員、および非人間アイデンティティに対応したOktaの拡張性の高いプラットフォームを利用して、迅速に構築できます
当社のプラットフォームは、AIエージェントから顧客、従業員やパートナーまで、あらゆるタイプのアイデンティティを保護します。
最初のログインにもセキュリティを拡張。Oktaの統合アクセス管理は、起動時からアプリやリソースへのより安全なパスワードレスの経路を提供します。
デバイスのアイデンティティを個別に管理すると、セキュリティギャップが生じ、ユーザーエクスペリエンスが断片化される可能性があります。Oktaは統合アクセス管理によりこのギャップを解消し、ゼロトラスト戦略のより安全な基盤を構築します。
WindowsやmacOSデバイス全体で、一貫したアクセスコントロールを大規模に実現します。
デバイスのログイン時にハードウェア保護されたシングルサインオン(SSO)セッションを確立して、すべてのアプリへのより安全なパスを築きます。
パスワードレスのログインを可能にし、認証時のプロンプトを最小限にすることで、ストレスや障壁を低減
従業員の最初かつ脆弱なタッチポイントにMFAとパスワードレスログインを導入ロックアウトされたユーザーに対して、安全な回復プロセスを提供
デスクトップMFAを利用して、MFAコンプライアンス要件とサイバー保険の基準を満たします。
リスクのあるユーザーに対し、Device Logoutを開始して、企業デバイスへの再認証を強制します。
信頼は物理的なデバイス自体から始まります。その基盤を確立し、最初のアクセスポイントをより安全に保護できるようにします。
不正なリプレイを阻止するハードウェアにバインドされたセッションにより、盗まれたCookieを無効化します。
信頼できるハードウェアでの認証プロンプトを安全に減らすことで、ユーザーの生産性を向上します。
macOSとOktaのパスワードを1つの認証情報に同期することで、ログインエクスペリエンスを統合します。
ユーザーをFastPassに自動登録して、アプリへのフィッシング耐性のあるパスワードレス認証を提供します。
既存のOkta認証情報を使用して、ユーザーのローカルMacアカウントを即座にプロビジョニングします。
「SaaSであれオンプレミスでホストされているアプリケーションであれ、ユーザーが当社のシステムを使用する際は必ず、Oktaのログイン画面が表示されます。そのため、デバイスのサインイン画面にも表示するのが当然だと言えるでしょう。シングルペインオブグラスと、1つの使いやすいユーザーエクスペリエンスを提供できるのですから。しかも、ユーザーが覚えておく必要のある認証情報が1つ減り、ITサポートのフローがシンプルになります」
Richard Pilkington
Engineering Manager - Identity, Booking.com
不可欠な機能の推奨チェックリストを使用して、デバイスを最優先のアイデンティティとして保護します。
コンテキストに応じた堅牢なポリシーと最新の認証システムのセットで、アプリをより効果的に保護できます。
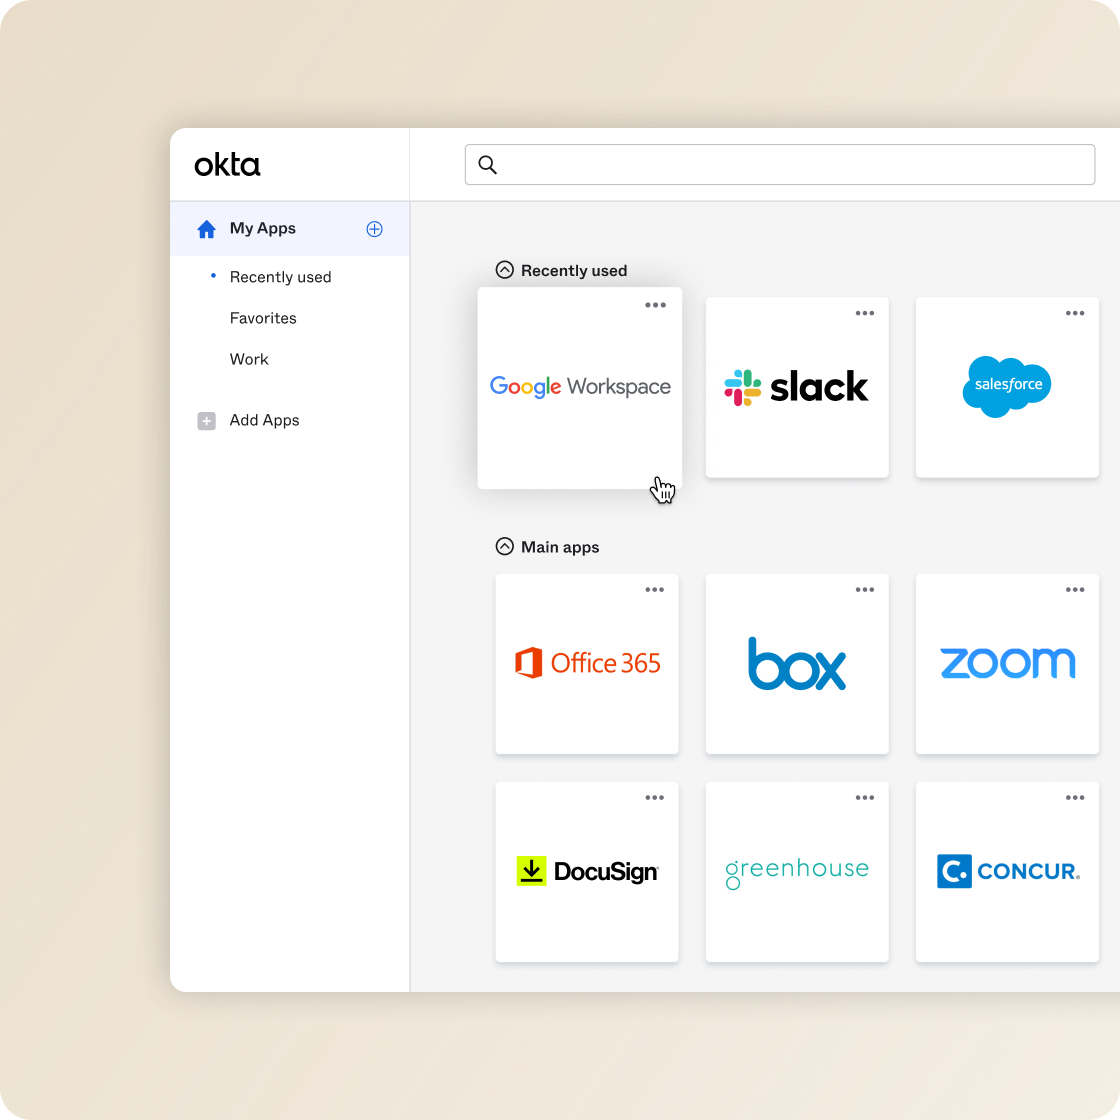
1つの認証情報を使って、エンタープライズアプリにアクセスできるようになります。
脅威をリアルタイムで再評価・修復することで、アイデンティティベースのリスクに対して継続的な保護を実現します。
はい。Okta Device Accessを使用すると、従業員はパスワードの入力を求められることなくノートパソコンにログインできます。これにより、セキュリティを犠牲にすることなくログイン時の摩擦を軽減し、シームレスで保証レベルが高いエクスペリエンスを実現します。
Okta Device Accessは、Desktop MFAなどの機能により、コンプライアンスに必要なアクセス制御を提供します。また、デスクトップのログインイベントに関する詳細な監査証跡にも対応しており、組織はデータ保護やワークステーションのセキュリティに関する厳しい規制要件を満たすことができます。
Okta Device Accessは、JamfやMicrosoft Intuneなどの既存のモバイルデバイス管理(MDM)ツールを補完するように設計されています。MDMがデバイスの設定を管理するのに対し、Oktaはデバイスのログイン画面でアクセスを管理します。これにより、アクセス権を付与する前にデバイスとユーザーの両方を検証する多層防御アプローチを確保します。
Okta Device Accessは、1日の業務のまさに最初の瞬間、つまりコンピューターへのサインインの時点からアイデンティティセキュリティを拡張します。WindowsおよびmacOSデバイスをOktaに参加させることで、組織は、従業員がコンピューターの電源を入れ、Oktaの認証情報でサインインし、その1回のデバイスログインだけでデバイスのアカウント、アプリ、リソースにアクセスできるようにします。