



Das Problem
Im Februar 2026 fand ein Entwickler zufällig heraus, dass er mit nur einem Satz gültiger Anmeldedaten auf über 6.700 DJI-Saugroboter in 24 Ländern zugreifen konnte.¹
Es wurden weder Passwörter gestohlen, noch Systeme kompromittiert. Die Plattform sah schlichtweg keine Abgrenzung zwischen den Daten verschiedener Kundinnen und Kunden vor.
In diesem Artikel wird untersucht, warum diese Lücke in den meisten API-Architekturen von Unternehmen besteht, wie sich das Risiko erhöht, wenn KI-Agenten die Anmeldedaten übernehmen, und wie die Lücke geschlossen werden kann.
Die Situation
Ein Entwickler arbeitete an einem Nebenprojekt mit Claude. Er versuchte, seinen DJI-Saugroboter mit einer PlayStation-Steuerung zu bedienen. Als er seine App mit seinen eigenen, legitimen Anmeldedaten mit dem DJI-Netzwerk verband, machte er eine unerwartete Feststellung: Er konnte alle anderen Staubsauger auf der Plattform sehen und auf sie zugreifen. Das waren immerhin 6.700 Geräte in 24 Ländern.
Er hatte nichts gehackt und kein Passwort gestohlen, sondern das Produkt wie vorgesehen genutzt. Allerdings verfügte das System über keinerlei Abgrenzung zwischen den verschiedenen Kundengeräten.
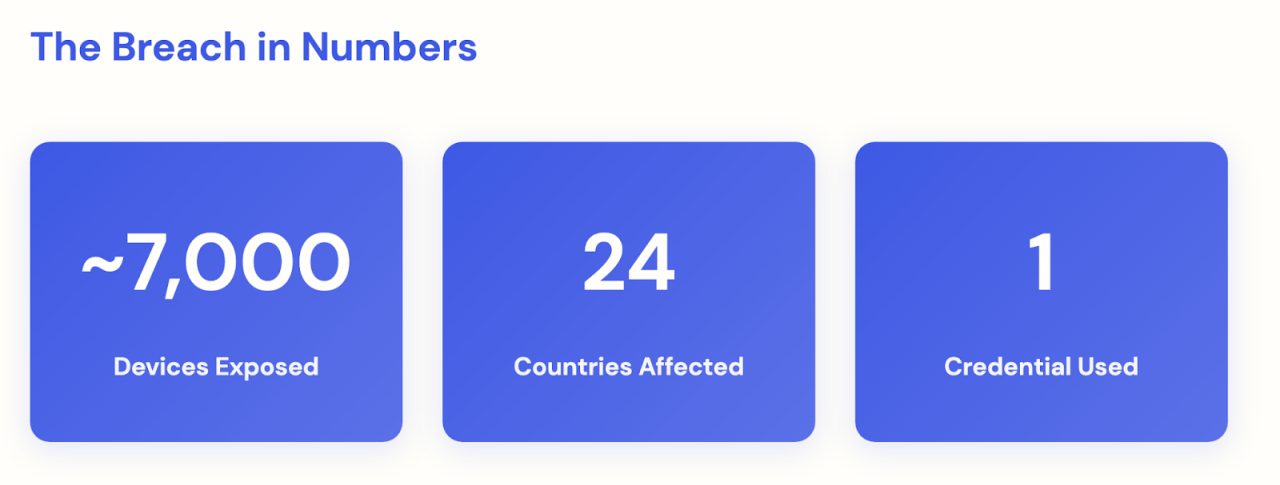
Dabei wurde einiges offengelegt: Live-Kameraübertragungen aus den Wohnungen, Audioaufnahmen und detaillierte Grundrisse, die von den Sensoren der Staubsauger erstellt worden waren.
Der Entwickler hat seine Feststellungen verantwortungsbewusst gemeldet und den Zugriff nie missbraucht, doch ein böswilliger Akteur mit denselben Anmeldedaten hätte es tun können.
Zu der Sicherheitsverletzung kam es, ohne dass dazu der Diebstahl von Passwörtern, Hacking-Tools oder interner Zugriff erforderlich waren. Der Besitz gültiger Anmeldedaten war ausreichend. Niemand hatte im Vorfeld definiert, worauf mit den Anmeldedaten zugegriffen werden konnte.
Hier wurde nicht das Schloss aufgebrochen, vielmehr fehlte die Abgrenzung.
Die Gefährdung
Dieses IoT-Problem war jedoch keine Ausnahme. Derselbe strukturelle Fehler – fehlerhafte Autorisierung auf Objektebene – steht seit 2019 auf Platz 1 der OWASP Top 10 für API-Sicherheit², was ihn zur häufigsten API-Schwachstellenklasse in allen Branchen macht.
Zwei Gefährdungsvektoren, die in jedem Unternehmen existieren
1. Jede veröffentlichte API ist potenziell von fehlender Abgrenzung betroffen
Wenn sich Benutzende oder Systeme erfolgreich anmelden, erlauben die meisten APIs standardmäßig, dass die dafür verwendeten Anmeldedaten auf jeden erreichbaren Datensatz zugreifen können. Ohne explizite Autorisierungsgrenzen wird durch gültige Anmeldedaten alles freigeschaltet.
2. Regulatorische Oberfläche
Gemäß DSGVO und CCPA ist der unbefugte Zugriff auf personenbezogene Daten (einschließlich Heimvideo oder -audio) eine meldepflichtige Sicherheitsverletzung, selbst wenn keine Daten absichtlich exfiltriert wurden. Ein Systemfehler, der Zugriff ermöglicht, wird genauso behandelt wie vorsätzlicher Diebstahl.
Es geht nicht darum, ob Ihre Anmeldedaten gestohlen werden können, sondern darum, ob Angreifende, die Ihre Anmeldedaten stehlen, Zugriff auf Ihr gesamtes System erhalten.
Die DJI-Sicherheitsverletzung befindet sich an einem Ende des Spektrums: ein Satz Anmeldedaten, keine Beschränkungen, 7.000 gefährdete Haushalte. Am anderen Ende ist jeder Satz Anmeldedaten genau auf das beschränkt, was damit bezweckt wird. Der Zugriff wird auf Ressourcenebene durchgesetzt, und ein gestohlener Token ist ohne das Gerät, das ihn erstellt hat, nutzlos.
Die Lösung sind nicht bessere Passwörter, die Lösung ist das Schließen der Lücke zwischen diesen beiden Enden.
Das KI-Risiko
Ihre KI-Tools – interne Copiloten, Kundenassistenten, automatisierte Workflow-Agenten – funktionieren, indem sie APIs aufrufen, um Aufgaben zu erledigen. Jeder dieser Aufrufe verwendet einen Satz Anmeldedaten. Wenn für diesen Satz Anmeldedaten keine Zugriffsbeschränkungen gelten, kann durch einen einzigen fehlerhaften Prompt oder eine kompromittierte Lieferantenpipeline alles offengelegt werden, was der KI-Agent erreichen kann.
Die Sicherheitsverletzung bei den Saugrobotern dauerte neun Minuten. Ein KI-Agent, der pro Minute Hunderte API-Aufrufe ohne Zugriffsbeschränkungen durchführt, könnte dieselbe Gefährdung in wenigen Millisekunden in jedem System replizieren, mit dem er in Berührung kommt.
IoT-Sicherheitsverletzung und agentenbasierte KI im Vergleich: gleiche Lücke, andere Größenordnung
Merkmal | Flotte aus smarten Saugrobotern | KI-Agent |
Dauer der Gefährdung | 9 Minuten | Millisekunden |
Betroffene Systeme | Eine Geräteflotte | Jede API, die der Agent erreichen kann |
Auslöser des Angriffs | Satz gültiger Anmeldedaten | Manipulierte Anweisung |
Menschliche Aufsicht | In Protokollen erkennbar | Oft vollautomatisiert, keine Überprüfung |
Jede KI-Integration, die Sie heute implementieren, übernimmt die Architektur der Anmeldedaten, durch die diese Sicherheitsverletzung möglich wurde. Es sei denn, Sie schließen dies explizit aus.
Wie Ihnen Okta dabei hilft
Okta hilft Ihnen mit vier wesentlichen Funktionen dabei, diese Lücke für Ihre bestehenden Mitarbeitenden, Kundenanwendungen und KI-Agenten zu schließen:
1. Anmeldedaten laufen ab, sobald sie das Gerät verlassen
Okta stellt Anmeldedaten aus, die kryptografisch an ein bestimmtes Gerät gebunden sind. Wenn sie kopiert oder abgefangen werden, sind sie wertlos. Dies ist mit einer Hotelzimmerkarte vergleichbar, die nur für das Zimmer funktioniert, für das sie programmiert wurde.
2. KI-Agenten können nur auf das zugreifen, wozu sie explizit berechtigt wurden
Jedes KI-Tool, jeder Workflow-Agent und jede Integration erhält Anmeldedaten, die genau auf die jeweils benötigten Ressourcen beschränkt sind. Wenn ein Agent Support-Tickets zusammenfassen soll, darf er nicht versehentlich (oder absichtlich) auf Ihre Finanzdaten zugreifen.
3. Delegierungsmodell, bei dem Unteraufgaben Unterberechtigungen erhalten
Wenn ein KI-Agent Arbeit an einen anderen Prozess übergibt, überträgt er nur den für die Aufgabe benötigten Zugriff. Delegierungsketten kumulieren keine Berechtigungen, sondern schränken sie ein.
4. Zentrale Prüfstelle für Zugriffsentscheidungen
Jede Zugriffsanfrage, sei es von Mitarbeitenden, einer mobilen App oder einem autonomen KI-Agenten, durchläuft dieselbe Richtlinien-Engine und dasselbe Audit-Protokoll. Compliance- und Security-Teams verfügen über eine einheitliche Ansicht.
Die DJI-Sicherheitsverletzung wäre vermeidbar gewesen, wenn man definiert hätte, welche Vorgänge mit den gültigen Anmeldedaten erlaubt sind. Okta tut genau das – für jeden Menschen, jede Anwendung und jeden KI-Agenten in Ihrer Umgebung.
Der Großteil der Unternehmen ist heutzutage von der Anmeldedatenlücke betroffen. Die gute Nachricht: Okta bietet einen eindeutig definierten Weg vom aktuellen Zustand zum abgesicherten Zustand. Die meisten Teams sind näher dran, als sie denken.
Erfahren Sie hier mehr darüber, wie Okta Ihre KI-Agenten absichert.
¹ Hollister, Sean: „A hacker found a way to remotely access thousands of DJI robot vacuums“, The Verge, 2026, theverge.com/tech/879088/dji-romo-hack-vulnerability-remote-control-camera-access-mqtt
² OWASP Top 10 für API-Sicherheit 2023, owasp.org/API-Security/editions/2023/en/0xa1-broken-object-level-authorization/


