



Jeder nutzt KI, auch Sie
KI-Agenten sind Softwarekomponenten, die auf LLMs basieren und Entscheidungen treffen. Sie planen, führen Aktionen aus und durchlaufen mehrere Anwendungen Ihres Unternehmens. Sie besitzen menschliche und nicht-menschliche Merkmale: Einerseits sind sie nicht-menschlich, denn ihre Authentifizierungs- und Autorisierungsmechanismen nutzen Service-Accounts, Passwörter, API-Token und OAuth-Token. Andererseits sind sie nicht-deterministisch, denn sie lassen sich täuschen und handeln nicht vorhersehbar.
Heutzutage entsteht oft der Eindruck, man müsse KI möglichst schnell einsetzen. Der Wettbewerb nutzt sie möglicherweise bereits, um seine Forschung zu beschleunigen, und Ihnen könnte sie helfen, Ihr aktuelles Vorhaben effizienter voranzutreiben. Vermutlich hat auch Ihre Führungsebene bereits ein großes KI-Projekt angekündigt, das die KI-Einführung in Ihrem Unternehmen vorantreiben wird.
Das Problem? Die Infrastruktur entwickelt sich schneller als die Identity- und Sicherheitsinfrastruktur. Der Druck, KI einzuführen, ist stärker als das Bestreben, die damit einhergehenden Risiken zu reduzieren. Doch die unbefugte Nutzung von KI kann Sicherheits- und Compliance-Probleme verursachen und vertrauliche Unternehmensressourcen gegenüber externen, nicht autorisierten Modellen oder Workloads preisgeben. Die meisten dieser Risiken sind bekannte, aber ihr Ausmaß und ihre Priorisierung haben sich verändert.
Risiko 1: Kontrollverlust
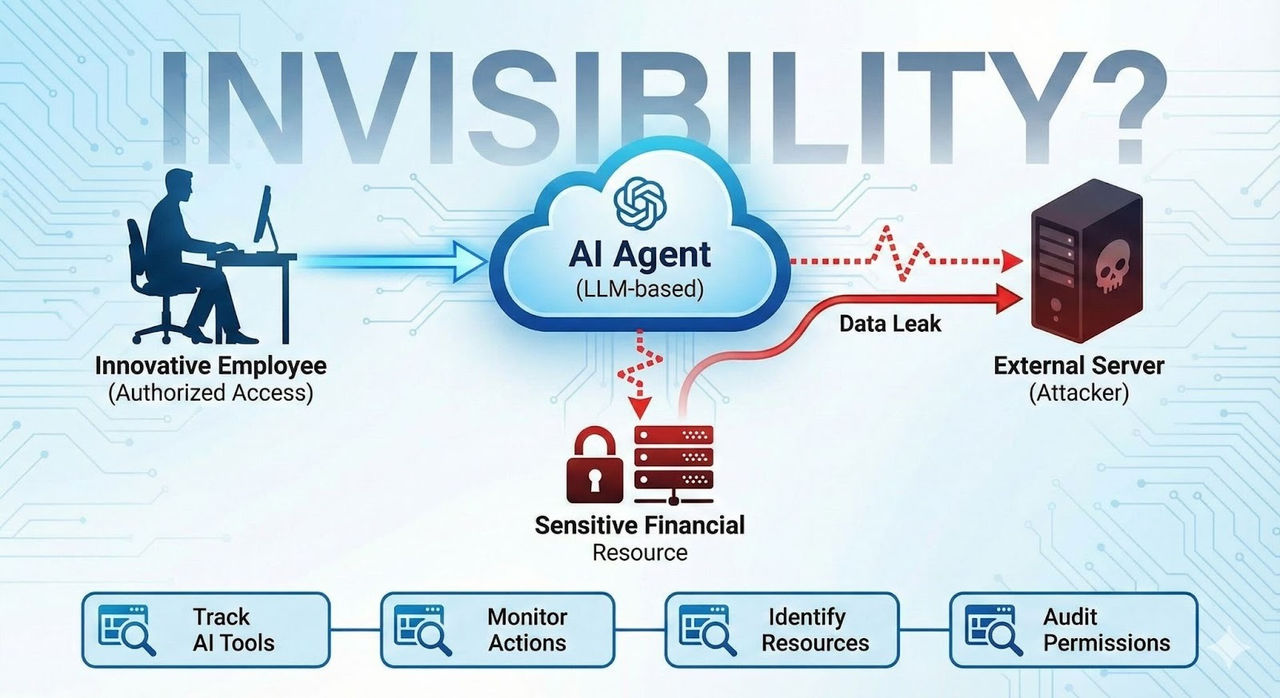
Innovative Mitarbeitende sind von den Möglichkeiten künstlicher Intelligenz begeistert und erhalten Rückenwind durch die Führungsebene des Unternehmens. Gleichzeitig können IAM- und Security-Teams nicht schnell genug verfolgen, wer was einsetzt. So werden neue Anwendungen in die Unternehmensumgebung integriert, neue App-zu-App-Verbindungen erstellt, und die Teams, die für die Verwaltung sensibler Informationen zuständig sind, können ihrer Verantwortung gar nicht gerecht werden, weil sie ausgeschlossen wurden.
Diese „Unsichtbarkeit“ kann die Verbindung zwischen einem LLM und einer sensiblen Finanzressource sowie einem externen Server verschleiern. Da das LLM die Grundlage bildet, können Angreifende den Agenten von einem externen Server aus dazu bringen, Daten von einer vertraulichen Ressource preiszugeben.
 *Mit Gemini erstelltes Bild
Um dieses Risiko zu reduzieren, müssen Sie die von Ihren Mitarbeitenden verwendeten KI-Tools, die von ihren Agenten ausgeführten Aktionen, die mit den Agenten verbundenen Ressourcen und die ihnen gewährten Berechtigungen im Blick behalten. Erfahren Sie mehr darüber, wie Okta ISPM zur Reduzierung dieser Risiken beitragen kann.
Risiko 2: Delegierung von Vertrauen
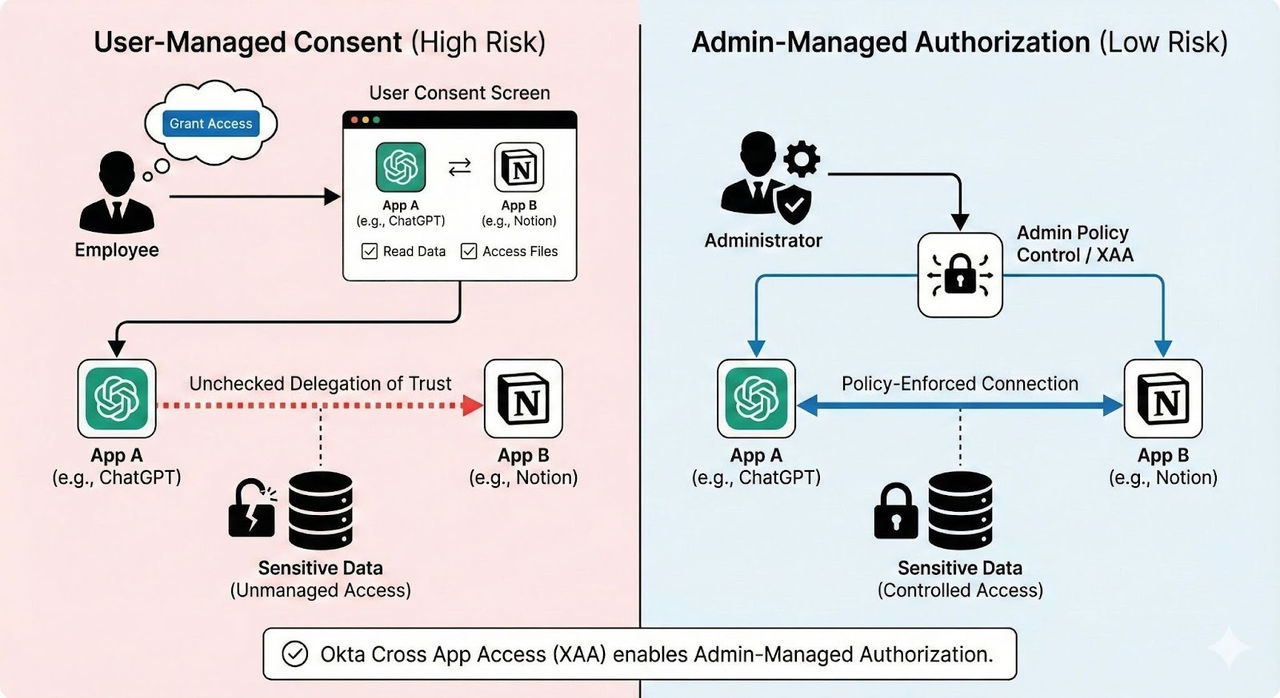
In vielen Fällen handeln Agenten im Namen von Benutzenden. Wenn Sie beispielsweise ChatGPT mit Notion verbinden, kann der Chat auf Ihre Daten in Notion zugreifen und diese lesen – entsprechend den Berechtigungen und Berechtigungsbereichen, die Sie gewährt haben.
 *Mit Gemini erstelltes Bild
In manchen Fällen sind die Endbenutzenden für den Zustimmungsprozess verantwortlich. Das bedeutet, dass Mitarbeitende selbst entscheiden können, welche Berechtigungen und Zugriffsrechte App A in ihrem Namen für App B besitzt. Solche Entscheidung sollte jedoch Administrator:innen vorbehalten sein.
Dieses Risiko lässt sich vermeiden, indem die Benutzerzustimmungsprozesse für zentrale Bereiche blockiert und App-zu-App-Verbindungen gesteuert werden. Okta Cross App Access (XAA) löst genau dieses Problem. Mehr dazu erfahren Sie hier.
Risiko 3: Verbreitete Nutzung langlebiger Secrets
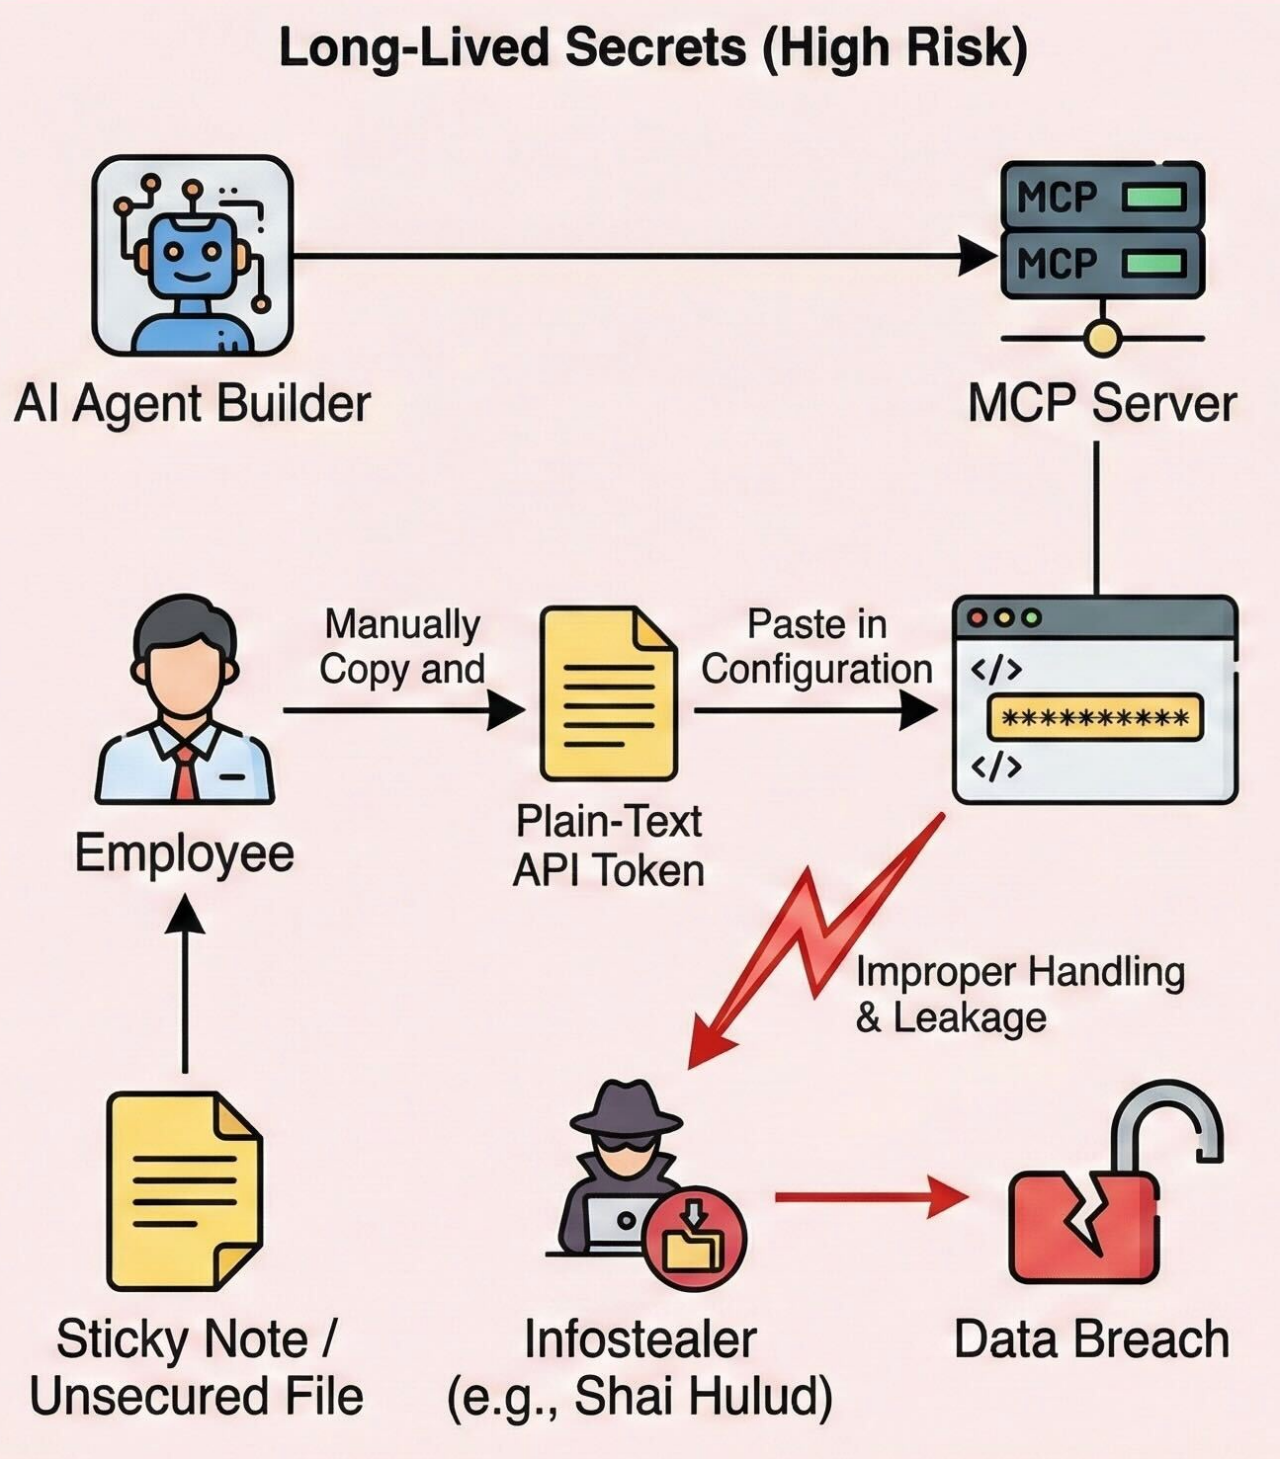
KI-Anwendungsfälle können zu einer häufigeren Nutzung langlebiger Secrets führen. Diese können erforderlich sein, um das Aufrufen von Funktionen und die Integration mit anderen Diensten zu ermöglichen. Sie werden auch verwendet, wenn ein API-Token heruntergeladen wird, um eine Verbindung zu einem MCP-Server herzustellen, oder wenn Anmeldedaten kopiert und eingefügt werden, um einen Agent-Builder mit einer anderen SaaS-Lösung zu verbinden.
 *Mit Gemini erstelltes Bild
Doch der lockere Umgang mit diesen Secrets erhöht das Risiko einer Kompromittierung. Infostealer wie „Shai Hulud“ spüren Klartext-Secrets auf, die unsachgemäß gehandhabt werden, und stehlen sie. Um dieses Risiko einzugrenzen, sollten Sie Ihre Secrets mit PAM-Lösungen wie OPA verwalten. Bevorzugen Sie außerdem die Verwendung kurzlebiger Token (wie OAuth).
Fazit
Agentenbasierte KI erfordert unsere Aufmerksamkeit für altbekannte Risiken wie mangelnde Transparenz, App-zu-App-Zugriffsmanagement und Kompromittierung von Secrets. Security-Teams sollten sich schnell einen Überblick über die Sicherheitslage der KI-Agenten in ihrem Unternehmen verschaffen. Testen Sie Okta ISPM, um mehr Transparenz und Einblicke zu Ihren menschlichen und nicht-menschlichen Identitäten zu erhalten.


