



Wie oft haben Sie schon auf „Dieses Gerät merken“ geklickt, nur um bei der nächsten Anmeldung wieder einen SMS-Code zu erhalten? Es ist lästig, inkonsistent und genau der Grund, warum so viele Menschen davon ausgehen, dass die Multi-Faktor-Authentifizierung (MFA) ein reibungsvoller Albtraum ist.
Aber die Wahrheit ist: In der heutigen bedrohungsreichen digitalen Welt ist MFA nicht optional. Es ist unerlässlich. Cyberangriffe, Betrug und Account-Übernahmen nehmen zu, und Passwörter allein reichen nicht aus. Tatsächlich spielen bei über 80 % der Hacking-bedingten Sicherheitsverletzungen gestohlene oder schwache Anmeldedaten eine Rolle (Verizon Data Breach Investigations Report, 2024). MFA ist eine der effektivsten Methoden, um sie aufzuhalten – aber nur, wenn sie richtig umgesetzt wird. Und genau da beginnt das eigentliche Missverständnis.
Trotz ihrer Bedeutung ist MFA noch immer mit veralteten Mythen behaftet, die Unternehmen zögern lassen. Einige befürchten, dass es Nutzer:innen frustrieren und Konversionen beeinträchtigen wird. Andere befürchten, dass die Implementierung zu komplex ist. Die gute Nachricht? Moderne MFA hat sich weiterentwickelt. Es kann die User Experience tatsächlich verbessern und gleichzeitig die Sicherheit drastisch erhöhen.
Lassen Sie uns die größten Mythen ausräumen, die Sie ausbremsen, und Ihnen zeigen, wie MFA, richtig umgesetzt, eine Startrampe für eine sicherere, nahtlose digitale Experience ist.
Mythos 1: MFA führt zu frustrierten Kund:innen, die sich mit SMS-Codes abmühen
IT- und Sicherheitsverantwortliche glauben oft, dass zusätzliche Schritte beim Login ein todsicherer Weg sind, Nutzer:innen zu frustrieren, was zu verlassenen Warenkörben, geringerem Engagement und einer Flut von Beschwerden führt. Vorstellungen von komplizierten Setups und endlosen Einmal-Passwörtern (OTPs) schwirren in ihren Köpfen (und in Ihrem).
Das könnte in der heutigen Welt nicht weiter von der Wahrheit entfernt sein. Moderne MFA wurde mit Blick auf die Nutzer:innen entwickelt. Denken Sie an die Nahtlosigkeit einer Push-Benachrichtigung auf Ihrem Smartphone, ein kurzes Antippen einer Authentifikator-App oder sogar an die unsichtbare Sicherheit der biometrischen Authentifizierung. Diese Methoden sind oft schneller und bequemer, als sich komplexe Passwörter zu merken!
Entscheidend ist, Auswahl und Flexibilität zu bieten. Lassen Sie Nutzer:innen die Verifizierungsmethoden auswählen, die am besten zu ihnen passen. Grundlegende Optionen wie SMS- und E-Mail-OTPs sind vertraut und einfach zu nutzen. Sie bieten einen erheblichen Sicherheitsgewinn ohne steile Lernkurve.
Noch besser: Adaptive MFA (AMFA) beseitigt Reibungsverluste durch eine intelligente Risikobewertung vollständig. Anmeldung von einem Trusted Device und einem vertrauenswürdigen Standort? Ein Faktor ist möglicherweise erforderlich. Zugriff von einem neuen Standort? Dann greift die zusätzliche Ebene. Es ist intelligente Sicherheit, die mit Ihren Nutzer:innen arbeitet, nicht gegen sie.
Mythos 2: Meinen internen Teams fehlt die Zeit oder das Fachwissen, um MFA in meiner App einzurichten.
Ein weiterer Mythos ist, dass die Implementierung von MFA mit komplexen Integrationen, benutzerdefiniertem Code und einer mühsamen Überarbeitung der Infrastruktur verbunden ist. Das klingt nach einem Projekt, das Ressourcen verschlingt und Ihrem IT-Team schlaflose Nächte bereitet.
In der Realität sind die Zeiten vorbei, in denen alles von Grund auf neu entwickelt wurde. Heute sind robuste, sofort einsatzbereite MFA-Lösungen problemlos verfügbar und für eine nahtlose Integration konzipiert. Plattformen wie Okta bieten eine große Auswahl an vorkonfigurierten Integrationen und benutzerfreundlichen Oberflächen, die die Bereitstellung und Verwaltung von MFA überraschend einfach machen.
Konzentrieren Sie sich auf Plattformen, die Skalierbarkeit und Benutzerfreundlichkeit bieten. Suchen Sie nach Lösungen, die Folgendes bieten:
- Vorkonfigurierte Integrationen: Verbinden Sie Ihre bestehenden Anwendungen und Dienste ohne großen Programmieraufwand.
- Intuitive Verwaltungskonsolen: vereinfachen die Erstellung von Richtlinien, die Registrierung von Benutzer:innen und die Überwachung.
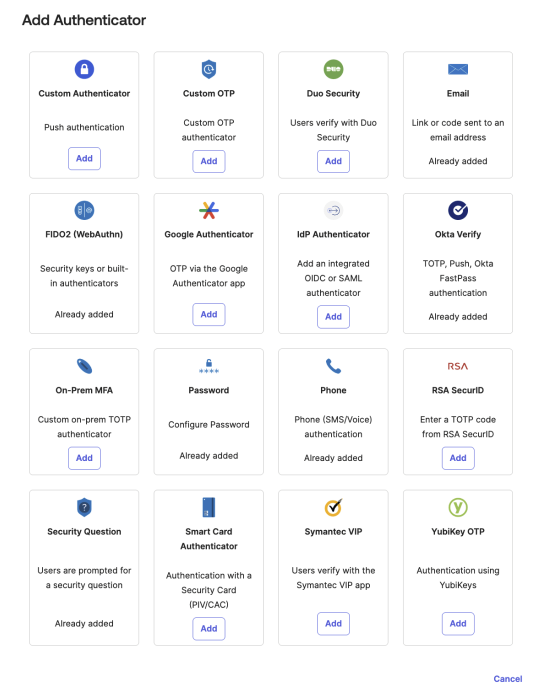
- Unterstützung für vielfältige Authentifizierungsmethoden: Bieten Sie verschiedene Optionen (SMS, E-Mail-OTP, Authentifikator-Apps, Hardware-Token, Biometrie, Passkeys) an, um unterschiedlichen Präferenzen der Nutzer:innen und Sicherheitsanforderungen gerecht zu werden.
Mit der richtigen Plattform können Sie MFA über all Ihre Kundenkontaktpunkte hinweg – Web, Mobil und darüber hinaus – mühelos (und ohne das Budget zu sprengen) einführen.
Mythos 3: „Ausreichende“ Sicherheit reicht tatsächlich aus
Passwörter haben jahrelang funktioniert, oder? Warum die zusätzliche Ebene an Komplexität hinzufügen? Sie hatten (bisher) keine größeren Sicherheitsverletzungen, also ist alles in Ordnung.
Aber sich in der heutigen Bedrohungslandschaft allein auf Passwörter zu verlassen, ist so, als würden Sie Ihre Haustür mit einem dünnen Fliegengitter schützen. Phishing-Angriffe, Credential Stuffing und Brute-Force-Versuche werden immer raffinierter.
Tatsächlich beinhalten 80 % der Hacking-bedingten Sicherheitsverletzungen gestohlene oder wiederverwendete Anmeldedaten (Verizon Data Breach Investigation Report 2024), und allein zwischen April 2024 und April 2025 wurden über 19 Milliarden Passwörter bei Data Breaches offengelegt (CinchOps, Mai 2025), wobei Milliarden weitere im Dark Web kursieren. Ein kompromittiertes Passwort kann den Weg für Account-Übernahmen, Betrug und erheblichen Reputationsschaden ebnen.
MFA fügt eine entscheidende Schutzebene hinzu, die das Risiko eines unbefugten Zugriffs verringert. Selbst wenn ein Faktor kompromittiert ist, müssen Angreifer:innen immer noch die zweite (oder dritte!) Sicherheitsebene umgehen. Dies erhöht den Aufwand für einen erfolgreichen Angriff drastisch, wodurch Ihre Nutzer:innen – und Ihr Unternehmen – zu einem weniger attraktiven Ziel werden. Die Einführung von MFA ist ein proaktiver Schritt zum Aufbau einer robusten Sicherheitslage und zur Stärkung des Vertrauens bei Ihren Kund:innen.
Ihr Startpunkt für sichere, nahtlose Customer Experiences
Wir verstehen, dass Sicherheit und User Experience sich nicht gegenseitig ausschließen – sie sind zwei Seiten derselben Medaille. Unsere Plattform bietet eine umfassende Suite flexibler MFA-Optionen, von SMS-OTPs bis hin zu Passkeys, die alle auf Benutzerfreundlichkeit und Skalierbarkeit ausgelegt sind.
Wir bieten vorkonfigurierte Integrationen, eine intuitive Management-Konsole und adaptive Authentifizierungsfunktionen, die Sicherheit und User Experience intelligent in Einklang bringen. Mit Okta können Sie MFA zuverlässig in Ihren Customer Journeys implementieren, um Vertrauen zu fördern, die Interaktion zu steigern und eine sicherere Grundlage für dauerhafte Kundenbeziehungen zu schaffen.
Es ist an der Zeit, veraltete Mythen hinter sich zu lassen und die Leistungsfähigkeit moderner MFA zu nutzen – Ihre Nutzer:innen werden es Ihnen danken.
Diese Materialien und alle darin enthaltenen Empfehlungen stellen keine Rechts-, Datenschutz-, Sicherheits-, Compliance- oder Geschäftsberatung dar.


