



Executive Summary:
Okta Identity Security Posture Management umfasst nun die Erkennung von KI-Agenten für alle bestehenden ISPM-Kundenabonnements. Diese Funktion identifiziert Schatten-KI-Agenten, nicht verwaltete OAuth-Berechtigungen und MCP-Server in Endpoint-Erkennungsplattformen, Browser-Plugins und Builder-Umgebungen wie Salesforce Agentforce und Microsoft Copilot Studio, um Angriffsflächen zu reduzieren.
Jede Organisation muss drei Fragen zu ihren KI-Agenten beantworten: Wo befinden sich meine Agenten, womit können sie sich verbinden und was können sie tun? Okta for AI Agents beantwortet bereits alle drei durchgängig.
Die entscheidende Erstfrage „Wo befinden sich meine Agenten?“ klären wir ab heute für alle Kundinnen und Kunden von Identity Security Posture Management (ISPM). Sie können nun über ihre bestehenden ISPM-Abonnements KI-Agenten in ihren gesamten Organisationen entdecken.
Security-Teams haben Jahre damit verbracht, Transparenz darüber zu schaffen, wer und was auf ihre Systeme zugreift: Mitarbeiter:innen, Service-Accounts, API-Key und mehr. Heute wachsen KI-Agenten im Stillen schneller als all diese und sind bislang weitgehend unsichtbar geblieben.
Mitarbeiter:innen setzen eigenständig KI-Agenten ein, oft ohne Wissen der IT. Sie gewähren ihnen Zugriff auf sensible Daten, binden sie an interne Tools an und lassen sie über kritische Systeme hinweg teilautonom agieren. Den Security-Teams fehlt oft ein Inventar dieser Agenten und eine Möglichkeit, das von ihnen ausgehende Risiko zu bewerten. Herkömmliche Identity-Tracking-Tools übersehen sie einfach.
Ausweitung der Erkennung von KI-Agenten auf alle ISPM-Kund:innen
Mit diesem Update werden menschliche und nicht-menschliche Identitäten, einschließlich KI-Agenten, zusammen in einer einzigen Posture-Ansicht angezeigt.
ISPM-Funktionen zur Erkennung von KI-Agenten
- Bestand an Endpoint-Agenten und MCP-Servern , die über die CrowdStrike-Integration verfügbar sind, derzeit im Early Access. Okta Verify ist die nächste Quelle, die wir planen, online zu schalten, sodass die Endpoint-Erkennung nicht von einer bestimmten Endpoint Detection and Response (EDR)-Plattform abhängt. Im Anschluss planen wir die Unterstützung weiterer EDR-Plattformen.
- Bestandsaufnahme von selbstentwickelten Agenten aus Builder-Plattformen, die Sie bereits nutzen, wie z. B. Salesforce Agentforce, Microsoft Copilot Studio, Amazon Bedrock und Agentcore.
- Bestandsaufnahme von OAuth-Grants und Schatten-KI-Apps, die das Okta Browser-Plugin auf verwalteten Browsern erfasst.
- Eine neue Risikokategorie für KI-Agenten, die agentenbezogene Fehlkonfigurationen neben allen anderen Identitätsrisiken aufzeigt.
- Eine Anzahl von KI-Agenten direkt auf Ihrem ISPM-Dashboard.
Neue Tenants erhalten all dies ab dem ersten Tag. Für Bestandskund:innen wird es automatisch aktiviert, begleitet von einer kurzen geführten Einführung.
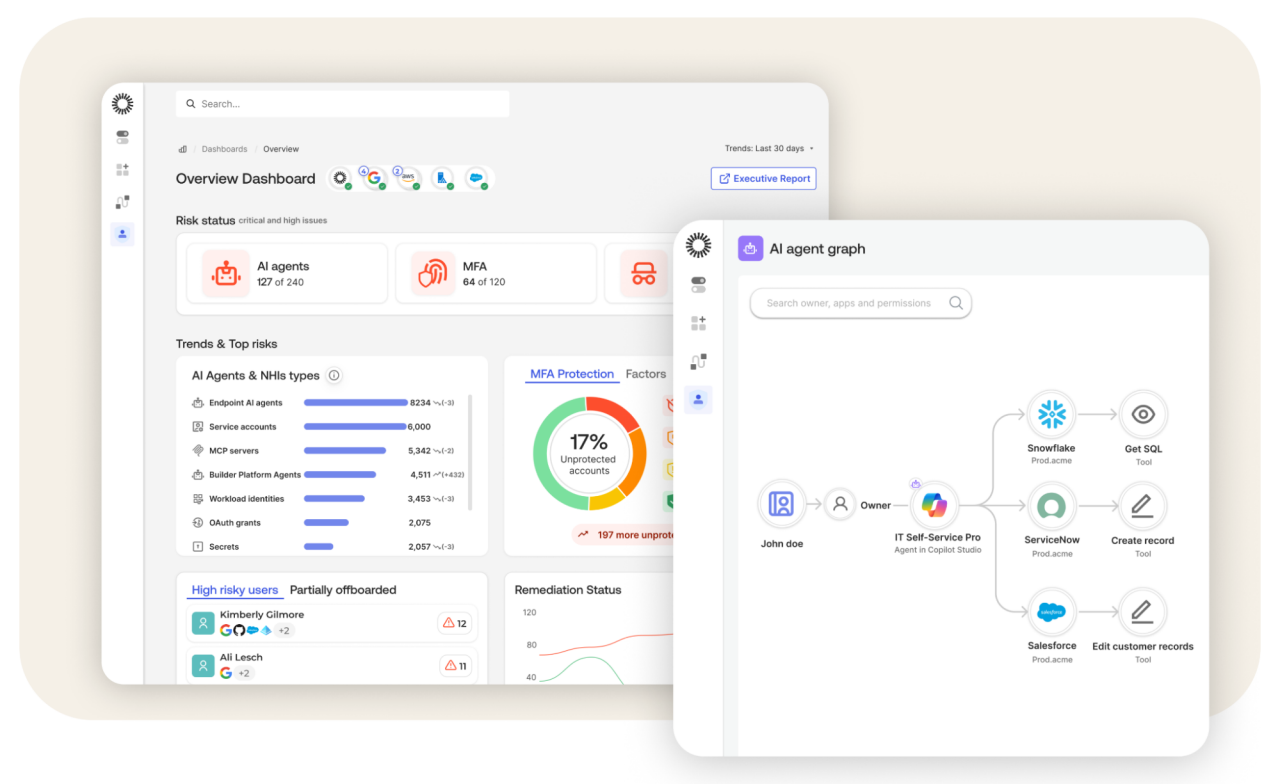 Das Okta ISPM Dashboard zeigt das Agentenrisiko und einen KI-Agenten-Graphen an, der Eigentümer:innen ihren verbundenen Tools zuordnet.
Warum die Erkennung von KI-Agenten für die Sicherheitslage von Unternehmen entscheidend ist
Ein vollständiger Status der Identity-zentrierten Sicherheit hängt davon ab, alles zu sehen, was auf Ihre Systeme zugreift, und nicht nur einen Teil davon. Die Ausweitung der Sichtbarkeit auf KI-Agenten bietet zwei entscheidende Vorteile:
- Vollständige Transparenz der Angriffsfläche: Eliminiert blinde Flecken und bietet Ihnen einen klaren, vollständigen Überblick über den Status der Identity-zentrierten Sicherheit Ihres Unternehmens, von menschlichen bis hin zu nicht-menschlichen Identitäten
- Proaktive Risiko-Minimierung: Minimiert den Wirkungsradius eines nicht verwalteten Agenten, bevor aus einem Problem ein Vorfall wird
Okta for AI Agents geht über die Erkennung hinaus bis hin zur Lebenszyklus-Governance
Die Erkennung beantwortet die erste von drei Fragen, die sich jedes Unternehmen zu seinen KI-Agenten stellen muss: Wo befinden sich meine Agenten? Es ist ein guter erster Schritt, aber eigentlich nur der Anfang. Ausgehend davon müssen Sie diese Schatten-Agenten betrachten und fragen: Womit können sie sich verbinden und was können sie tun?
Wir haben Okta for AI Agents entwickelt, um genau diese Fragen zu beantworten. Okta for AI Agents baut durch drei Governance-Mechanismen auf der ISPM-Erkennung auf:
- Ressourcen-Mapping: Erfasst jede Ressource, die ein Agent erreichen kann, von MCP-Servern und SaaS-Apps bis hin zu anderen Agenten, sodass Sie seinen Schadensradius überblicken und kontrollieren können, bevor er kompromittiert wird.
- Least-Privilege-Zugriff zur Laufzeit: Setzt Zugriffskontrollen in Echtzeit durch und bietet einen sofortigen Not-Aus-Schalter, um den Zugriff zu widerrufen, falls ein Agent seinen definierten Bereich verlässt.
- Audit-Trails: Führt zentrale Audit-Protokolle, die jede Aktion auf die ursprüngliche Benutzer- und Agentenidentität zurückführen.
So gehen Teams von dem bloßen Wissen um die Existenz ihrer Agenten dazu über, diese tatsächlich zu verwalten, und können KI so schnell einführen, wie sie möchten, ohne dass die Sicherheit hinterherhinkt. Lesen Sie Ein Konzept für den sicheren Einsatz von Agenten in Unternehmen, um sich ein vollständiges Bild zu machen.
Jetzt starten
Sind Sie bereits ISPM-Kund:in? Sehen Sie sich unsere ISPM-Dokumentation an, um mit der Agentenerkennung zu beginnen.
Fangen Sie gerade erst mit der Absicherung Ihrer KI-Agenten an? Mehr erfahren darüber, wie Okta for AI Agents helfen kann.
Dieses Dokument dient nur zu allgemeinen Informationszwecken. Die hier enthaltenen Informationen stellen keine Rechts-, Datenschutz-, Sicherheits-, Compliance- oder Geschäftsberatung dar. Alle Funktionen oder Dienste, die auf der Roadmap stehen oder als Beta, Early Access oder in einem ähnlichen, nicht allgemein verfügbaren Veröffentlichungsstatus verfügbar sind, werden möglicherweise nicht entwickelt, veröffentlicht oder allgemein verfügbar gemacht oder weisen zum Zeitpunkt einer etwaigen Veröffentlichung möglicherweise andere Merkmale, Funktionalitäten, Technologien, Konfigurationen und/oder Dokumentationen auf. © 2026 Okta, Inc. und/oder Partner.


