



TL;DR: Durch die Kombination von Okta Identity Threat Protection mit Okta Workflows können Unternehmen von statischen, planmäßigen Zugriffsüberprüfungen zu dynamischen Echtzeit-Zugriffszertifizierungen basierend auf dem Benutzerrisiko übergehen, was eine sofortige Behebung potenzieller Bedrohungen sicherstellt.
Die Verwaltung von Identity Governance basiert oft auf geplanten Kampagnen – in der Regel vierteljährlich oder jährlich –, um sicherzustellen, dass Nutzer:innen über angemessene Zugriffsebenen verfügen. Aber in der heutigen schnelllebigen Bedrohungslandschaft reicht es einfach nicht aus, bis zum Ende des Quartals zu warten, um eine:n kompromittierte:n oder riskante:n Benutzer:in zu überprüfen.
Was wäre, wenn Sie eine Zugriffsüberprüfung genau in dem Moment auslösen könnten, in dem eine Bedrohung erkannt wird?
Durch die Kombination von Okta Identity Threat Protection mit Okta Workflows können Sie von statischen, planmäßigen Überprüfungen zu dynamischen Echtzeit-Zugriffszertifizierungen basierend auf dem Benutzerrisiko wechseln. Anstatt den Zugriff nur dann zu überprüfen, wenn der Kalender es vorgibt, können Sie ihn genau dann überprüfen, wenn sich ein Bedrohungsprofil ändert.
Die Architektur: Vom Echtzeitrisiko zur richtliniengesteuerten Maßnahme
Bevor wir auf spezifische Features eingehen, finden Sie hier einen groben Überblick darüber, wie Echtzeit-Risikoindikatoren nahtlos in richtlinienbasierte Governance-Maßnahmen einfließen.
Die Echtzeit-Risikoarchitektur-Pipeline
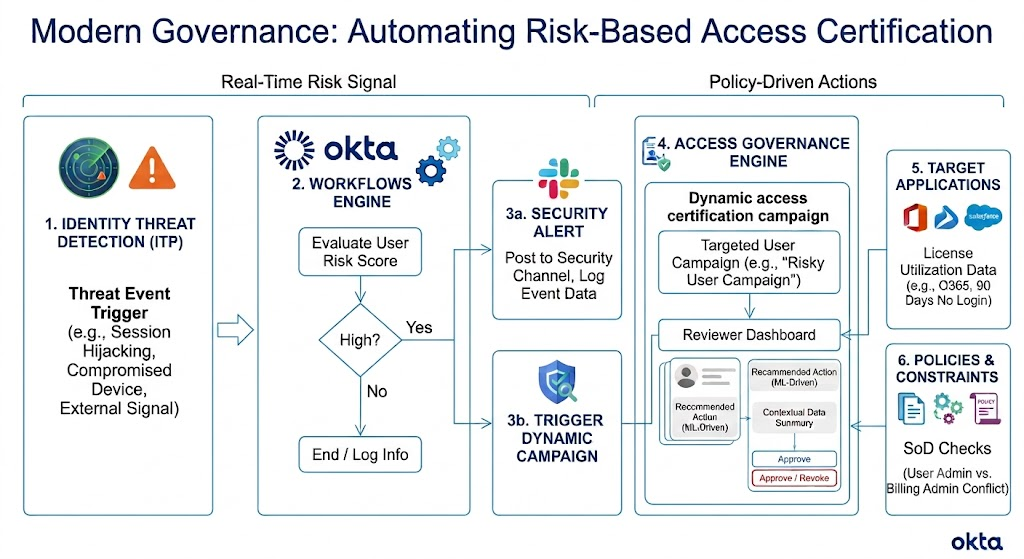 Flussdiagramm der Echtzeit-Risikoindikatoren aus Okta Identity Bedrohungserkennung, die dynamische Zertifizierungskampagnen in Okta Workflows auslösen.
Um zu verstehen, wie diese Systeme kommunizieren, finden Sie hier den technischen Ablauf der automatisierten Governance-Schleife:
- Risikoerfassung: Okta Identity Threat Protection wertet kontinuierliche Risikoindikatoren über eigene Verhaltensanalysen oder Drittanbieter aus.
- Event-Auslöser: Eine Änderung der Risikostufe einer Entität (z. B. von niedrig auf hoch) löst einen asynchronen Event-Hook in Okta aus.
- Workflow-Orchestrierung: Okta Workflows erfasst die Events über die Trigger-Karte „Risk Level Changed“.
- Kontextanreicherung und -auswertung: Der Workflow führt Logikprüfungen durch, ruft Benutzerattribute ab und wertet den Risikokontext aus.
- Governance-Ausführung: Wenn die Bedingungen erfüllt sind, ruft der Workflow die Okta Identity Governance API auf, um sofort eine gezielte Mikro-Kampagne für diese spezifische Benutzer:in-ID zu starten.
Kernfunktionen der Okta Governance engine
Hier sind drei Features der Governance-Engine von Okta, die diesen modernen Ansatz zu einem echten Game-Changer machen.
1. Dynamische Zertifizierungskampagnen ausgelöst durch Risiko
Hier geschieht die wahre Magie der Automatisierung. Anstatt sich ausschließlich auf einen Zeitplan zu verlassen, können Sie mit Okta Workflows dynamisch eine gezielte Kampagne zur Zugriffszertifizierung erstellen.
Ein Workflow startet sofort, wenn sich das Risikoprofil einer Person erhöht. Dies kann aufgrund eines Session-Hijacking-Versuchs geschehen, der durch First-Party-Signale von Okta oder ein geteiltes Signal eines externen Sicherheitsanbieters erkannt wurde.
Der Workflow bewertet die Risikostufe der Person. Wenn ein hohes Risiko erkannt wird, startet Okta automatisch eine „Kampagne für riskante Benutzer:innen“ speziell für diese Person und benachrichtigt Ihr Security-Team umgehend in einem Slack-Kanal. Sie erhalten eine sofortige, gezielte Security-Review genau dann, wenn es am wichtigsten ist.
2. Umfassender Kontext für Prüfer:innen (Hallo, Software-Rationalisierung!)
Prüfer:innen, wie beispielsweise Manager:innen oder Ressourcenverantwortliche, benötigen handlungsrelevante Daten anstelle einer bloßen Liste von Anwendungen, wenn sie dazu aufgefordert werden, risikobehaftete Benutzer:innen zu überprüfen. Oktas Governance Analyzer bietet umfassenden Kontext, sodass sie eine fundierte und sichere Entscheidung treffen können.
Ein herausragendes Feature sind die Daten zur Lizenznutzung. Zum Beispiel könnte das Überprüfungs-Dashboard eine Person markieren, die eine Microsoft Office 365-Lizenz besitzt, sich aber in den letzten 90 Tagen nicht tatsächlich angemeldet hat. Dies reduziert nicht nur die Angriffsfläche aus Sicherheitsperspektive, sondern ist auch ein enormer Gewinn für die Softwarerationalisierung. Sie können ungenutzte Lizenzen problemlos erkennen und entziehen, wodurch Ihr Unternehmen erhebliche Kosten einsparen kann.
3. Integrierte Separation-of-Duties-Prüfungen
Bei Zugriffsüberprüfungen geht es nicht nur darum, ob eine Person Zugriff benötigt; sie müssen auch bewerten, ob durch diesen Zugriff eine toxische Kombination entsteht. Das Review-Dashboard von Okta führt automatisch Prüfungen anhand der Richtlinien zur Aufgabentrennung (SoD) Ihrer Organisation durch.
Wenn beispielsweise eine riskante Person sowohl die Rolle „Benutzeradministrator“ als auch die Rolle „Rechnungsadministrator“ innehat, meldet die Plattform diesen SoD-Konflikt sofort an die Prüferin oder den Prüfer. In Kombination mit Machine Learning-gestützten Empfehlungen, ob ein Zugriff genehmigt werden soll oder der Widerruf des Zugriffs erfolgen soll, sind die Prüferinnen und Prüfer bestens gerüstet, um Compliance-Risiken direkt zu mindern.
Wollen Sie es selbst entwickeln?
Das folgende Demo-Video führt Sie durch die Einrichtung des Workflows und das Ergebnis eines ausgelösten Risiko-Events.
Demo: Erleben Sie den vollständigen Governance-Workflow in Aktion

Erste Schritte: Laden Sie das Okta Workflows Template herunter
Die Erstellung dieser Automatisierung ist mit der Drag-and-Drop-Konsole von Okta Workflows unkompliziert. Um Ihre Bereitstellung zu beschleunigen, haben wir die gesamte Logikfolge in ein vorkonfiguriertes Template gepackt.
Laden Sie das `.flow`-Paket nach dem Herunterladen einfach direkt in Ihre Okta Workflows-Konsole hoch, verknüpfen Sie Ihre Connection Hooks und aktivieren Sie den Flow.
Laden Sie die Okta Workflows-Template herunter: Dynamische risikobasierte Zugriffszertifizierung
Technisches Konzept und Workflow-Manifest
Für Lösungsarchitekt:innen und Ingenieur:innen, die die Logikstruktur vor dem Import überprüfen möchten, führt die `.flow`-Template das folgende zugrunde liegende Konzept-Schema aus:
```json
{
"workflowName": "Generate Access Certification Campaign based on Risk",
"triggerEvent": "oktaitp:user.risk.detect (User Risk Detected)",
"orchestrationModules": {
"identityThreatProtection": [
"retrieveUserRisk_JrLod3cJI8"
],
"identityGovernance": [
"createUserCampaign_58rXvVJ_r",
"launchACampaign_dSfl7xoInP"
],
"notifications": [
"slack:sendMessageToChannel2"
],
"systemLogic": [
"control:if",
"control:join",
"string:compose",
"date:now",
"date:add"
]
}
}
Indem Sie Signale der Identity Threat Protection nutzen, um automatisierte Governance-Maßnahmen zu steuern, können Sie endlich die Lücke zwischen reaktiver Sicherheit und proaktivem Identity-Management schließen. Es ist an der Zeit, der Automatisierung die Hauptarbeit zu überlassen!
Voraussetzungen
Um diese Automatisierung zum Leben zu erwecken, müssen Sie diese Okta-Lösungen in Ihrem Tenant lizenzieren:
Aktivieren Sie außerdem die folgenden API-Scopes für Ihre Integration:
- okta.accessRequests.request.manage
- okta.accessRequests.request.read
- okta.governance.accessCertifications.manage
- okta.Governance.Zugriffszertifikate.lesen
- okta.governance.accessRequests.manage
- okta.governance.accessRequests.read
- okta.userRisk.read
- okta.userRisk.manage
Profi-Tipp für die Workflow-Konfiguration
Bei der Konfiguration der Karte „Benutzerkampagne erstellen“ in Ihrem Workflow sind Sie bei der Zuweisung von Prüfer:innen sehr flexibel. Sie können die prüfende Person direkt über das Dropdown-Menü auswählen (z. B. die Führungskraft des Nutzers, eine bestimmte Gruppe oder einzelne Personen) und eine Fallback-ID festlegen. Alternativ lässt sich eine benutzerdefinierte Logik erstellen, um die Zuweisung dynamisch an die jeweilige Situation anzupassen.


