


Kurzfassung
Credential Stuffing ist ein Cyberangriff, der wiederverwendete Passwörter ausnutzt, indem er Login-Versuche mit gestohlenen Anmeldedaten automatisiert. Angesichts von über 15 Milliarden kompromittierten Benutzername/Passwort-Paaren, die online kursieren, ist keine Organisation immun, wie aufsehenerregende Sicherheitsverletzungen bei eBay und JPMorgan Chase zeigen. Die Abwehr dagegen erfordert einen mehrschichtigen Ansatz: individuelle Passwörter, häufige Rotation von Anmeldeinformationen, Zwei-Faktor-Authentifizierung sowie Überwachung auf Unternehmensebene und benutzerdefinierte Lösungen zur Bot-Abwehr.
Was ist Credential Stuffing?
Credential Stuffing ist eine weitverbreitete Art von Cyberangriff. Es handelt sich um die automatisierte Eingabe von kompromittierten Kombinationen aus Benutzernamen und Passwörtern, um sich in betrügerischer Absicht Zugang zu Benutzer-Accounts zu verschaffen.
Hacker wollen in Ihre Server eindringen. Sie möchten sie fernhalten. Sie verwenden einen ausgefeilten Passwortprozess, einschließlich der Anforderung häufiger Änderungen der Anmeldedaten. Es scheint ein absolut sicheres System zu sein, weist jedoch eine gravierende Schwachstelle auf.
Wenn Personen Passwörter wiederverwenden (und viele von uns tun das), könnten Sie einem verheerenden Angriff ausgesetzt sein.
Mehr als 15 Milliarden gestohlene Anmeldedaten sind heute auf Schwarzmärkten verfügbar. Oft müssen Hacker:innen nicht einmal für die Waffen bezahlen, die sie gegen Sie einsetzen können. Mit dieser Datenbank könnten sie die Namen/Passwörter von einer oder einem Ihrer Mitarbeiter:innen haben. Mit etwas Hacking könnten sie Ihre Schwachstelle entdecken und die Kontrolle übernehmen.
Credential-Stuffing-Angriffe sind verheerend. Aber sie können verhindert werden.
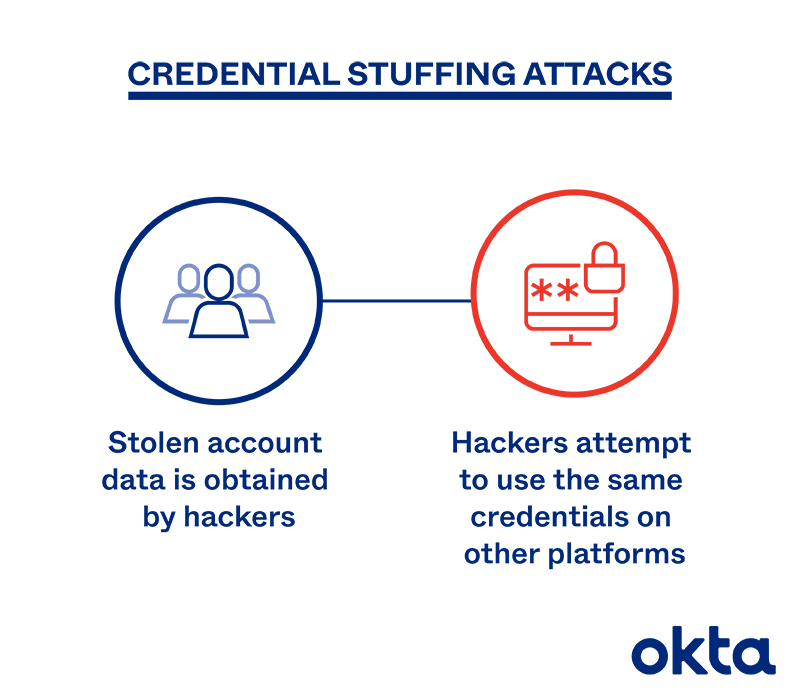
Wie funktioniert ein Credential-Stuffing-Angriff?
Beim Credential Stuffing werden gestohlene Benutzernamen oder Passwörter verwendet. Ein Hacker speist die Daten in einen Bot ein und startet einen Angriff, um festzustellen, ob dieselbe Kombination Zugang zu anderen Servern verschafft.
Jeder Angriff ist anders, aber die meisten folgen diesem Schritt-für-Schritt-Plan:
- Erkennung: Ein Hacker findet einen Cache mit Benutzername/Passwort-Kombinationen, die durch einen anderen Angriff offengelegt wurden.
- Modellierung: Der Hacker führt einige Tests durch, um zu prüfen, ob diese Kombinationen auf anderen Websites funktionieren.
- Arbeit im großen Stil: Der Hacker verwendet Tools, um einen Angriff auf einen Server zu starten. Alle gestohlenen Daten treffen als eine Flut von Login-Versuchen ein. Wenn auch nur eines funktioniert, hat der Hacker Zugriff.
- Diebstahl: Der Hacker sucht im Account nach allem von Wert, wie Kreditkartennummern, Sozialversicherungsnummern und anderen Login-Daten.
- Lösegeld: Der:die Hacker:in weist das Unternehmen auf den Diebstahl hin und verlangt eine finanzielle Gegenleistung für die Wiederherstellung des Zugriffs.
Credential Stuffing ist eine Form des Brute-Force-Angriffs. Hacker:innen haben möglicherweise nur eine oder zwei Name/Passwort-Kombinationen, die funktionieren. Aber sie alle sind auf den Server gerichtet.
Können Sie Credential Stuffing verhindern?
Kein Unternehmen möchte, dass Daten offengelegt werden. Aber Credential-Stuffing-Angriffe zu verhindern bedeutet, sowohl Programmierer:innen als auch Mitglieder um Hilfe zu bitten. Sie müssen partnerschaftlich zusammenarbeiten, um sicherzustellen, dass Hacker:innen keinen Zugang zum Unternehmensserver erhalten.
Mitarbeiter:innen, Benutzer:innen und andere mit Server-Passwörtern müssen:
- Erstellen Sie einzigartige Passwörter. Informationen auch nur ein einziges Mal wiederzuverwenden, bedeutet, Ihre Server einem Risiko auszusetzen. Es ist schwierig, sich Dutzende von individuellen Anmeldedaten zu merken, aber ein Passwortmanager kann Ihnen dabei helfen, diese Daten sowohl zu erstellen als auch zu speichern, um die Nutzung zu erleichtern.
- Ändern Sie Passwörter häufig. Wechseln Sie Passwörter häufig und ändern Sie sie auf sinnvolle Weise. Verschieben Sie beispielsweise nicht nur einen Buchstaben oder eine Zahl. Ändern Sie den gesamten Login.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung. Erhalten Sie eine Benachrichtigung auf Ihrem Telefon oder einem anderen verbundenen Gerät, wenn Sie versuchen, sich anzumelden. Dieser eine kleine Schritt kann Hacker fernhalten, und Sie stellen vielleicht fest, dass viele Personen versuchen, Ihre Daten zu verwenden.
Auf Unternehmensebene können Unternehmen:
- Schulung. Erklären Sie Ihren Nutzer:innen, warum gute Passwortpraktiken so wichtig sind, und entwickeln Sie Richtlinien, die erläutern, was sie tun können, um zum Schutz von Daten beizutragen.
- Versuche überwachen. Behalten Sie Login-Versuche genau im Auge. Ein plötzlicher Anstieg könnte darauf hindeuten, dass Ihr Unternehmen angegriffen wird.
- Erstellen Sie benutzerdefinierte Lösungen. Sie könnten einen Completely Automated Public Turing test to tell Computers and Humans Apart (CAPTCHA) oder eine andere Login-Hürde verwenden, um Bots abzuwehren. Einige Expert:innen weisen jedoch darauf hin, dass die besten Präventionstools von Grund auf neu entwickelt werden.
Ein Hacker kann Tools entwickeln, um gängige Firewalls zu umgehen. Wenn Ihr System neu und einzigartig ist, entscheidet sich ein Hacker möglicherweise einfach dafür, weiterzuziehen, anstatt Zeit darauf zu verwenden, es zu überwinden.
Diese Schritte beseitigen Ihr Risiko eines Data Breach möglicherweise nicht. Aber Sie könnten Ihren Server zu einem weniger attraktiven Ziel für einen Hacker machen. Das könnte Ihrem Unternehmen eine Menge Ärger ersparen.
Wie schwerwiegend ist ein Angriff?
Die Securities and Exchange Commission gibt an, dass Credential-Stuffing-Angriffe zunehmen. Große Listen, darunter die Pemiblanc-Liste, die mehr als 111 Millionen Datensätze enthält, sind dafür verantwortlich. Angesichts der vielen verfügbaren Benutzernamen/Passwort-Daten können Hacker:innen offenbar nicht widerstehen.
Praxisbeispiele für Sicherheitsverletzungen durch Credential Stuffing
Eines der größten Beispiele für Credential Stuffing stammt aus dem Mai 2014. Hacker:innen verschafften sich Zugriff auf die Anmeldedaten von drei eBay-Mitarbeiter:innen und nutzten diese, um sich Zugang zum Netzwerk und zur Datenbank zu verschaffen. Hacker:innen behielten diesen Zugriff ganze 229 Tage lang.
Im Jahr 2014 erlitt JPMorgan Chase einen ähnlichen Angriff, aber die Verantwortlichen ahnten nichts davon. Ein Auftragnehmer entdeckte die Sicherheitsverletzung sowie eine Sammlung von einer Milliarde gestohlener Benutzernamen und Passwörter.
| Unternehmen | Jahr | Angriffsmethode | Auswirkung |
|---|---|---|---|
| eBay | 2014 | Anmeldedaten von drei Mitarbeiter:innen kompromittiert | 229 Tage unbefugter Netzwerk- und Datenbankzugriff |
| JPMorgan Chase | 2014 | Durch Auftragnehmer:innen entdeckte Sicherheitsverletzung | ~1 Milliarde gestohlene Benutzernamen und Passwörter |
Es kann Jahre dauern, sich von einer solchen Sicherheitsverletzung zu erholen, und einige Ihrer Kund:innen werden Ihnen diesen Vertrauensbruch vielleicht nie ganz verzeihen. Wenn es um Hacking geht, ist Prävention die beste Strategie.
Hilfe von Okta
Erfahren Sie, wie Okta die Anmeldedaten Ihres Unternehmens schützen und Angriffe wie Credential-Stuffing verhindern kann. Wir würden uns freuen, Ihre Prozesse durchzugehen und Ihnen bei der Entwicklung eines funktionierenden Sicherheitssystems zu helfen.
Häufig gestellte Fragen
Was ist Credential Stuffing?
Credential Stuffing ist eine Form des Cyberangriffs, bei dem Hacker:innen automatisierte Bots einsetzen, um gestohlene Kombinationen aus Benutzernamen und Passwörtern in Login-Seiten einzugeben und sich so unbefugten Zugriff auf die Accounts von Nutzer:innen bei mehreren Diensten zu verschaffen.
Wie unterscheidet sich Credential Stuffing von einem Brute-Force-Angriff?
Credential Stuffing ist eine spezifische Form eines Brute-Force-Angriffs. Anstatt zufällige Passwörter zu erraten, verwenden Angreifer:innen echte, zuvor kompromittierte Anmeldedaten – die oft von Dark-Web-Marketplaces stammen –, um Accounts anzugreifen, bei denen Nutzer:innen dieselben Login-Daten wiederverwendet haben.
Warum macht die Wiederverwendung von Passwörtern Credential Stuffing so gefährlich?
Wenn Nutzer:innen dasselbe Passwort für mehrere Accounts wiederverwenden, kann ein einziger Data Breach sie überall gefährden. Mit über 15 Milliarden gestohlenen Anmeldedaten, die auf Schwarzmärkten verfügbar sind, verfügen Angreifer:innen über ein riesiges Arsenal, das sie gegen jeden beliebigen Server testen können.
Was können einzelne Nutzer:innen tun, um sich zu schützen?
Nutzer:innen sollten für jeden Account einmalige Passwörter erstellen, diese häufig auf sinnvolle Weise ändern (nicht nur durch das Austauschen einzelner Zeichen) und die Zwei-Faktor-Authentifizierung aktivieren. Ein Passwortmanager kann dabei helfen, komplexe, eindeutige Anmeldedaten zu generieren und zu speichern.
Welche Maßnahmen können Unternehmen ergreifen, um sich vor Credential Stuffing zu schützen?
Unternehmen sollten Nutzer:innen über sichere Passwort-Praktiken aufklären, Login-Versuche auf ungewöhnliche Spitzen überwachen und benutzerdefinierte Lösungen zur Bot-Abwehr wie CAPTCHA oder proprietäre Login-Hürden implementieren, die für Angreifer:innen schwerer zu umgehen sind als handelsübliche Firewalls.
Wie schwerwiegend können die Folgen eines Credential-Stuffing-Angriffs sein?
Die Folgen können schwerwiegend und langfristig sein. In einem bemerkenswerten Fall behielten Hacker:innen 229 Tage lang Zugriff auf das Netzwerk eines großen Finanzinstituts, bevor sie entdeckt wurden. Die Wiederherstellung kann Jahre dauern, und der daraus resultierende Verlust des Kundenvertrauens kann dauerhaft sein.
Referenzen
Forscher:innen von Digital Shadows berichten, dass über 15 Milliarden gestohlene Passwörter im Dark Web im Umlauf sind. (Juli 2020). CPO Magazine.
Credential Stuffing den Schrecken nehmen. (Juli 2020). Martech Today.
10 Tipps zur Abwehr von Credential-Stuffing-Angriffen. (Februar 2019). Medium.
Cybersicherheit: Schutz von Client-Accounts vor der Kompromittierung von Anmeldedaten. (September 2020). U.S. Securities and Exchange Commission.
Credential-Stuffing-Liste mit 111 Millionen Datensätzen online gefunden. (Juli 2018). Tripwire.
Die Top 10 Data Breaches des Jahres 2020. (Dezember 2020). Security Magazine.
Wie große Sorgen muss ich mir machen, dass mein Passwort kompromittiert oder bei einem Data Breach gestohlen wird? Das sagen Expert:innen. (Dezember 2020). Forbes.
Der globale Markt für Data Breach-Benachrichtigungssoftware wird im Zeitraum 2020–2024 voraussichtlich um 725,41 Mio. $ wachsen und im Prognosezeitraum eine durchschnittliche jährliche Wachstumsrate (CAGR) von 17 % verzeichnen. (Dezember 2020). Yahoo! Finanzen.
Die 15 größten Data Breaches des 21. Jahrhunderts. (April 2020). CSO.
Zufall spielte eine Rolle bei der Entdeckung des Datenlecks bei JPMorgan, von dem Millionen betroffen waren. (Oktober 2014). The New York Times.
