



Zusammenfassung: Heute genehmigen autonome KI-Agenten Kredite, erteilen Rechtsberatung, triagieren Patient:innen und steuern physische Systeme. Wenn ein KI-Agent operative, finanzielle oder Compliance-Schäden verursacht, fordern Gerichte und Aufsichtsbehörden einen klaren Audit-Trail, der aufzeigt, wer den Agenten autorisiert hat und welche spezifischen Aktionen genehmigt waren. Derzeit fehlt den meisten Unternehmen die Identity-Infrastruktur, um diese Verifizierung zu erbringen. Dies führt zu einem erheblichen Risiko, das als KI-Attributionslücke bekannt ist.
Die KI-Attributionslücke verstehen
Die Attributionslücke ist die entscheidende Diskrepanz zwischen den Handlungen eines KI-Agenten und Ihrer Fähigkeit nachzuweisen, wer ihn autorisiert hat und was er tun durfte. Dieses Governance-Defizit lässt sich direkt den regulatorischen Texten wichtiger Frameworks in globalen Rechtsordnungen zuordnen.
Aktive globale KI-Compliance-Frameworks
Sechs von acht bestehenden Compliance-Frameworks sind heute vollständig aktiv und durchsetzbar:
- Sarbanes-Oxley Act (SOX): Erfordert explizite interne Zugriffskontrollen für die automatisierte Finanzberichterstattung und ERP-Einträge.
- California Consumer Privacy Act (CCPA): Gewährt ein privates Klagerecht mit gesetzlichem Schadensersatz in Höhe von 100 $ bis 750 $ pro Verbraucher und Vorfall bei Data Breach infolge unzureichender Sicherheitsmaßnahmen.
- Cybersicherheits-Offenlegungsvorschriften der Securities and Exchange Commission (SEC) (Formular 8-K, Punkt 1.05): Schreiben die Offenlegung wesentlicher Cybersicherheitsvorfälle innerhalb von vier Werktagen nach Feststellung der Wesentlichkeit vor, was auch Vorfälle mit nicht-menschlichen Identitäten umfassen kann.
- Datenschutz-Grundverordnung (DSGVO): Erfordert eine dokumentierte Rechtsgrundlage und Datenminimierung für jede automatisierte Verarbeitung personenbezogener Daten.
- Richtlinie über Netz- und Informationssysteme (NIS2): Schreibt umfassende Maßnahmen zum Risikomanagement im Bereich der Cybersicherheit und die Sicherheit der Lieferkette in Sektoren der kritischen Infrastruktur vor, einschließlich Richtlinien zur Zugriffskontrolle, die sich in der Praxis auf nicht-menschliche Identitäten erstrecken müssen.
- Digital Operational Resilience Act (DORA): Schreibt dem Finanzdienstleistungssektor Anforderungen an die digitale Operational Resilience vor, einschließlich IKT-Risikomanagement und kontinuierlicher Überwachung von IKT-Drittanbietern, was in der Praxis überprüfbare Autorisierungsnachweise erfordert.
Unterdessen treten die Hochrisiko-Anforderungen der KI-Verordnung der Europäischen Union (EU AI Act) am 2. Dezember 2027 für eigenständige Systeme und am 2. August 2028 für in regulierte Produkte eingebettete KI in Kraft. Diese schreiben eine automatische Event-Protokollierung, Risikomanagement und Möglichkeiten zum menschlichen Eingreifen vor.
Gleichzeitig überarbeiten die Gesetzgeber der US-Bundesstaaten ihre KI-Gesetze in Echtzeit. Stand Februar 2026 wurden in 27 US-Bundesstaaten 78 Gesetzentwürfe zu KI-Chatbots eingebracht. Die Entwicklung des Colorado AI Act, des ersten umfassenden KI-Gesetzes eines US-Bundesstaates, zeigt, wie dynamisch KI-spezifische Gesetzgebung ist: Ein Bundesgericht hat den Colorado AI Act im April 2026 ausgesetzt, und ein enger gefasstes Transparenzgesetz, das am 1. Januar 2027 in Kraft treten soll, hat ihn seitdem ersetzt. Obwohl sich die spezifischen Anforderungen geändert haben, blieb die Absicht unverändert; selbst das eingeschränkte Gesetz verlangt Offenlegungs- und Dokumentationspflichten, die sich auf Identität und Autorisierung zurückführen lassen.
Fünf Identitätskontrollen zum Schließen der Zuordnungslücke
Um Ihr Unternehmen zu schützen, muss sich jede Agentenaktion auf einen verantwortlichen Menschen zurückverfolgen lassen. Dies erfordert fünf zentrale Kontrollen:
- Identifizieren Sie, welcher Agent gehandelt hat.
- Beschränken Sie, worauf es zugreifen kann.
- Verfolgen Sie die Autorisierung bis zu einer namentlich genannten Person zurück.
- Überprüfen Sie die Berechtigungen, bevor Daten verschoben werden.
- Protokollieren Sie alles unveränderlich.
Die rechtlichen Beweise: Vier Fallstudien, ein Muster
Gerichte schließen rasch die Schlupflöcher. Jüngste Urteile haben Produkthaftungsklagen gegen KI-Hersteller zugelassen, das Argument zurückgewiesen, dass ein Chatbot eine eigenständige juristische Person sei, und Geldstrafen in Millionenhöhe für unbefugte Datenverarbeitung verhängt. Diese Fälle verdeutlichen die schwerwiegenden betrieblichen und finanziellen Folgen der KI-Attributionslücke:
Fall 1: Nippon Life gegen OpenAI (März 2026)
Eine wegweisende Klage wirft ChatGPT vor, unerlaubte Rechtsberatung betrieben zu haben, indem es einer Antragstellerin riet, ihren Anwalt zu entlassen, bei der Ausarbeitung von Schriftsätzen half und fiktive Rechtsprechung zitierte. Auf Grundlage dieser automatisierten Anleitung nutzte die Klägerin das Tool, um mehrere juristische Dokumente in einem Rechtsstreit zu entwerfen und einzureichen, der darauf abzielte, einen früheren gerichtlichen Vergleich aufzuheben. Infolgedessen fordert Nippon Life Mio. Dollar an Schadenersatz, um die Kosten für die Abwehr dieser KI-generierten Einreichungen zu decken.
Die Zuordnungslücke: Wer hat den Agenten autorisiert, Rechtsberatung zu erteilen? Kein Identitätssystem des Unternehmens hat die Antwort erfasst.
Fall 2: Garcia v. Character Technologies (Mai 2025)
Ein Bundesgericht in Florida erlaubte eine Produkthaftungsklage gegen einen Hersteller eines KI-Chatbots und wies die Verteidigung auf Grundlage des Ersten Verfassungszusatzes ab. Google, das das zugrunde liegende LLM bereitgestellt hat, könnte als Komponentenhersteller haftbar sein. Dies stellte fest, dass, wenn ein KI-Chatbot ein Produkt ist, das bereitstellende Unternehmen jede automatisierte Ausgabe besitzt und einen umfassenden Prüfpfad benötigt: welcher Agent, welche Autorisierung, welcher Mensch und welcher Geltungsbereich.
Die Zurechnungslücke: Ohne eine Identity Control Plane kann das Unternehmen nicht nachweisen, welcher bestimmte menschliche Vorgesetzte die Verhaltensleitplanken des Agenten konfiguriert hat.
Fall 3: Moffatt v. Air Canada (Februar 2024)
Der KI-gestützte Chatbot von Air Canada teilte einem trauernden Passagier mit, dass er entgegen der Unternehmensrichtlinie einen rückwirkenden Trauerrabatt beantragen könne. Das Unternehmen argumentierte, der KI-Chatbot sei eine eigenständige juristische Person. Das Tribunal in British Columbia hat dies abgelehnt:
Obwohl ein Chatbot eine interaktive Komponente hat, ist er dennoch nur ein Teil der Website von Air Canada. Für Air Canada sollte es offensichtlich sein, dass es für alle Informationen auf seiner Website verantwortlich ist.
Die Zuordnungslücke: Dem Chatbot fehlten eine eindeutige Identität, ein Autorisierungsnachweis oder ein Zugriffsprotokoll, um seine Echtzeitausgaben einer verantwortlichen Person zuzuordnen.
Fall 4: Italien gegen Replika / Luka Inc. (2025)
Die italienische Datenschutzbehörde hat wegen dreier DSGVO-Verstöße ein Bußgeld in Höhe von 5 Millionen EUR gegen die Muttergesellschaft von Replika verhängt:
- Versäumnis, die Rechtsgrundlage für die Verarbeitung von Benutzerdaten zu ermitteln
- Bereitstellung einer unzureichenden Datenschutzrichtlinie
- Keine Bereitstellung der Altersüberprüfung.
Ordnungsgemäße Identity Governance und Zugriffskontrollen hätten jeden dieser Compliance-Verstöße gemindert.
Die Zuordnungslücke: Das automatisierte System agierte vollständig außerhalb der Identitätsgrenze des Unternehmens und führte Datenverarbeitungsaufgaben aus, ohne Berechtigungen zu überprüfen.
Diese vier Fälle sind keine Ausreißer. Kentucky wurde der erste US-Bundesstaat, der ein KI-Chatbot-Unternehmen verklagt hat. Die Niederlande haben Clearview KI mit einer Geldstrafe von 30,5 Millionen EUR belegt. Der MyCity-KI-Chatbot von NYC riet Geschäftsinhabern, gegen das Gesetz zu verstoßen.
Das Muster ist bei diesen Vorfällen dasselbe: Ein Agent handelt und schädigt einen Benutzer:in oder verstößt gegen eine Richtlinie. Das Unternehmen kann keinen Prüfpfad vorlegen, aus dem hervorgeht, wer den Agenten autorisiert hat, wozu dieser berechtigt war oder wie seine Handlungen einem verantwortlichen Menschen zugeordnet werden können. Die Gerichte legen die Haftung fest, und die Aufsichtsbehörden geben die erforderlichen Kontrollen vor. Diese Lücke ist die Attributionslücke.
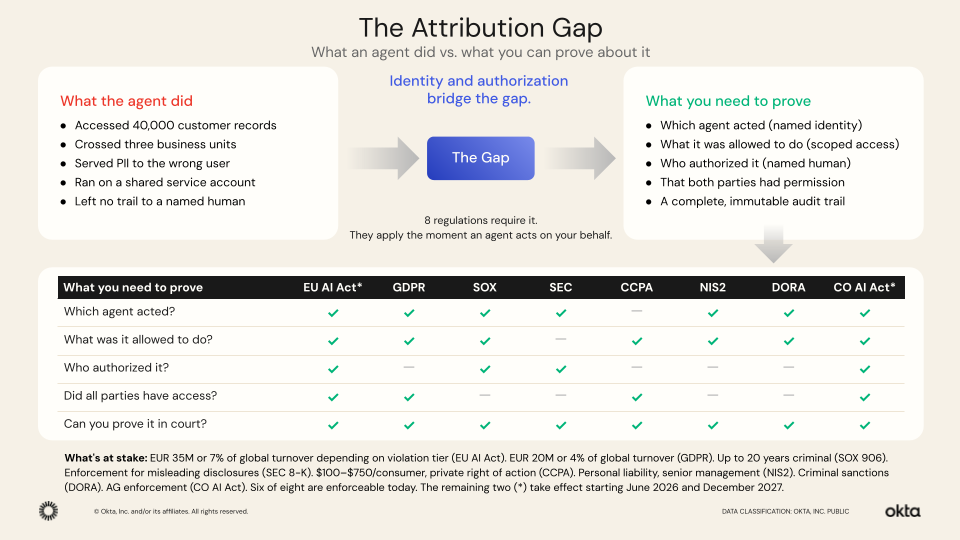 Die Attributionslücke. Die linke Seite stellt dar, was Agenten tun. Die rechte Seite stellt dar, was Unternehmen nachweisen müssen. In der Kluft zwischen ihnen verbergen sich regulatorische, rechtliche und operative Risiken.
Wie globale Vorschriften KI-Identität und Autorisierung durchsetzen
Ihr regulatorisches Risiko wird durch die Fähigkeit Ihres Security-Teams bestimmt, vier kritische operative Säulen zu überprüfen.
1. Welche Agenten werden in Ihrer gesamten Umgebung ausgeführt? (Identität)
Gemäß Artikel 9 des EU AI Act werden Verstöße gegen die Anforderungen für Hochrisiko-Systeme mit Geldbußen von bis zu 15 Millionen EUR oder 3 % des weltweiten Umsatzes geahndet, wobei die Höchststufe von 35 Millionen EUR oder 7 % für verbotene KI-Praktiken vorgesehen ist. Das Gesetz schreibt die Einrichtung und fortlaufende Aktualisierung eines kontinuierlichen Risikomanagementsystems für Hochrisiko-KI-Systeme vor. Sie können kein Risikomanagement für einen Agenten betreiben, den Sie nicht identifizieren können.
Artikel 15 schreibt eine strikte Resilienz gegen Ausnutzung vor; die Ausführung eines nicht zugeordneten Agenten über einen gemeinsam genutzten Service-Account schafft einen Vektor für lateral movement, der die Compliance ungültig macht.
Ebenso wirkt sich die am 23. Februar 2026 veröffentlichte COSO GenAI Guidance direkt auf die SOX-Abschnitte 302, 404 und 906 aus, welche von Führungskräften verlangen, interne Finanzkontrollen persönlich zu bescheinigen. Ein nicht verwalteter KI-Agent, der einen gemeinsam genutzten Service-Account nutzt, um auf ein ERP-System zuzugreifen und Journalbuchungen vorzunehmen, stellt eine wesentliche Schwachstelle dar. Zugriffskontrollen müssen nun systematisch auf digitale Mitarbeiter angewendet werden, nicht nur auf menschliche.
2. Welchen spezifischen Datenzugriffs-Fußabdruck haben Ihre Agenten? (Scoping)
Artikel 32 der DSGVO sieht bei Nichtumsetzung geeigneter technischer Sicherheitsmaßnahmen Bußgelder in Höhe von bis zu 10 Millionen EUR oder 2 % des weltweiten Umsatzes vor. Wenn ein KI-Agent über weitreichende Zugriffsrechte verfügt und vertrauliche Daten im Auftrag eines Endbenutzers abruft, der nicht über die entsprechende Berechtigung verfügt, stellt dies eine unbefugte Datenverarbeitung dar. Security-Teams müssen die Zugriffsrechte sowohl des Agenten als auch der menschlichen Benutzer:innen überprüfen, bevor Daten übertragen werden. Im Jahr 2025 löste genau dieses Muster vier kritische Schwachstellen (CVSS 9,3–9,4) über die Ökosysteme von Anthropic, Microsoft, ServiceNow und Salesforce hinweg aus.
Darüber hinaus sieht der CCPA in § 1798.150 einen gesetzlichen Schadensersatz von 100 $–750 $ pro Verbraucher:in und Vorfall vor, verbunden mit einem privaten Klagerecht, das es Verbraucher:innen ermöglicht, direkt zu klagen. Da autonome Agenten in Maschinengeschwindigkeit arbeiten, kann ein nicht begrenzter Agent innerhalb von Minuten übermäßig viele personenbezogene Datensätze abrufen. Bei den gesetzlichen Mindestbeträgen führt ein Fehler bei der Datenerfassung, durch den 40.000 Unternehmensdatensätze offengelegt werden, zu einer sofortigen Haftung in Höhe von 4 Mio. $.
3. Wer hat diesen spezifischen Zugriffsumfang autorisiert? (Zuschreibung)
Artikel 12 des EU KI Act schreibt vor, dass Hochrisiko-KI-Systeme technisch in der Lage sein müssen, Events während ihrer gesamten Betriebsdauer automatisch aufzuzeichnen. Ein einfaches Workflow-Protokoll gibt lediglich an, was passiert ist; ein Audit-Trail muss belegen, welche menschliche Identität die Berechtigung erteilt hat und wann dieser Zugriff abläuft.
Grundsatz 8 des COSO-Rahmenwerks warnt ausdrücklich davor, dass Betrugsrisiken durch KI-Agenten verschärft werden, da diese Autorisierungsrisiken, übermäßige Handlungsautonomie und unsichere Schnittstellen mit sich bringen.
Dies führt zu einer gefährlichen Schwachstelle, die als rekursive Delegierung bekannt ist und bei der die Berechtigungen bei jedem autonomen Hop nicht weiter eingeschränkt werden. Fachbereiche binden regelmäßig Schatten-KI-Agenten über generische Service-Accounts ohne eindeutige nicht-menschliche Identität oder Delegationskette in SAP-, Oracle- und Workday-Umgebungen ein. Wenn ein Systemausfall auftritt, ist es unmöglich, die ursprüngliche Aktion auf einen verantwortlichen Menschen zurückzuverfolgen.
Dieses Risiko wird durch die SEC-Vorschriften zur Offenlegung von Cybersicherheit noch verstärkt, die vorschreiben, dass wesentliche Vorfälle innerhalb von vier Werktagen vollständig offengelegt werden müssen; ohne einen Identitätsnachweis ist Ihre regulatorische Offenlegung grundlegend unvollständig.
4. Können Sie die Zugriffsberechtigungen eines Agenten sofort widerrufen? (menschliche Kontrolle)
Artikel 14 des EU-Gesetzes zur künstlichen Intelligenz (EU AI Act) schreibt vor, dass Organisationen über die technische Fähigkeit verfügen müssen, in Hochrisiko-KI-Operationen einzugreifen oder das System über einen dafür vorgesehenen Stopp-Button oder ein ähnliches Sicherheitsverfahren sofort zu unterbrechen. Ein langlebiges OAuth-Token, das während der Ausführung nicht ungültig gemacht werden kann, erfüllt diese Anforderung nicht. Echte menschliche Kontrolle erfordert eine einheitliche Plattform, die Aktionen vor der Ausführung pausieren, Anmeldedaten im laufenden Betrieb widerrufen und Richtlinienentscheidungen in Echtzeit am Access Point durchsetzen kann.
Lösung des Problems der Flüchtigkeit und Verantwortlichkeit von KI
KI-Agenten sind keine juristischen Personen; sie können weder vernommen noch wegen Missachtung des Gerichts belangt werden oder zu ihrer Absicht aussagen. Im Gegensatz zu menschlichen Mitarbeiter:innen, die sechs Monate nach einem Vorfall befragt werden können, ist ein KI-Agent flüchtig – er wird gestartet, um eine Aufgabe auszuführen, und schaltet sich sofort wieder ab. Wenn Ihr System nicht-menschlichen Identitäten keine eindeutige Identität zuweist und während der Ausführung des Agenten keinen unveränderlichen Audit-Trail erfasst, gehen die rechtlichen Beweise dauerhaft verloren.
Dies konnten wir im oben erwähnten Fall Air Canada beobachten. Als das Unternehmen argumentierte, sein Chatbot sei eine eigenständige juristische Person, wies das Gericht diese Argumentation zurück. Aber das Urteil deckte ein tieferliegendes Problem auf: Der Chatbot von Air Canada hatte keine eindeutige Identität, kein Autorisierungsprotokoll und keine Spur, die seine Ausgabe mit einem Menschen verband. Das Unternehmen konnte nicht nachweisen, wer den Agenten konfiguriert hatte, welche Richtlinien für ihn galten oder wer dafür verantwortlich war. Das ist die Verantwortlichkeitslücke, die Identität und Autorisierung schließen.
Unternehmen setzen diese kurzlebigen Agenten als digitale Arbeitskräfte in entscheidungsintensiven Prozessen ein: zur Umbuchung von Passagier:innen, Bearbeitung von Versicherungsfällen, Priorisierung von Anfragen und Genehmigung von Krediten. Wie wir in Teil fünf dieser Serie untersucht haben, verstärken sich die Auswirkungen in der realen Welt, wenn ein Agent physische Systeme – wie etwa HLK-Anlagen, Gebäudetüren und Dosierungsempfehlungen – steuert.
Wenn die Handlung eines Agenten angefochten wird, verlangt das Justizsystem einen rechenschaftspflichtigen Menschen. Identität definiert, welcher Agent gehandelt hat, und Autorisierung definiert, was er tun durfte. Ohne beides arbeitet Ihre digitale Belegschaft mit einem enormen, unkontrollierten Risiko.
Der Reibungs-Trugschluss in der automatisierten Governance
Bei der Bewertung von Sicherheitskontrollen für nicht-menschliche Identitäten äußern Führungsteams oft einen typischen Einwand: „Wir wollen keine zusätzlichen Hürden schaffen und unsere KI-Einführung verlangsamen.“
Das ist der falsche Ansatz. Die wahren Kosten von Reibung werden spürbar, wenn ein nicht kontrollierter Agent Schlagzeilen macht: Ein Agent, der Unternehmensdaten exfiltriert. Ein Agent, der geschützte Gesundheitsinformationen (PHI) offenlegt. Ein Agent, der Tausenden unzutreffende Rechtsberatung erteilt. Ein Agent, der Medikamentendosierungen anhand von Datensätzen anpasst, für deren Zugriff er nie autorisiert war. Jedes davon ist nur eine Kontrollebene von der Eindämmung entfernt.
Der KI-Chatbot von Air Canada gab einem Passagier die falsche Antwort, was zu einem wegweisenden Urteil zur KI-Haftung führte. Das war ein einfacher KI-Chatbot. Die KI-Agenten, die Unternehmen heute einsetzen, verfügen über einen weitaus umfassenderen Zugriff, weitaus mehr Systeme und eine weitaus höhere Geschwindigkeit.
Während der Aufwand für die Implementierung der zur Absicherung eines Agenten erforderlichen Autorisierungsprüfungen in Millisekunden gemessen wird, bemessen sich die Folgen einer Data Breach, einer behördlichen Untersuchung, einer Sammelklage oder einer Durchsetzungsmaßnahme der SEC in monatelangen Rechtsstreitigkeiten, Millionenstrafen und ruinierten Karrieren von Führungskräften. Der Einsatz autonomer Agenten ohne Identitätskontrollen beseitigt keine Reibung; er verschiebt sie lediglich auf den denkbar ungünstigsten Zeitpunkt.
Die Uhr tickt.
Die Attributionslücke ist keine theoretische Compliance-Übung. Sechs wichtige regulatorische Frameworks verhängen heute Strafen. COSO hat am 23. Februar 2026 seinen Leitfaden für interne KI-Kontrollen veröffentlicht. Die Prüfungspläne des Public Company Accounting Oversight Board (PCAOB) schließen GenAI ausdrücklich ein. Der EU KI Act tritt bis zum 2. Dezember 2027 vollständig in Kraft, und Konformitätsbewertungen können bis zu einem Jahr in Anspruch nehmen. Unternehmen sollten jetzt mit den Vorbereitungen beginnen.
Sie werden zur Verantwortung gezogen, unabhängig davon, ob Sie diese Kontrollen implementieren. Die einzige Frage ist, ob Sie diese Rechenschaftspflicht nachweisen können, wenn Aufsichtsbehörden und Gerichte vorstellig werden.
Schließen Sie die Attributionslücke und schützen Sie Ihre KI-Mitarbeiter.
Ihre autonomen KI-Agenten sollten als sichere, richtlinienkonforme geschäftliche Multiplikatoren fungieren, nicht als unkontrollierte Risiken. Die Absicherung dieser digitalen Belegschaft bedeutet nicht, Ihre technologische Roadmap zu verlangsamen. Mit der einheitlichen Identity-Security-Fabric von Okta können Sie eine maßgebliche, identitätszentrierte Steuerungsebene für jede automatisierte Aktion in Ihrem gesamten Unternehmen etablieren.
Okta kann Ihnen dabei helfen, Ihre sichere Agentenerfahrung zu gewährleisten und die Attributionslücke zu schließen, bevor Aufsichtsbehörden und Gerichte Fragen stellen. Sprechen Sie mit Sicherheitsexpert:innen von Okta, um noch heute damit zu beginnen, Ihr Unternehmen auf die Zukunft der automatisierten Governance vorzubereiten.
Wie hoch ist Ihr Score?
Nehmen Sie sich zwei Minuten Zeit für unsere AI Identity Assessment, um zu erfahren, wo Sie stehen, verborgene Lücken aufzudecken und praxisnahe Einblicke zur Behebung Ihrer Schwachstellen zu erhalten.

Bewerten Sie Ihre KI-Sicherheit innerhalb von 2 Minuten
Erfahren Sie, wo Identity-, Zugriffs- und Agentenkontrollen in Produktionsumgebungen versagen.


