


Einführung
Da KI-Modelle wesentlich leistungsfähiger geworden sind, werden diese multifunktionalen Tools für eine Vielzahl von Aufgaben eingesetzt – von der Programmierung und Analyse bis hin zu Softwaretests, Recherchen und der Suche nach Schwachstellen.
Dies hat zu umfangreichen grauen und oft illegalen Marktangeboten für Accounts bei KI-Anbietern geführt. Die Nachfrage wird sowohl durch Kosten als auch durch Zugriffsbeschränkungen angetrieben. Dies geschieht auf verschiedene Weise, unter anderem durch betrügerische Account-Registrierungen, bei denen oft kostenlose Testversionen oder Guthaben ausgenutzt werden.
Dieser Beitrag untersucht, wie kostenlose und vergünstigte KI-Dienste missbraucht werden, und beleuchtet, wie betrügerische Registrierungen in Okta und Auth0 eingedämmt werden können, bei gleichzeitig geringen Hürden für legitime Neuregistrierungen.
Warum den Graumarkt nutzen?
Es gibt mehrere Gründe, warum Nutzer:innen auf Graumarkt- oder illegale Dienste zurückgreifen, die Zugang zu KI-Modellen bieten: Kosten, Zugang und ein gewisses Maß an Anonymität.
Kosten: Anbieter gewähren Rabatte von 70–90 % auf die Abonnementpreise. Angebote können für abonnementbasierte Konten, eine bestimmte Anzahl an Token oder eine bestimmte Anzahl an Anfragen (Prompts) gelten. Mit diesen Paketen kann die zugewiesene Anzahl an Anfragen eine unbegrenzte Anzahl an Token verwenden.
Zugriff: Nutzer:innen in China haben oft keinen direkten Zugriff auf US-amerikanische Frontier-KI-Modelle. Frontier-US-Modelle werden entweder verboten oder blockiert von China, das über eine Reihe von KI-Vorschriften verfügt, oder von den Anbieter:innen aufgrund von Bedenken hinsichtlich der nationalen Sicherheit und der Destillation nicht angeboten.
Im September 2025 ging Anthropic gegen den wachsenden Graumarkt vor, indem es Tochtergesellschaften einschränkte, die Dienste in nicht unterstützten Regionen wie China anbieten. Dennoch floriert der Markt, und die betrügerische Registrierung ist einer der Gründe. Die chinesischsprachigen Angebote auf Messaging-Plattformen, in Underground-Foren und in indexierten GitHub-Repositories wie diesem detaillierten Beispiel scheinen zahlenmäßig deutlich überlegen zu sein und in wesentlich größerem Umfang zu skalieren als die kleiner angelegten, englischsprachigen Cybercrime-Angebote.
Der ChinaTalk-Blog untersuchte diese chinesischsprachigen Graumarkt-API-Dienste, die als „Transfer“- oder „Relais“-Stationen bezeichnet werden und auf Messaging-Diensten wie Taobao und Telegram beworben werden. Anbieter haben unter Einsatz von KI-Gateways und Online-Diensten zur Überwachung der Verfügbarkeit hochentwickelte Abläufe entwickelt.
Seriöse Anbieter von KI-Modell-Diensten versuchen, betrügerischer Registrierung entgegenzuwirken. Im April 2026 sagte Anthropic, dass es das ID-Verifizierungssystem von Persona zur Verifizierung einiger neuer Konten nutzen wird, was die Vorlage eines amtlichen Ausweises und eines Live-Selfies erfordert. Um die Verbreitung von Proxy-Diensten zu verfolgen, die den chinesischen Markt bedienen, entwickelte Anthropic ein Fingerprinting-System, um Account-Missbrauch in asiatischen Zeitzonen zu erkennen. Dieses wird jedoch wieder entfernt, da das Unternehmen nach eigenen Angaben Erkennungsmethoden entwickelt hat.
Leistung: Ausgereifte Angebote nutzen möglicherweise KI-API-Gateways wie LiteLLM oder OpenRouter, um eine Verbindung zu einer Vielzahl von Modellen verschiedener Anbieter herzustellen, was dazu beiträgt, Unterbrechungen zu minimieren, falls Accounts aufgrund von Missbrauch gesperrt werden.
Betriebssicherheit: Wenn der KI-Modell-Proxy-Dienst die tatsächliche Ursprungs-IP nicht weiterleitet, bietet er illegitimen Kund:innen die Möglichkeit, ihre Identität zu verbergen. Wenn der illegale Anbieter raffinierte Proxy-Techniken einsetzt, kann die Kundschaft der Erkennung möglicherweise entgehen.
Privatsphäre bei Zahlungen: Diese Dienste akzeptieren Kryptowährungen, die möglicherweise ein höheres Maß an Privatsphäre bieten als andere Zahlungsoptionen. Viele Anbieter verlangen keine personenbezogenen Daten, um Konten zu erstellen.
Kundenservice: Illegale KI-Anbieter bieten möglicherweise Kundensupport an, wenn ein Account gesperrt oder der Dienst unterbrochen wird.
Allerdings gibt es Nachteile:
Operative Sicherheit: Während der Graumarkt gegenüber Direktkäufen eine gewisse operative Sicherheit bietet, ist dies ein zweischneidiges Schwert. Wenn Dienste als Gateway-Proxy konfiguriert sind, hat der Dienstanbieter vollen Einblick in die Prompts, da diese an ein Modell weitergeleitet werden müssen. Dies ist ein Datenschutzproblem, da der Dienstanbieter versehentlich Daten preisgeben oder verkaufen könnte.
Unterbrechung: Modellanbieter können Accounts unerwartet sperren, da die Kontrollen zur Verhinderung betrügerischer Accounts verschärft werden, was komplexe Workflows unterbricht.
Lockvogelangebot: Service-Provider bewerben möglicherweise den Zugang zu einem Frontier-Modell, stellen jedoch ein kostengünstigeres und weniger leistungsfähiges Modell bereit, was beim Kauf unter Umständen nicht ersichtlich ist.
Eingabeaufforderungen gegen Bezahlung: Graumarkt-Dienstleister haben einen Anreiz, als Adversary-in-the-Middle zu agieren. Selbst wenn es möglich wäre, Eingaben und Ausgaben mit Zero-Knowledge weiterzuleiten, würde ein Dienstleister auf dem Graumarkt die Fähigkeit verlieren, Telemetriedaten über seine Nutzer:innen zu sammeln und Frontier-Modelle zu destillieren. Diese Quelle für Eingabeaufforderungen wird von ChinaTalk als eine zentrale zusätzliche Einnahmequelle angeführt.
Günstigere Tokens
Okta Threat Intelligence hat über Underground-Foren und Messaging-Plattformen mehr als ein halbes Dutzend Anzeigen für Dienste gefunden, was nur einen Bruchteil dieser Dienste darstellt. Eine solche Website ist Poison Claude:
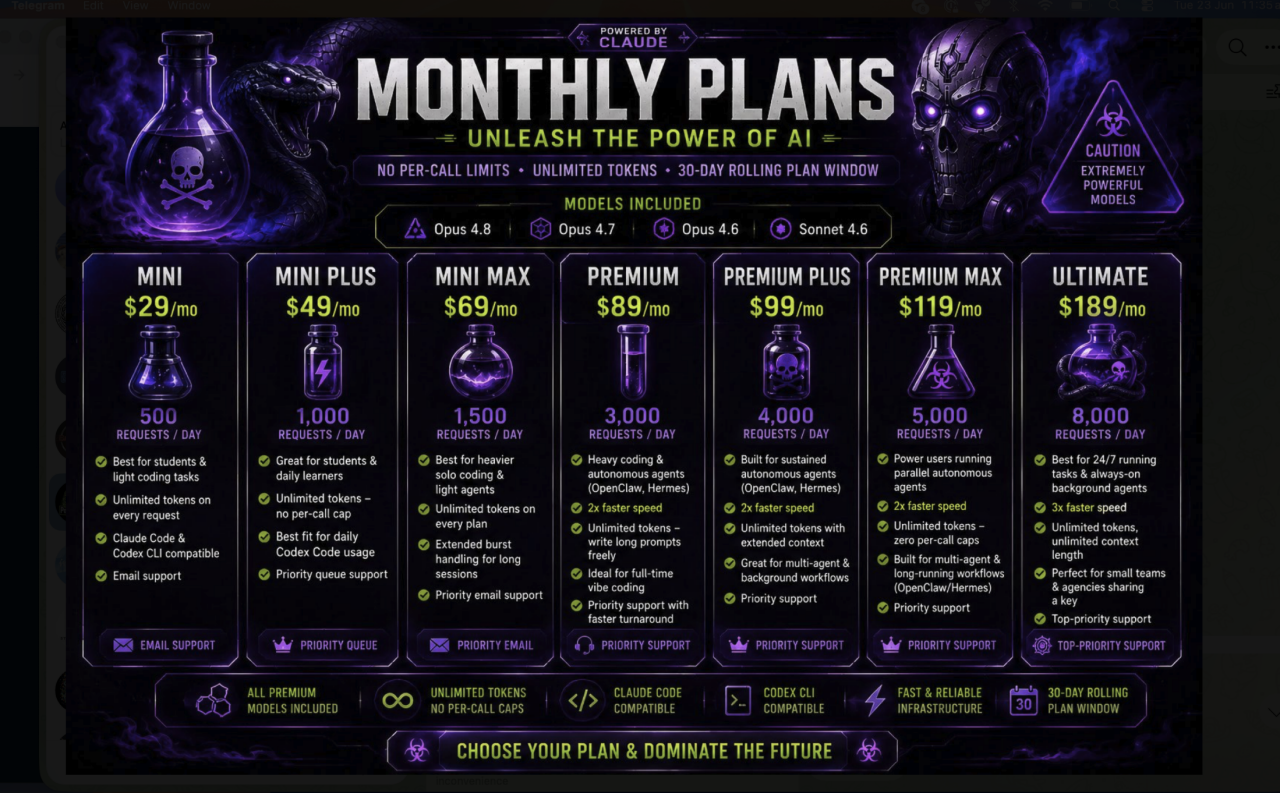 Eine Website, poison-claude.bitsender.top bietet „ unbegrenzte “ Tokens in Tarifen an, die nach der Anzahl der prompts abgerechnet werden. Es bietet auch à la carte Token-Pakete an.
Werbeanzeigen für Poison Claude erklären, wie der Dienst die günstigen Tokens anbieten kann: durch die Nutzung kostenloser Bonusguthaben, wie etwa das Bonusguthaben von 100 USD bei AWS für Bedrock-Accounts. Der Dienst gibt auf seiner Website unmissverständlich an: „Wir fügen diese Accounts unserem Pool hinzu, Ihre Anfrage wird im Hintergrund an einen bestimmten Account weitergeleitet (Sie sehen dies nicht) und Ihnen werden je nach Modell 5–15 % des offiziellen Preises pro Token berechnet.“
Die auf Poison Claude verfügbaren monatlichen Pauschaltarife sind möglich durch „ die Differenz zwischen dem, was die Upstream-Anbieter uns im Rahmen von Bonusguthaben berechnen, und dem, was wir Ihnen berechnen. “ Die angebotenen Modelle sind Opus 4.8, Opus 4.7, Opus 4.6 und Sonnet 4.6.
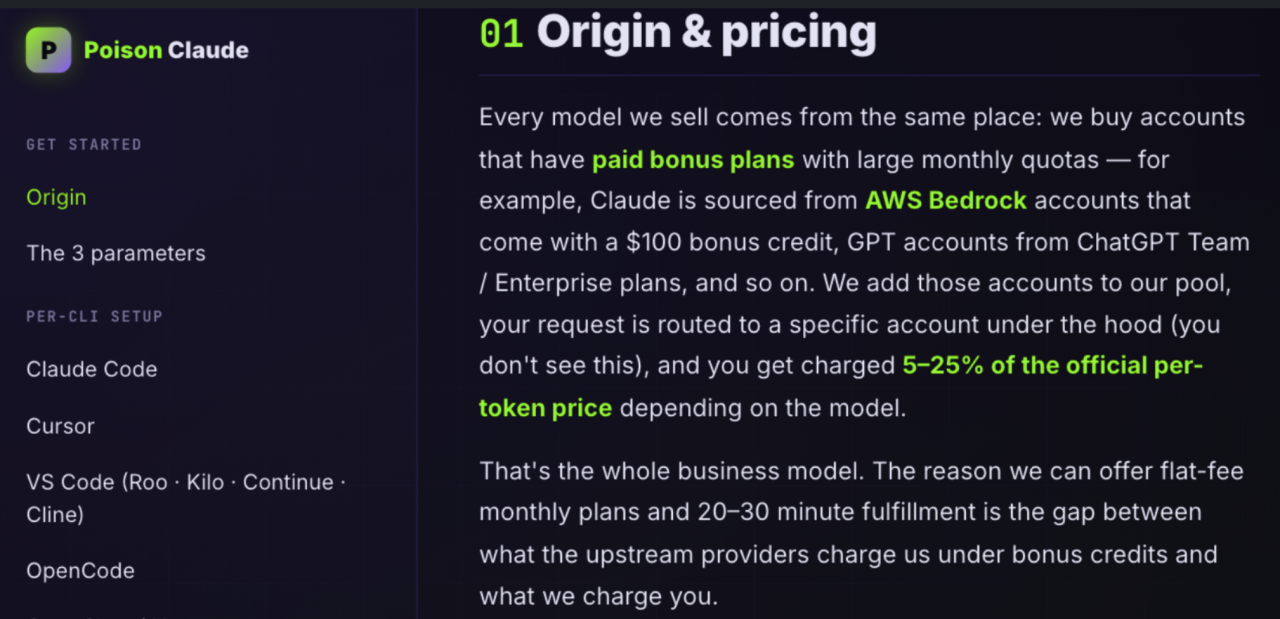 Poison Claude behauptet, einen deutlich günstigeren Zugang zu den Modellen von Anthropic anbieten zu können, was auf „Bonus-Credits“ zurückzuführen ist, die durch den Kauf von Accounts entstehen.
Mit Stand vom 3. Juli 2026 bot Amazon ein AWS-Guthaben von 100 USD an, das für Bedrock und andere KI-Dienste verwendet werden konnte, wobei weitere 100 USD nach Abschluss bestimmter Account-Aktivitäten verfügbar waren. Es ist wahrscheinlich, dass der Zugriff auf Bedrock durch eine betrügerische Registrierung ermöglicht wurde.
Poison Claude akzeptiert Zahlungen in Kryptowährungen, darunter USD Tether, USD Coin, Ethereum, Litecoin und Bitcoin. Nach erfolgter Zahlung erhält ein Kunde einen API-Key für eine Anthropic-kompatible API. Benutzer:innen werden dann angewiesen, diese Umgebungsvariablen festzulegen, sodass ihre Installation von Claude Code die Poison Claude API anstelle der legitimen verwendet.
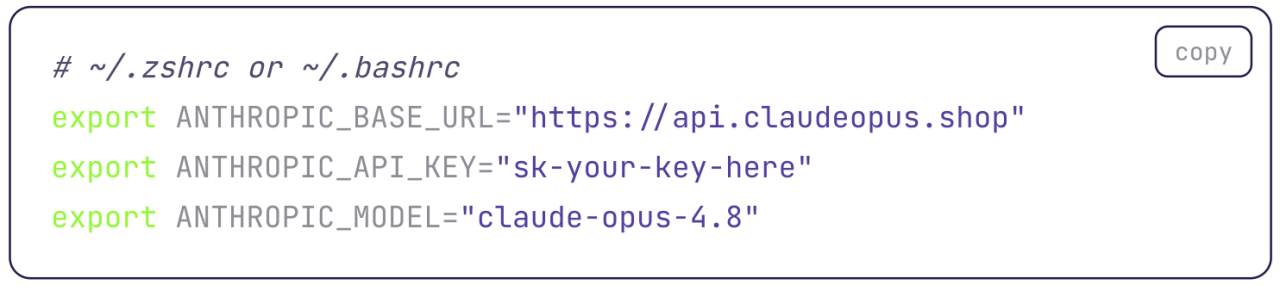 Poisoning von Claudes Anweisungen zum Festlegen von Umgebungsvariablen für seinen Dienst.
Prompts werden von der API von Poison Claude an Anthropic weitergeleitet, wobei die Antworten an die Kunden zurückgegeben werden.
Wie beliebt ist Poison Claude? Ein Konfigurationsfehler liefert einen Hinweis. Die Betreiber:innen von Poison Claude haben eine API-Route offengelegt. Die Ausführung eines GET-Befehls für /api/status zeigte die Anzahl der gesamten und aktiven Benutzer:innen an:
--> HTTP 200: {status: operational, total_users: 881, active_users: 872}
Die Haupt-Domain für Poison Claude, poison-claude.bitsender[.]top wurde hinter dem CDN von Cloudflare gehostet, wodurch die ursprüngliche IP-Adresse verschleiert wurde. Allerdings haben die Betreibenr:innen der Website vergessen, den Endpunkt api.claudeopus[.]shop einzubinden, der bei Hostinger in Mumbai gehostet wurde (die Sicherheitslücke wurde inzwischen behoben).
Startup-Guthaben
Ecomagent.in ist ein weiterer Dienst, der unbegrenzte Token über seinen eigenen API-Endpunkt für Abonnements unter dem Marktpreis anbietet. Angeboten wird der Zugriff auf Opus 4.8, Opus 4.6, Sonnet 4.6 und GPT Codex 5.5 über seinen benutzerdefinierten API-Endpunkt.
Ecomagent zeigt auf seiner Website eine Beispiel-cURL-Anforderung an die eigene API mit dem Begriff „Hello“ und anschließend die erwartete Ausgabe als JSON-Objekt, das die Antwort des Modells enthält: „Hallo! Wie geht es Ihnen heute? Kann ich Ihnen bei etwas behilflich sein?
Die Antwort enthielt Metadaten zum Prompt und zur Token-Nutzung. Die Ausgabe enthält ein Feld mit der Bezeichnung id: „msg_vrtx_01XNdd65BAkT82dLgksZGWD3“, was darauf hindeutet, dass die Antwort von der Vertex-Plattform von Google stammt, die jetzt Gemini Agent Enterprise Platform heißt.
Wie Amazon bietet Google Cloud Guthaben für neue Konten an, allerdings müssen Nutzer eine Zahlungskarte für die Abrechnung hinterlegen. Google bietet außerdem bis zu 350.000 $ Guthaben für KI-Start-ups, die planen, die Gemini Enterprise Agent Platform oder das zugehörige Gemini-Modell zu nutzen. Ein Test von Ecomagent ergab keine Antworten, die ein ID-Feld mit msg_vrtx enthielten.
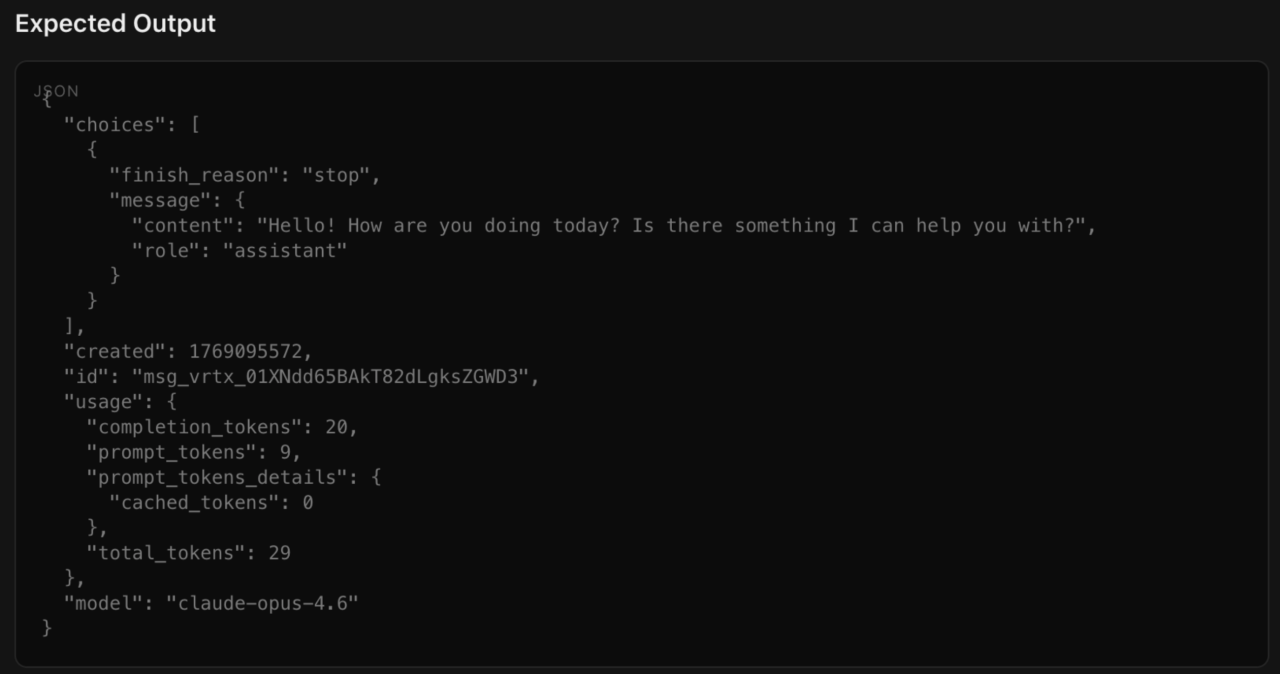 Die Dokumentation von Ecomagent gibt an, dass das Unternehmen die Bereitstellungs-Plattform Vertex AI von Google genutzt hat, um Anthropic günstigere KI-Dienste anzubieten.
Ecomagent gibt auf der Website einen Telegram-Benutzernamen für den Support an. Ecomagent gibt an, aufgrund der Nutzung von Start-up-Guthaben vergünstigte Anthropic-Modelle anbieten zu können. Wie viele KI-Unternehmen bietet auch Anthropic Startups kostenlose Credits in Höhe von 25.000 USD bis 100.000 USD an. Startups müssen diese Credits beantragen, und diese Nutzung würde vermutlich gegen die AGB verstoßen.
Wie Poison Claude legte auch Ecomagent eine nicht authentifizierte API-Route offen, die die „total_users“ und „active_users“ des Dienstes anzeigte, deren Anzahl jeweils unter 1.000 lag.
 Die Ergebnisse einer cURL-Anfrage über eine nicht authentifizierte API-Route.
Fallstudie: KI-Videodienst
Dieses Jahr war ein Goldrausch für KI, bei dem Start-ups und etablierte Unternehmen erbittert um Geschäfte konkurrierten. Viele KI-Dienste bieten kostenlose Testversionen oder kostenlosen Zugang an.
Okta Threat Intelligence hat kürzlich ein KI-Videounternehmen mit einer hohen Rate an betrügerischen Brute-Force-Registrierungen beobachtet, die wahrscheinlich von Bots stammten. Dieser Anbieter bietet kostenlosen Testzugang zu seinem Dienst an.
Zwischen dem 1. Juni 2026 und dem 1. Juli 2026 verzeichnen die Protokolle über 105.000 Brute-Force-Registrierungsversuche von 251 verschiedenen IP-Adressen, die wahrscheinlich mit Bots in Verbindung stehen.
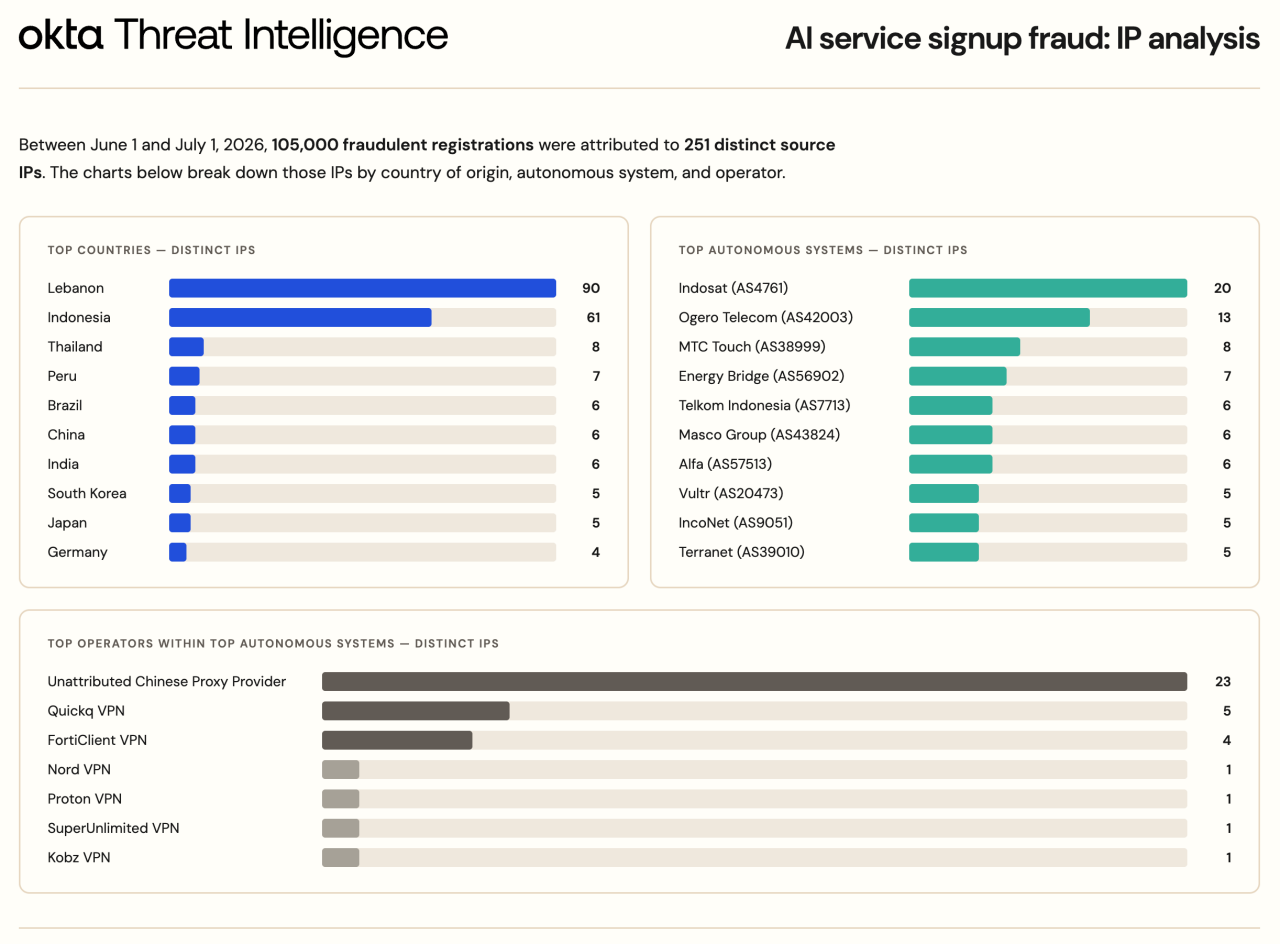 Betrügerische Registrierungen bei einem KI-Dienst, der kostenlose Testversionen anbietet, wurden mit Proxy-Anbietern und VPNs in Netzwerken im Libanon, in Indonesien und in Thailand in Verbindung gebracht.
Basierend auf unseren Daten können wir mit hoher Wahrscheinlichkeit sagen, dass in China ansässige Nutzer:innen regionale Beschränkungen umgehen. Einige der führenden VPN-Anbieter wie QuickQ VPN werden häufig von chinesischen Internetnutzern verwendet, und die am häufigsten genutzte E-Mail-Domain war qq.com, ein beliebter E-Mail-Dienst in China.
Abgesehen davon lockte das „Jetzt testen“-Angebot weltweit Opportunist:innen an. Wie auf der rechten Seite der unten stehenden Grafik zu sehen ist, enthält die gesamte Registrierungsliste Wegwerf-Domains wie dakaka.org, emailinbo.live, und ratixq.com, was auf eine sehr wahrscheinliche Erstellung synthetischer Identitäten in großem Maßstab hindeutet
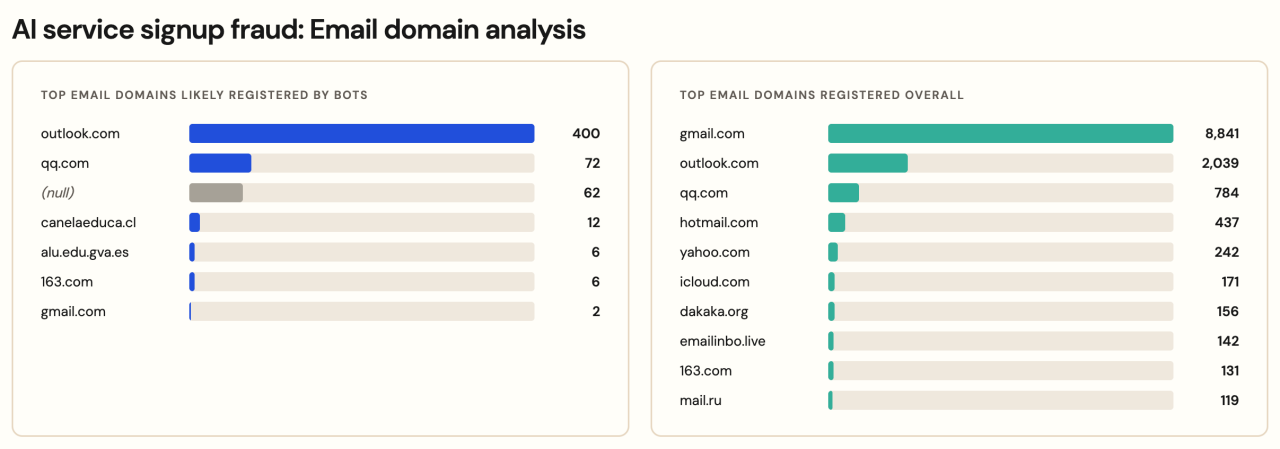 Die gesamte Registrierungsliste enthält Wegwerf-Domains wie dakaka.org, emailinbo.live, und ratixq.com, was auf eine sehr wahrscheinliche Erstellung synthetischer Identitäten in großem Maßstab hindeutet
Es gibt auch Hinweise darauf, dass Betrüger:innen sich die „Jetzt testen“-Aktionen zunutze machen. Der Zugang zu diesem speziellen Dienst wurde in cyberkriminellen Foren beworben. Ein über Telegram kontaktierter Verkäufer behauptete, sowohl über API-Keys als auch über Anmeldedaten zu verfügen, wobei die angebotenen Anmeldedaten „vollen Zugriff“ auf den Dienst gewährten.
Ein zweiter Anbieter monetarisierte betrügerische Registrierungen mit demselben Dienst. Für 40 USD in der Kryptowährung Tether bot der Anbieter einen „erstellten“ Account an. Der Anbieter behauptete, dies sei besser als ein gehackter Account – bei dem die Anmeldedaten einer legitimen Person gestohlen wurden –, da ein gehackter Account mit größerer Wahrscheinlichkeit gesperrt werde.
Der Verkäufer stellte daraufhin einen Benutzernamen und ein Passwort zur Verfügung und behauptete, dass der Account nach Ablauf der Testversion in eine „kostenpflichtige Mitgliedschaft“ übergehen würde. Tatsächlich war dies eine List. Der Anbieter, der vermutlich in der Türkei ansässig war, hatte in der Vergangenheit bereits Kund:innen betrogen und wurde aus dem berüchtigten Cyberkriminellen-Forum BreachForums verbannt.
Wie Okta Threat Intelligence sie stört
Vor der Veröffentlichung informierte Okta Threat Intelligence Cloudflare und Anthropic über die Infrastruktur und die Missbrauchsmuster, die in diesem Beitrag dokumentiert sind. Cloudflare wurde darauf aufmerksam gemacht, dass Poison Claude sein CDN nutzte, um den Ursprung des Dienstes zu verschleiern, und Cloudflare platzierte daraufhin eine Phishing-Warnung vor der Website.
Mit Stand vom 16. Juli 2026 hat Cloudflare es abgelehnt, Maßnahmen gegen claudeopus[.]shop zu ergreifen, das Cloudflare als CDN und Cloudflare Turnstile für den Botschutz nutzt. Wir haben auch Amazon Web Services und Google Cloud über den offensichtlichen Missbrauch ihrer Startup-Guthabenprogramme durch Ecomagent und ähnliche Dienste informiert.
Die relevanten Domains und API-Endpoints wurden archiviert und an Missbrauchsmeldestellen übermittelt. Wir benachrichtigen KI-Anbieter weiterhin über Angriffe durch Registrierungsbetrug auf ihre Auth0-Tenants und Okta-Organisationen. Wir teilen diese Erkenntnisse öffentlich, um CIAM-Administrator:innen und KI-Anbieter:innen gleichermaßen zu sensibilisieren, und werden weiterhin überwachen, ob neue betrügerische Dienste entstehen, während sich der Graumarkt für KI-Zugänge weiterentwickelt.
Fazit
Die Bot-Aktivität nimmt im gesamten Internet zu, insbesondere durch den zunehmenden Einsatz von KI-Agenten. Betreiber von Bot-Netzwerken haben zudem mehr Auswahl denn je, um Bot-Erkennungsmethoden entgegenzuwirken, wie beispielsweise durch Residential Proxys. Residential Proxies erlauben es, dass bösartiger Datenverkehr von harmlosen Verbraucher-IP-Verbindungen ausgeht, die oft kaum oder gar keine Vorgeschichte bösartiger Aktivitäten aufweisen, was eine Blockierung riskant macht.
Obwohl ein gewisses Maß an betrügerischer Registrierung unvermeidlich ist und den Nachteil des Angebots kostenloser Testversionen darstellt, kann dem entgegengewirkt werden. Im Abschnitt mit den Empfehlungen finden sich Tools und Quellen für CIAM-Kontrollen von Okta und Auth0, die es Administratoren ermöglichen, eine sinnvolle Balance bei Registrierungen zu finden.
Bekämpfung von Registrierungsbetrug
Angreifer erstellen aus verschiedenen Gründen gefälschte Accounts. Wie zuvor illustriert, umfasst dies das Ausnutzen von Neukunden-Aktionen, doch es gibt noch viele weitere Methoden: das Alternlassen von Konten (Account Aging), um legitim zu wirken, das Überlasten von Systemen zur Blockierung der echten Kundschaft, betrügerische Social-Engineering-Maschen, das systematische Abfragen gültiger Benutzernamen als Vorstufe zu Credential Stuffing oder Phishing sowie Spam.
Alles andere als die Einführung sichererer Faktoren bei der Registrierung ist unzureichend. Der native Passkey-Support von Auth0 und Okta hebt die Kosten für die Kontenerstellung auf ein Niveau, das automatische Angreifende nicht auffangen können: ein hardwaregebundenes, phishing-resistentes Anmeldeverfahren, das sich weder massenhaft generieren, teilen noch im großen Stil bereitstellen lässt. Okta Threat Intelligence hat bisher noch nicht beobachtet, dass Passkeys in von uns verfolgten Betrugskampagnen bei der Registrierung verwendet wurden. KI-Anbieter sollten die Registrierung mit Passkey-Pflicht nicht als UX-Kompromiss, sondern als Maßnahme zur Betrugsbekämpfung betrachten: Sie wird einen entschlossenen Menschen nicht davon abhalten, ein Konto zu erstellen, aber sie macht den industrialisierten Bot-Missbrauch, der Dienste wie Poison Claude befeuert, wirtschaftlich unrentabel.
Statische API-Keys sind die Währung des Graumarkts. Das Geschäftsmodell von Poison Claude basiert darauf, sie zu aggregieren und über ihren zentralen Anbieter weiterzuverkaufen. Der Reiz statischer Schlüssel liegt im Komfort, aber auf modernen Plattformen hat sich diese Komfortlücke weitgehend geschlossen.
Das Anwendungsmodell von Auth0 und Okta ersetzt einen statischen Schlüssel durch den OAuth 2.0-Flow für Client-Anmeldedaten: Die Maschine tauscht eine Client-ID und ein Secret gegen ein kurzlebiges Access-Token aus, das auf die benötigten Berechtigungen beschränkt ist. Ein geleaktes Token läuft standardmäßig nach einem konfigurierbaren, kurzen Zeitplan ab. Ein geleakter statischer Schlüssel verfällt nicht. Anbieter sollten keine Berechtigungsnachweise mit unbegrenzter Gültigkeitsdauer ausstellen: Jedes Token, das in eine Datei kopiert und weitergegeben werden kann, wird letztendlich zu einem Graumarktprodukt.
Playbooks zur Bekämpfung von Registrierungsbetrug sind für Auth0 verfügbar. Administrator:innen von Okta Customer Identity sollten Kontrollen wie Bot-Schutz, Progressive Profilerstellung und Registrierungsrichtlinien, Erweiterte dynamische Netzwerkzonen und Identity Threat Protection (ITP) implementieren, um betrügerische Registrierungen zu verhindern.


