



Executive Summary
In den letzten zwölf Monaten hat Okta Threat Intelligence eine wachsende Zahl von Angriffen beobachtet, bei denen Benutzer:innen dazu verleitet werden, von Angreifenden initiierte MFA-Registrierungen und Passwortzurücksetzungen zu genehmigen.
Wir haben zahlreiche zusammenhängende Aktivitätscluster beobachtet, in denen Angreifende diese Social-Engineering-Angriffe getestet, iteriert und skaliert haben.
Eine von fünf proaktiven Benachrichtigungen, die Okta im letzten Monat an Kund:innen gesendet hat, bezog sich auf Phishing-Domains, die die Zeichenfolge „Passkey“ enthielten. Die jüngste beobachtete Kampagne (O-UNC–066) nutzte einen Vorwand zur Passkey-Registrierung, um dauerhaften Zugriff auf Entra-Accounts zu erlangen.
Die Stärkung der MFA-Registrierung und der Kontowiederherstellung muss nun für jedes Identity-Team Priorität haben, unabhängig von Plattform oder Anwendungsfall.
Bedrohungsanalyse
Bis 2025 bestand der größte Teil der von uns beobachteten Social-Engineering-Aktivitäten darin, sich als IT-Support und andere Helpdesk-Mitarbeiter:innen auszugeben, um Benutzer:innen dazu zu verleiten, ihr Passwort und OTP auf von Angreifenden kontrollierten Phishing-Websites einzugeben.
Diese Kategorie des Phishings von Anmeldedaten wird wirkungslos, wenn Organisationen per Richtlinie die Verwendung von Phishing-resistenten Authentifikatoren vorschreiben. Unter den Bedingungen einer Phishing-resistenten Richtlinie sind Benutzer:innen selbst dann nicht in der Lage, ihre Anmeldedaten weiterzugeben, wenn sie dazu verleitet werden, eine von Angreifenden kontrollierte Website zu besuchen.
Mehrere Cluster von Bedrohungsaktivitäten haben sich seitdem an die Einführung Phishing-resistenter Verfahren durch ihre Ziele angepasst: Sie nutzen Angriffsmethoden, die den Diebstahl und die Wiederverwendung von Anmeldedaten überflüssig machen.
Die folgende Liste der Bedrohungsaktivitätscluster, chronologisch von den ältesten zu den neuesten geordnet, hebt einige dieser Taktiken hervor.
Angreifender | Gezielter Prozess | TTPs |
|---|---|---|
Registrierung (Passkey-Registrierung) | Ein Angreifender gibt sich als das Security-Team der Zielorganisation aus, um Nutzer:innen auf eine Phishing-Seite zu leiten, die sie dazu auffordert, einen Passkey einzurichten. | |
Wiederherstellung (Passwortrücksetzung) | Ein Angreifer gibt sich als IT-Helpdesk des Arbeitgebers aus, lockt Zielpersonen auf eine Phishing-Seite und/oder verleitet sie dazu, eine vom Angreifer kontrollierte Anwendung zu autorisieren. | |
Registrierung | Ein Angreifender gibt sich bei Sprachanrufen als IT-Helpdesk des Arbeitgebers aus, um Zielpersonen auf Phishing-Seiten für Anmeldedaten zu locken. | |
Wiederherstellung (Passwortrücksetzung) | Ein Angreifender gibt sich als IT-Helpdesk des Arbeitgebers aus und nutzt die Dringlichkeit einer erforderlichen Passwortzurücksetzung als Vorwand. | |
Registrierung (Passkey-Registrierung) | Ein Angreifender gibt sich in Sprachanrufen als IT-Team des Arbeitgebers aus, um Zielpersonen auf Phishing-Websites für Anmeldedaten zu locken, und verwendet gestohlene Anmeldedaten, um einen vom Angreifenden kontrollierten Passkey im Benutzer-Account zu registrieren. | |
Wiederherstellung (Passwortrücksetzung) | Der Angreifende löst während des Anrufs gleichzeitig den „Passwort vergessen“-Flow aus und bringt den oder die Benutzer:in durch Social Engineering dazu, das Zurücksetzen zu genehmigen. |
Bemerkenswerterweise haben wir bisher noch nicht beobachtet, dass der von Okta als O-UNC-067 getrackte Angreifende Phishing-Kits für Anmeldedaten einsetzt, um Konten zu übernehmen.
Dieser seit mindestens Juni 2026 aktive Angreifende nimmt gezielt Organisationen ins Visier, die so konfiguriert sind, dass sie eine Self-Service-Passwortrücksetzung (SSPR) zulassen.
Der Angreifende führt zunächst eine Aufklärung der Ziele durch, um zu prüfen, ob ein Link zum Zurücksetzen des Passworts zugänglich ist, und um festzustellen, welche MFA-Abfragen zur Überprüfung der Identität des Benutzenden erforderlich sind, wenn dieses Zurücksetzen ausgelöst wird. Ist die SSPR-Option aktiv und erfolgt die Identitätsprüfung in diesem Prozess über nicht Phishing-sichere MFA-Faktoren, rufen Angreifende die Zielperson an und lösen gleichzeitig den Passwort-Reset-Prozess aus.
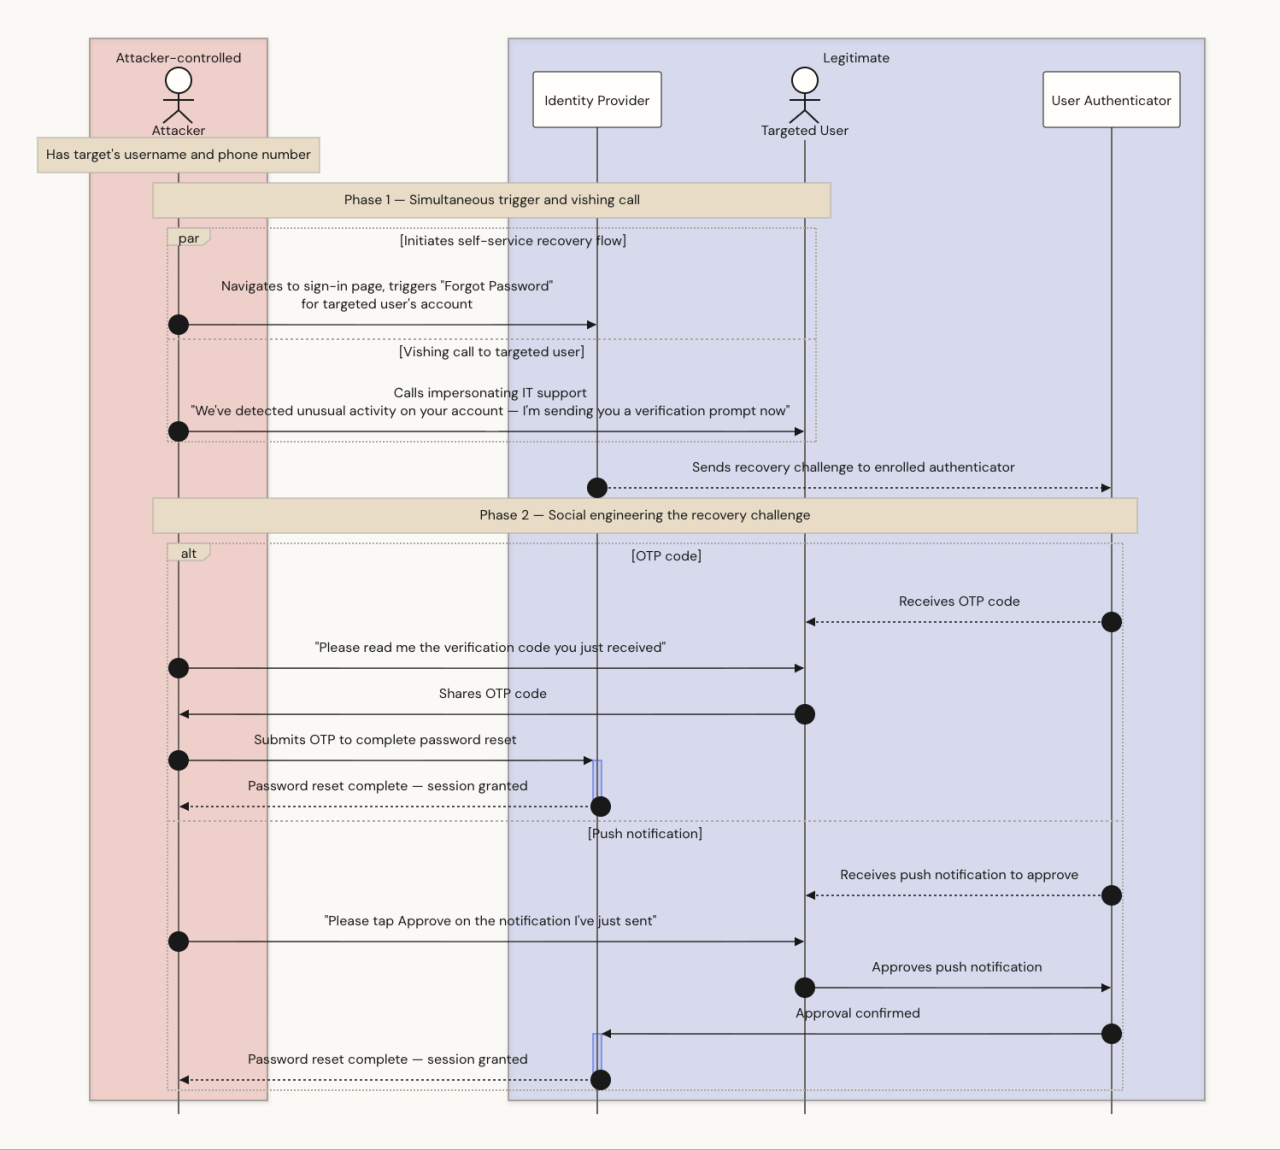 Abbildung 2: Missbrauch der Self-Service-Wiederherstellung
Aufschlüsselung des Kontowiederherstellungsprozesses
Minimal erforderliche Verteidigung
Unabhängig davon, ob eine Social-Engineering-Kampagne auf die Authentifikator-Registrierung (z. B. O-UNC-066) oder auf die Authentifikator-Wiederherstellung (z. B. O-UNC-067) abzielt, hängt der Erfolg oder Ausfall des Angriffs von den Account-Management-Richtlinien des Ziels auf Organisationsebene ab.
In der schwächsten Account-Management-Konfiguration:
Ein Link zum Zurücksetzen des Passworts ist auf einer öffentlichen Anmeldeseite verfügbar.
MFA-Registrierungsrichtlinien ermöglichen die Überprüfung der Identität des Benutzenden über jeden beliebigen MFA-Faktor
MFA-Registrierungsrichtlinien erlauben die Überprüfung von jeder IP-Adresse
Diese Konfiguration kann für einige Customer-Identity-Szenarien angemessen sein, eignet sich jedoch weniger für Mitarbeitende. Eine angreifende Person, die telefonisch Kontakt mit der Zielperson aufgenommen hat, kann über das eigene Gerät die Passwortzurücksetzung auslösen und das Gegenüber gleichzeitig dazu bringen, ein OTP mitzuteilen oder eine Push-Benachrichtigung zur Bestätigung des Reset-Vorgangs zu akzeptieren.
Okta-Administrator:innen können sehr einfach direkt in der MFA-Registrierungsrichtlinie Hürden einbauen, indem sie:
eine zusätzliche Verifizierung (über eine einfache Faktor-Abfrage hinaus) zur Auslösung des Resets anfordern und
die Nutzung von Self-Service-Funktionen auf vertrauenswürdige IP-Bereiche beschränken.
Dies schafft Hürden, die opportunistische Angriffe verhindern, einem entschlossenen Angreifenden jedoch nicht standhalten würden. Ein Social-Engineering-Akteur, der das Self-Service-Event auslöst, kann während der Wiederherstellung aus einer Liste verfügbarer Verifizierungsabfragen wählen und wird sich immer für die schwächste, am leichtesten „phishbare“ Authentifizierungsmethode entscheiden.
Deshalb sollte sich jeder Okta-Kunde die Okta Account Management-Richtlinie genau ansehen.
Anwendung von Phishing-Resistenz bei der Authentifikator-Registrierung
Okta Account-Management-Richtlinien (AMPs) wurden ursprünglich eingeführt, um die Anforderungen an den Lebenszyklus von Authentifikatoren in Organisationen zu unterstützen, die passwortlose Authentifizierung nutzen. Zunehmend sollten diese Richtlinien auch als Konfigurationstool betrachtet werden, das alle Abläufe zur Registrierung und Wiederherstellung von Authentifikatoren vor Angriffen durch Social Engineering schützt.
AMPs bieten Administrator:innen dieselben umfangreichen Richtlinieneinschränkungen für die Kontowiederherstellung, die zuvor nur für die Authentifizierung verfügbar waren. Über AMPs lässt sich eine Verifizierung mittels Phishing-resistenter Faktoren, verwalteter Geräte, vertrauenswürdiger Netzwerke oder anderer Kriterien zur Pflicht machen – wodurch das Zero-Trust-Prinzip wirksam auf den Prozess der Kontowiederherstellung angewendet wird.
Okta Threat Intelligence empfiehlt die Verwendung von Okta Account Management-Richtlinien, um Phishing-Resistenz bei der Registrierung und Wiederherstellung von Authentifikatoren anzuwenden. AMPs können eine Identitätsprüfung mittels eines Phishing-resistenten Authentifikators verlangen, bevor ein neuer Authentifikator hinzugefügt oder ein bestehender geändert werden kann.
In der stärksten verfügbaren Account-Management-Konfiguration werden Benutzer-Accounts mithilfe von vorab registrierten physischen Sicherheitsschlüsseln eingerichtet, und die Account-Management-Richtlinie erfordert stets, dass Benutzende ihre Identität mit einem Phishing-resistenten Faktor verifizieren, bevor sie einen Authentifikator hinzufügen oder ändern können. Dies neutralisiert Angriffe sowohl auf die Registrierung als auch auf die Wiederherstellung des Authentifikators. Für seltene Ausnahmefälle lässt sich Okta mit Identitätsprüfungsdiensten integrieren: Hierbei müssen ein behördliches Ausweisdokument vorgelegt und eine Lebendigkeitsprüfung absolviert werden, um die Kontowiederherstellung einzuleiten.
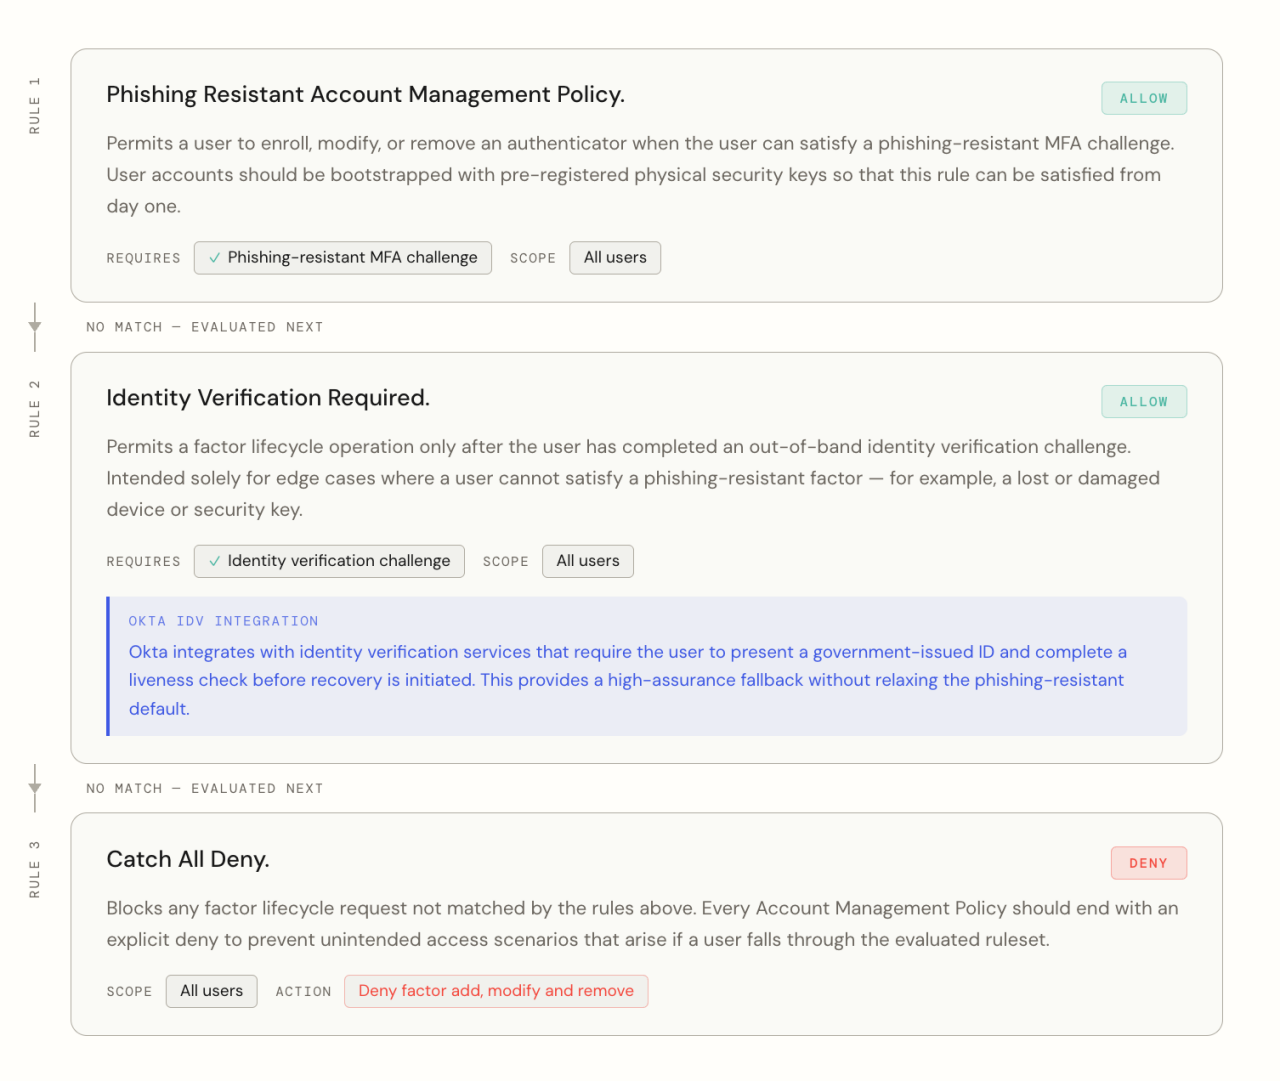 Abbildung 3: Ein phishing-resistenter Rule-Stack für Account-Management-Richtlinien
Der nächststärkste Ansatz besteht darin, Okta-AMPs, Gruppen und Event-Hooks zu verwenden, um das Niveau der Registrierungssicherheit für Workforce-Nutzende schrittweise zu erhöhen, die noch nicht für eine ausreichende Anzahl Phishing-resistenter Authentifikatoren registriert sind.
In einem solchen Szenario könnte die oberste (zuerst ausgewertete) AMP-Regel einem Benutzenden erlauben, einen Faktor hinzuzufügen oder zu ändern, wenn die Anfrage von einem verwalteten Gerät stammt und der Benutzende eine Phishing-resistente MFA-Herausforderung erfüllt. Ziel sollte es sein, schrittweise alle Personen in die betreffende Gruppe aufzunehmen, sodass diese bei Änderungen im Authentifikator-Lebenszyklus ausnahmslos auf Phishing-resistente Faktoren beschränkt sind. Benutzer:innen, die darunterliegende Richtlinienregeln auslösen, sollten für die Migration priorisiert werden.
Die darauffolgende Regel könnte den Handlungsspielraum so weit wie möglich einschränken, bis eine ausreichende Anzahl Phishing-resistenter Authentifikatoren registriert wurde. So kann beispielsweise die Bewältigung einer Identitätsprüfung gefordert werden. Alternativ kann für die ersten Tage des Onboardings die Verifizierung über schwächere Authentifikatoren vorübergehend gestattet werden, sofern die Registrierung aus einem vertrauenswürdigen Netzwerk erfolgt. Event-Hooks oder Okta Workflows können auch dazu verwendet werden, Benutzende automatisch in Gruppen mit strengeren Sicherheitsanforderungen hochzustufen, sobald sie die erforderlichen Kriterien erfüllen.
Denken Sie immer daran, in jeder Richtlinie als letzte (unterste) Regel eine allgemeine Ablehnungsregel hinzuzufügen, um unbeabsichtigte Zugriffsszenarien zu verhindern.
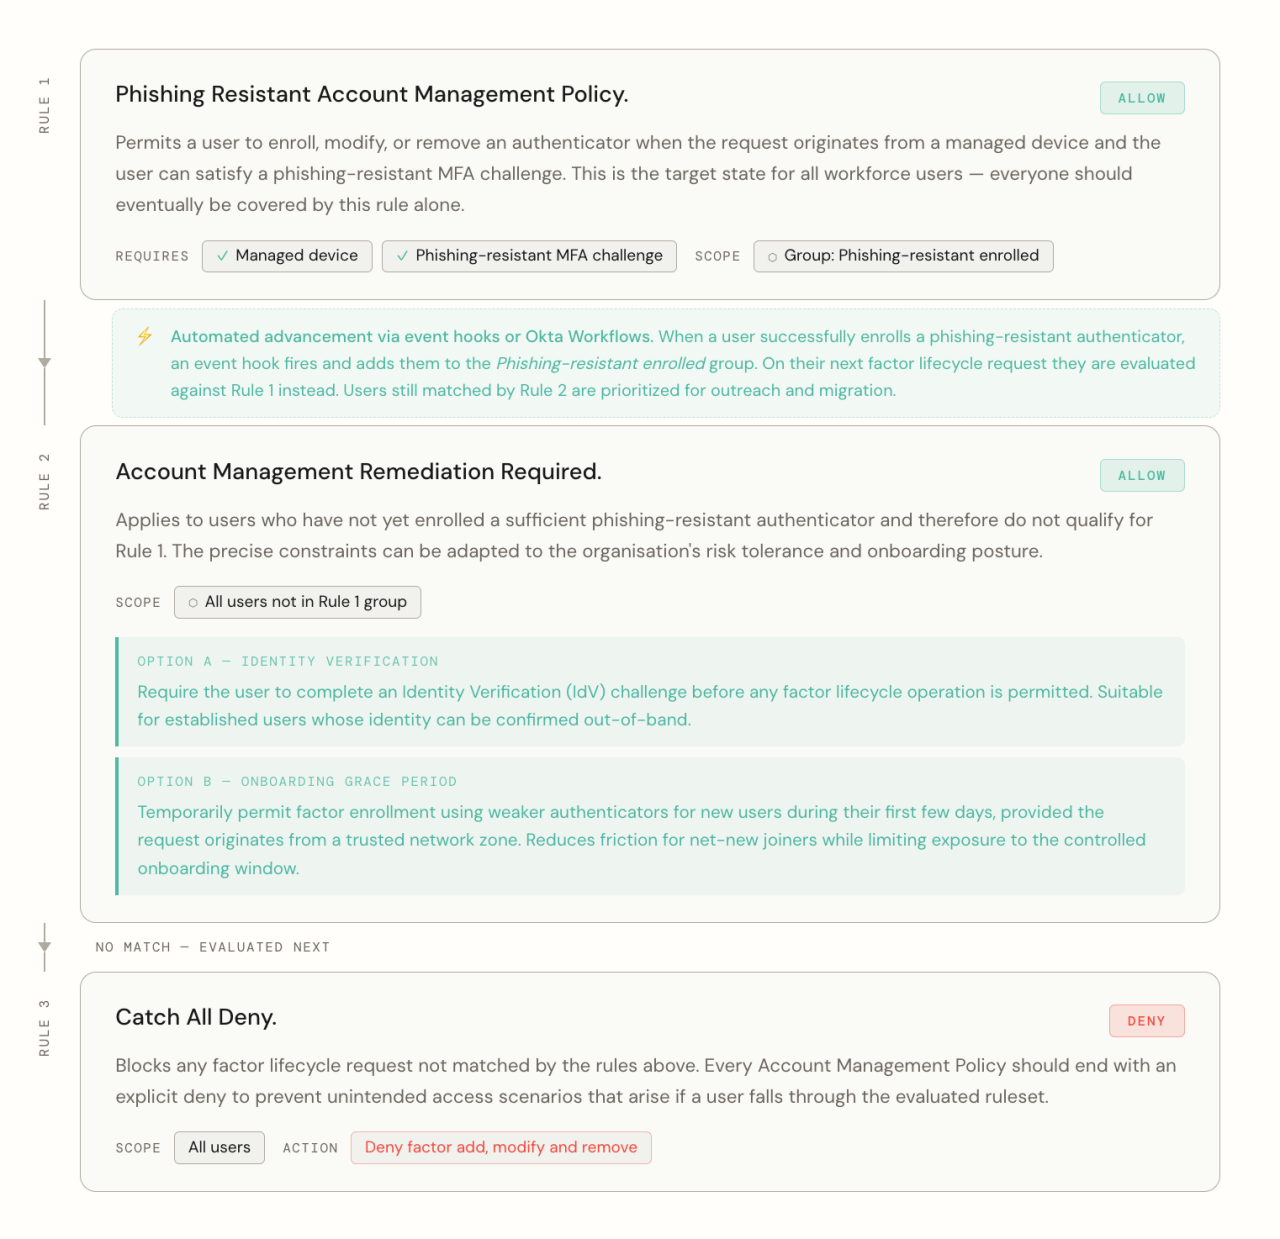 Abbildung 4: Ein progressiver Ansatz für Account-Management-Richtlinien
Anwendung von Phishing-Resistenz bei der Authentifikator-Wiederherstellung
Der Schlüssel zu einer Phishing-resistenten Wiederherstellung besteht darin, Nutzer:innen für eine ausreichende Anzahl Phishing-resistenter Authentifikatoren zu registrieren, um den Verlust oder Ausfall eines einzelnen Geräts auszugleichen.
Eine der größten Stärken des Okta Verify Clients liegt darin, dass für die Registrierung mehrerer Geräte in einem Okta Verify Konto keine zusätzlichen Kosten entstehen. Eine Registrierung ist beispielsweise sowohl vom verwalteten Laptop als auch vom Smartphone aus möglich.
Wenn alle Mitarbeitenden mehrere Phishing-resistente Faktoren (Okta Verify-Installationen) auf mehr als einem Gerät eingerichtet haben, sinkt die Zahl der Anfragen an den Helpdesk zur Kontowiederherstellung erheblich. Geht ein Gerät verloren oder reagiert nicht mehr, stehen auf einem Zweitgerät (z. B. Smartphone statt Laptop) oder über einen externen Sicherheitsschlüssel weiterhin starke, Phishing-resistente Authentifikatoren zur Verfügung, um ein neues oder Ersatzgerät zu registrieren.
Folglich ist es nicht erforderlich, einen Link „Passwort vergessen“ auf der Anmeldeseite einzubinden, und es müssen keine schwächeren Richtlinien für das Account-Management angeboten werden.
Indikatoren
Alle Indikatoren im Zusammenhang mit den oben besprochenen Aktivitätsclustern stehen den Sicherheitskontakten von Okta-Kund:innen unter folgender Adresse zur Verfügung:
https://security.okta.com/?product=oktathreatintelligence
Empfehlungen
ATT&CK-Technik | Taktik | Kontrolle |
|---|---|---|
T1590/T1591 | Aufklärung | Schränken Sie Wiederherstellungsvorgänge für Mitarbeitende auf den Bereich hinter authentifizierten Benutzereinstellungen ein. Ist eine Organisation so konfiguriert, dass sie die Self-Service-Wiederherstellung unterstützt (der Ablauf für „Passwort vergessen“), sollte der IP-Bereich für den Zugriff auf die Anmeldeseite mithilfe von Okta Network Zones auf ein bekanntes oder vertrauenswürdiges Netzwerk beschränkt werden. |
T1583/T1584 | Ressourcenentwicklung | Lehnen Sie Anfragen von bekannten Anonymisierungsdiensten und Proxys mithilfe von erweiterten dynamischen Zonen ab. |
T1566/T1598 | Phishing/Vishing | Registrieren Sie Benutzer:innen für starke Authentifikatoren wie Okta FastPass, Passkeys oder Smartcard und setzen Sie Phishing-Resistenz in den Richtlinien durch. Etablieren, kommunizieren und vermitteln Sie Verfahren zur Identitätsprüfung von Helpdesk-Mitarbeiter:innen bei der Kontaktaufnahme mit Personen. Wenden Sie Okta Account Management-Richtlinien an, die das Ändern von Authentifizierungsmethoden einschränken. Verwenden Sie temporäre Zugriffscodes als bevorzugte Methode zur Wiederherstellung des Zugriffs nach erfolgter Identitätsprüfung. |
T1078 | Gültige Accounts (initialer Zugriff) | Okta-Authentifizierungsrichtlinien können verwendet werden, um den Zugriff auf Benutzerkonten basierend auf einer Reihe von vom Kunden konfigurierbaren Voraussetzungen einzuschränken. Wir empfehlen Administratoren, den Zugriff auf sensible Anwendungen auf Geräte zu beschränken, die von Endpoint-Management-Tools verwaltet werden und durch Endpoint-Sicherheitstools geschützt sind. |
T1621 | Generierung von MFA-Anfragen | Registrieren Sie Benutzer:innen für starke Authentifikatoren wie Okta FastPass, FIDO2 WebAuthn und Smartcard und setzen Sie Phishing-Resistenz in den Richtlinien durch. |
T1098.005 | Account Manipulation – Geräteregistrierung | Wenden Sie Okta Account Management-Richtlinien an, die die Möglichkeit zur Änderung von Authentifikatoren einschränken. |
Nick Connolly hat an diesem Artikel mitgewirkt.


