



Einführung
Die Preise für KI-Token und Abonnements steigen, weil sich die Investitionskosten der Anbieter von KI-Modellen natürlich schnell amortisieren sollen. Daher werden diese Accounts als Hacking-Ziele immer wertvoller. Dies zu verhindern, ist für Unternehmen von höchster Bedeutung. KI-Diebstahl treibt die Token-Preise in die Höhe.In drei aktuellen Fällen führten gestohlene API-Keys bei einem Unternehmen zu Verlusten von fast 1 Million USD, bei einem Software-Architekten zu einer schockierenden Rechnung über 25.000 USD und bei einem KI-Testunternehmen zu Verlusten von 600.000 USD in KI-Credits. Einige KI-Anbieter erkennen diesen Missbrauch, melden betroffene Benutzer:innen automatisch ab und entfernen die hinterlegten Zahlungskarten, um den Schaden zu begrenzen. Malware-Entwicklungsteams und Phishing-Akteur:innen haben sich interessiert gezeigt, KI für ihre Aktivitäten zu nutzen, und es wurde dokumentiert, dass Angreifer:innen gestohlene KI-Inferenz nutzen.
Unsere frühere Studie „Free tokens for sale: How fake signups drive AI fraud“ untersuchte Discount-KI-Dienste, die verdächtig günstige KI-Token anbieten. Diese Dienste verstoßen gegen die Nutzungsbedingungen von KI-Anbietern, was zu Umsatzeinbußen führt.
Im zweiten Teil unserer Studie beleuchten wir die genauen illegalen Aktivitäten in diesem Bereich, d. h. die Verfügbarkeit und den Verkauf von authentifizierungsbezogenen Secrets, die zum Hijacking von KI-Accounts verwendet werden könnten. Diese Art des Account-Hackings wird durch großflächige Infektionen mit Malware ermöglicht, die Informationen stiehlt und auch als Infostealer bezeichnet wird. Die von Infostealern gesammelten Daten werden in Cybercrime-Foren und auf Messaging-Plattformen zum Verkauf angeboten und als „Logs“ oder umfassende Pakete authentifizierungsbezogener Daten verkauft.
Für unsere Studie haben wir uns speziell auf die Session-Token und API-Keys für KI-Anbieter konzentriert. Angreifer:innen suchen gezielt nach Session-Token und API-Keys, da diese Secrets oft erneut verwendet werden können, um die anmeldedatenbasierte Authentifizierung zu umgehen. Nach einer erfolgreichen Wiederverwendung sind Angreifer:innen effektiv bei einem LLM-Dienst angemeldet, ohne sich tatsächlich anzumelden. Diese „Generalschlüssel“ erschweren die Erkennung von Missbrauch, machen sie aber nicht unmöglich.
Credential Dump Diving
Betreiber von Infostealern sammeln so viele Daten, dass Anbieter im Dark Web einen Teil davon sogar kostenlos veröffentlichen. Mit diesen Gratisangeboten sollen neue Kund:innen für wöchentliche oder monatliche Abonnements gewonnen werden.
Wir haben eine Reihe kostenloser Logs analysiert, die am 2. August 2026 auf einem Telegram-Kanal veröffentlicht wurden. Dieser Dump umfasste 5.871 Ordner, die 7 GB Daten enthielten, wobei jeder Ordner einen infizierten Rechner darstellte. Wie unten zu sehen ist, enthielt jeder Ordner Unterordner und Dateien mit authentifizierungsbezogenem Material wie Anmeldedaten, Session-Token, API-Keys und mehr.
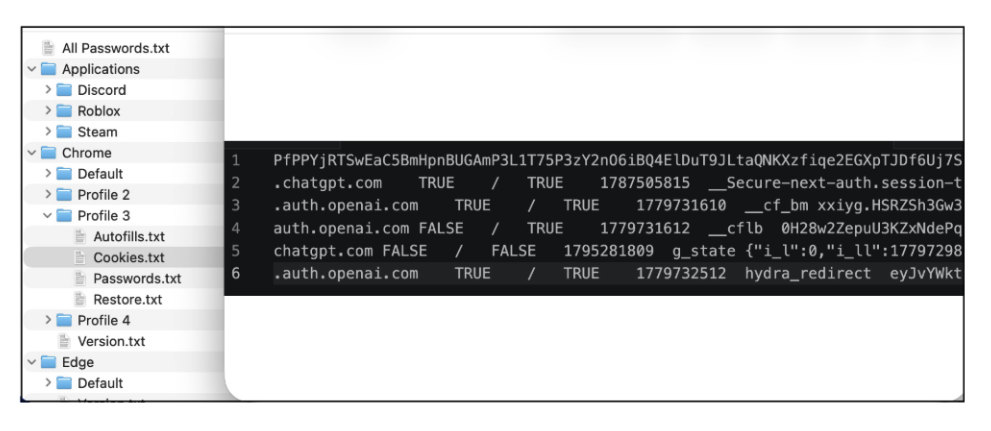 Ansicht eines infizierten Windows 11-Rechners in Israel. Der Benutzer hat eine trojanisierte Version des Spiels „Hearts of Iron IV“ heruntergeladen, die den Infostealer Remus enthielt. Auf der rechten Seite befindet sich ein Auszug der Session-Daten von OpenAI und ChatGPT, die in einem dritten Chrome-Profil enthalten waren.
Infostealer sammeln täglich enorme Datenmengen. Angreifer:innen analysieren diese riesigen Datenmengen mithilfe von Tools, um bestimmte Accounts von Interesse zu finden – einschließlich KI-Dienste.
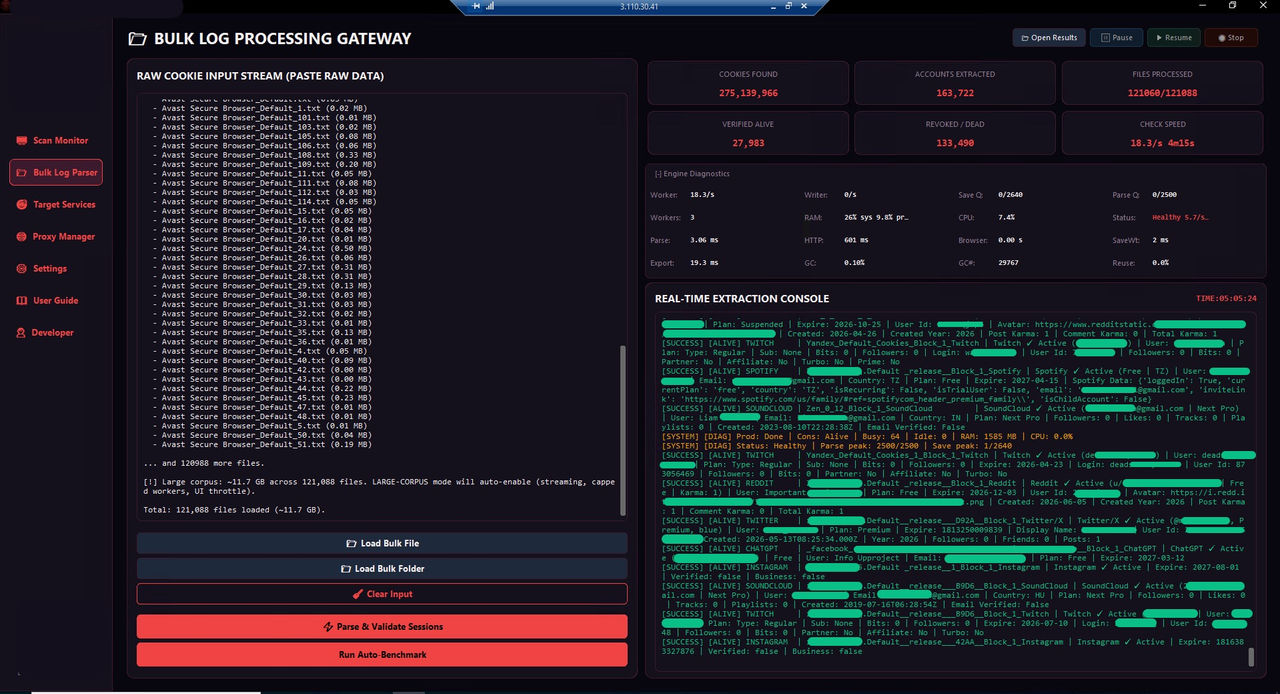 Ansicht eines Tools zur Verarbeitung von Infostealer-Logs.
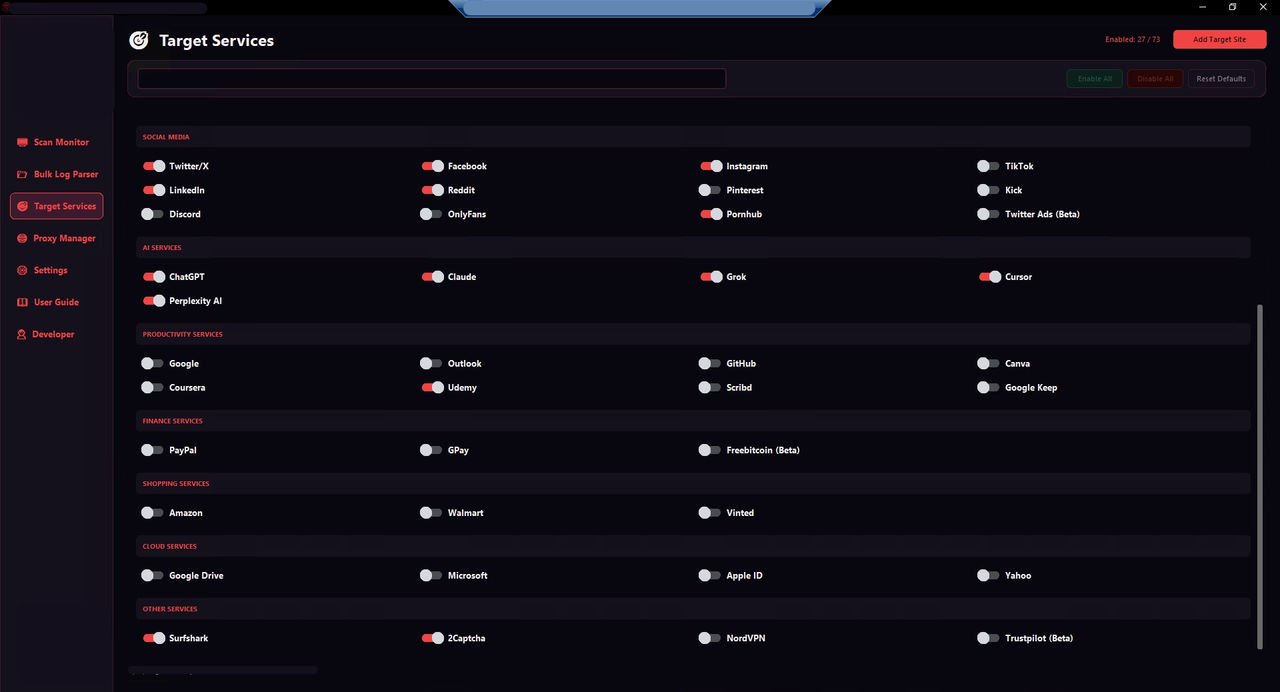 Ansicht eines Panels aus einem Software-Tool, das Infostealer-Logs auswertet und Benutzer:innen ermöglicht, Sitzungs-Token speziell für KI-Dienste auszuwählen.
Wir haben im Infostealer-Datensatz mit individualisierten regulären Ausdrücken und der Open-Source-Anwendung TruffleHog nach bestimmten Arten von authentifizierungsbezogenen Session-Token gesucht. Dabei fanden wir eine Vielzahl von authentifizierungsbezogenen Token auf infizierten Computern in über 162 Ländern.
Wir haben die Ergebnisse nach den eindeutigen Token sortiert, die auf den infizierten Rechnern beobachtet wurden. Für die Quantifizierung des Risikos haben wir auch jene Session-Token berücksichtigt, die am 2. August 2026, dem Datum der Veröffentlichung des Infostealer-Datensatzes auf dem Telegram-Kanal, noch nicht abgelaufen waren. Theoretisch würden Angreifer:innen diese Token zuerst wiederverwenden, um sich unbefugt Zugang auf KI-Accounts zu verschaffen.
Anbieter | Eindeutige Authentifizierungs-Token (Netscape.txt-Cookie-Format) | Ohne Ablauf bis mind. 2. August 2026 | Unterschiedliche Maschinen (Maschinen gesamt = 5.871) |
|---|---|---|---|
(umfasst Workspace und Consumer) | 9.829 | 9.213 | 4.144 |
Microsoft (umfasst Entra und Endkund:innen) | 2.491 | 1.763 | 1.753 |
Anthropic | 561 | 164 | 404 |
Amazon (umfasst AWS und Einzelhandel) | 349 | 254 | 245 |
Gamma | 160 | 131 | 154 |
Notion | 90 | 79 | 86 |
Character.ai | 38 | 31 | 34 |
Cursor | 32 | 16 | 26 |
Poe.com | 28 | 25 | 26 |
Pika AI | 20 | 17 | 20 |
Google, Microsoft und Amazon verwenden ein Single Sign-On-Gateway für all ihre Dienste, sodass die Zahlen die primären Authentifizierungs-Token darstellen, die von diesen Diensten gesetzt werden. Die Reihenfolge, in der diese Dienste aufgeführt sind, repräsentiert nicht die Beliebtheit dieser Dienste, sondern deren Häufigkeit in diesem konkreten Datensatz.
JSON Web Token
Einige Web-Dienste stellen nach der Authentifizierung JSON Web Token (JWTs) für den Browser von Benutzer:innen aus, sodass verschiedene Server die Berechtigungen von authentifizierten Benutzer:innen direkt bestätigen können, ohne bei jeder Anfrage eine zentrale Session-Datenbank abfragen zu müssen. Diese kryptografisch signierten, neutralen Token enthalten codierte Daten, die die Berechtigungen ihrer Inhaber:innen beschreiben. Dies steht im Gegensatz zu einem Session-Token, das in der Regel eine Zeichenfolge ist, die serverseitig verwendet wird, um Benutzerberechtigungen und -präferenzen abzufragen.
Wie ein Session-Token kann ein gültiges JWT direkten Account-Zugriff gewähren. Bei dieser Art des Zugriffs auf einen Account werden die reguläre Authentifizierung mit Benutzername und Passwort und auch MFA-Abfragen umgangen.
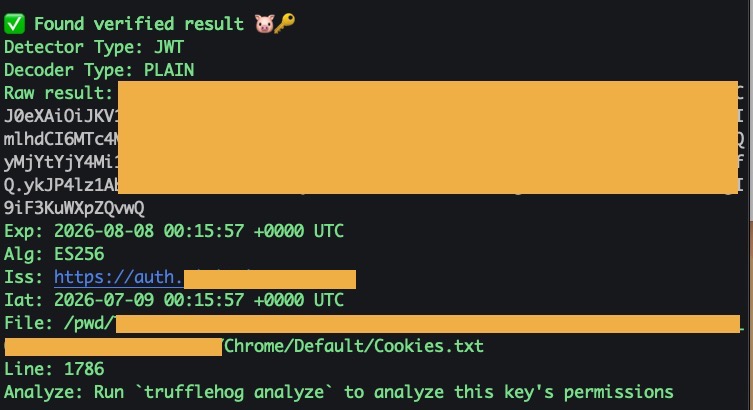 Beispiel für ein JWT, das von einem Dienst ausgestellt wurde, der Kunstwerke mithilfe generativer KI erstellt.
JWTs werden von Infostealern ins Visier genommen. Allerdings werden nicht alle JWTs für Authentifizierungszwecke eingesetzt und zudem bezogen sich auch nicht alle JWTs im Datensatz auf KI-Dienste. Von den 44.791 eindeutigen JWTs aus dem Datensatz wurden 555 JWTs identifiziert, die wahrscheinlich mit der Authentifizierung für KI-Dienste in Verbindung stehen.
JWTs können die Felder „iat“ (Ausstellungsdatum) und „exp.“ (Ablaufdatum) enthalten. JWTs können einige Wochen, Monate oder gar Jahre lang gelten. Die meisten JWTs waren kurzlebige Token mit einer Gültigkeit von einigen Minuten bis zu einer Stunde. Diese kurzlebigen Token werden durch langlebigere Refresh-Token generiert und mit einem HTTPonly-Tag versehen, um Diebstahl durch schädliches JavaScript zu verhindern. Allerdings kann Malware diese Token weiterhin stehlen. Bei Single-Page-Anwendungen (SPAs) werden JWTs im LocalStorage oder SessionStorage eines Browsers gespeichert, der gestohlen werden kann.
Eine separate Suche ergab 2.937 authentifizierungsbezogene JWEs (JSON Web Encryption), bei denen es sich um verschlüsselte JWTs handelt. Die meisten davon wurden von OpenAI festgelegt, das NextAuth.js verwendet. Diese JWEs können nur von der Partei entschlüsselt und gelesen werden, die über den Key verfügt. Allerdings könnten die Token von Angreifer:innen potenziell für den Zugriff auf einen Account wiederverwendet werden, solange sie nicht abgelaufen sind. Als der Infostealer-Datensatz am 2. August 2026 veröffentlicht wurde, waren 1.843 JWTs und JWEs noch nicht abgelaufen.
Der Nachteil bei JWTs: JWTs können personenbezogene Daten wie Namen, E-Mail-Adressen und Telefonnummern enthalten. Von den 44.791 im Datensatz gefundenen JWTs, einschließlich authentifizierter und nicht authentifizierter, enthalten 17,7 % personenbezogene Daten im Klartext (z. B. Name, Telefonnummer oder E-Mail-Adresse). Dies ist ein weiterer problematischer Aspekt, da diese Informationen weder ablaufen noch verschwinden und konkrete Benutzer:innen direkt mit einem bestimmten Dienst verknüpfen, was für Social-Engineering-Taktiken oder Phishing nützlich sein könnte.
API-Keys
API-Keys können in den Dashboards von KI-Anbietern generiert und in eine Konfigurationsdatei eingefügt werden, damit ein Framework wie OpenClaw sie nutzen kann. Für den schnellen Einstieg kann ein API-Key als Klartext in eine Konfigurationsdatei eingefügt oder als Umgebungsvariable festgelegt werden. Die sicherere Wahl ist jedoch ein OAuth 2.0-Flow. Dabei erhält eine Client-Anwendung nur kurzlebige Zugriffsanmeldedaten, während ein Refresh-Token sicher in einer System-Keychain oder einem Passwortmanager gespeichert bleibt. Darüber hinaus ermöglicht OAuth Zugriffsberechtigungen mit festgelegten Berechtigungsbereichen.
Infostealer haben es genau deshalb auf Klartext-Secrets und Anmeldedaten abgesehen, weil sich ein gestohlener LLM-API-Key leicht zu Geld machen lässt und Käufer:innen dann Inferenzen auf Kosten anderer ausführen können. Einige Varianten suchen nach den versteckten Konfigurationsdateien. Neuere Stealer-Varianten haben explizite Regex- oder Glob-Regeln für API-Keys im Anthropic- oder OpenAI-Stil und bekannte Konfigurationspfade für KI-Tools hinzugefügt.
TruffleHog hat in unserem Datensatz 24 noch gültige API-Keys für vier KI-bezogene Dienste gefunden: Google Gemini, OpenAI, Groq und OpenRouter. Es gibt Möglichkeiten, die potenziellen Auswirkungen eines gestohlenen Keys einzudämmen. Bei OpenAI, Anthropic und anderen Anbietern können Benutzer:innen Nutzungslimits für Keys festlegen. In einigen Fällen können API-Keys durch Richtlinien oder IP-Allowlisting eingeschränkt sein. Wenn diese Kontrollen fehlen, könnten Keys verwendet werden und hohe Rechnungen für KI-Token verursachen.
Zwielichtige Tools
Mit professionell aussehenden Websites, die mithilfe von KI erstellt wurden, können KI-Anbieter auf dem Graumarkt, deren Dienste möglicherweise nur gegen die Nutzungsbedingungen verstoßen, seriös wirken. Einige Benutzer:innen erkennen dies möglicherweise nicht sofort. Allerdings versuchen viele Anbieter, die am Diebstahl und Weiterverkauf von KI-Authentifizierungssecrets beteiligt sind, nicht, ihre Aktivitäten zu verschleiern, wie der Screenshot weiter unten zeigt.
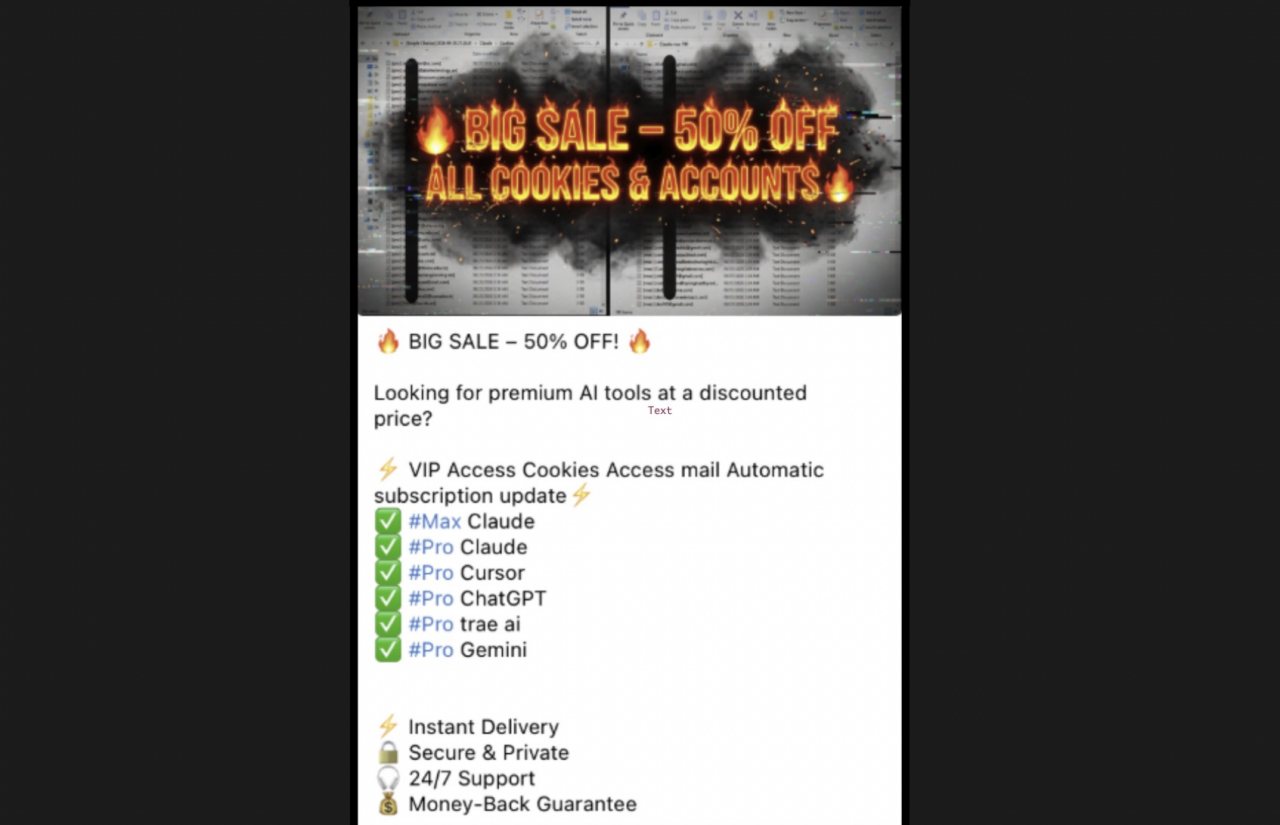 Auf KI-bezogene Sitzungs-Token spezialisierter Anbieter.
Wer mit gestohlenen Session-Daten auf Accounts zugreifen will, braucht spezielle Tools. Sogenannte „Anti-Detect“-Browser verfügen über Features, die darauf ausgelegt sind, gestohlene Authentifizierungsdaten zu verwenden und Sicherheitskontrollen zu umgehen. Andere Tools, wie der Open-Source-Anti-Detect-Browser Camoufox oder das Automatisierungstool SeleniumBase, können aus dem sessionStorage und localStorage eines Browsers gestohlene Daten problemlos aus einer Datei laden.
Mit vielen dieser Tools können Benutzer:innen Proxys so konfigurieren, dass sie die Erkennung nicht plausibler Ortsveränderungen oder verhaltensbasierter Trigger umgehen können, die im Normalfall unbefugte Zugriffsversuche melden würden.
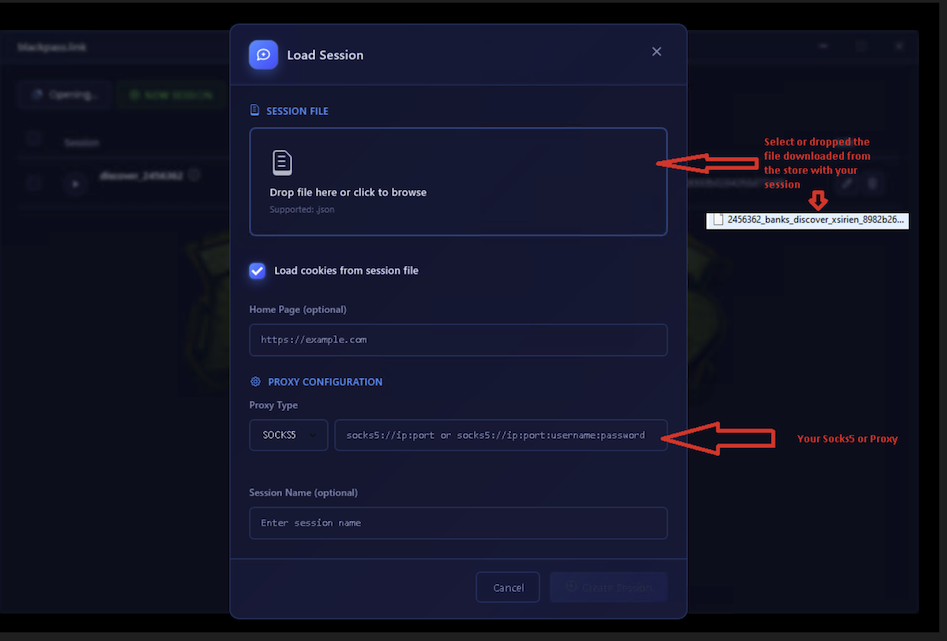 Ein Screenshot eines „Anti-Detect“-Browsers mit Eingabefeldern für Session- und Proxy-Daten.
Es gibt jedoch viele Faktoren, die eine Rolle dabei spielen könnten, ob Angreifer:innen tatsächlich auf einen Account zugreifen können, wenn sie die von einem Infostealer gestohlenen Session-Informationen wiederverwenden. Beispielsweise kann ein Unternehmen Infostealer-Dumps überwachen und Passwörter für kompromittierte Accounts sperren oder zurücksetzen, sobald Anmeldedaten oder Secrets von Benutzer:innen erkannt werden. Wenn ein Unternehmen mithilfe von IP-Allowlisting Aktivitäten einschränkt, die nicht aus einem bekannten Bereich stammen, könnten Angreifer:innen eine gültige Session nicht erneut verwenden.
Wir haben in diesem Daten-Dump keine Hinweise auf gestohlene Okta-Sessions festgestellt. Es wäre mit Identity Threat Protection (ITP) von Okta jedoch möglich, das Hijacking einer Okta-SSO-Session zu erkennen. Das Session-Schutz-Funktion von ITP überwacht aktive Sessions nach der Authentifizierung kontinuierlich, um Session-Hijacking zu erkennen und zu verhindern. Die Funktion wertet Richtlinien neu aus, sobald sich kritischer Kontext ändert (z. B. bei einer Änderung der IP-Adresse oder des Geräts) oder wenn sie über das Shared Signals Framework (SSF) Risikotelemetriedaten von Drittanbieter-Sicherheitstools erhält. Wenn eine Session als riskant und wahrscheinlich übernommen eingestuft wird, haben Admins mit Universal Logout die Möglichkeit, aktive Sessions in allen SaaS-Anwendungen beenden.
Es wurden Anstrengungen unternommen, um Infostealer daran zu hindern, Authentifizierungsdaten im industriellen Maßstab zu stehlen. Die 2024 eingeführte App-Bound Encryption (ABE) von Google verschlüsselt sensible Browser-Daten, aber Infostealer-Entwicklungsteams fanden schnell Workarounds. Gerätegebundene Session-Anmeldedaten (DBSC) verknüpfen ein Session-Token kryptografisch mit einem Gerät, sodass das Token nicht auf anderen Geräten verwendet werden kann. DBSC steht jedoch erst am Anfang, da Webdienste und Websites die DBSC-Kompatibilität noch serverseitig implementieren müssen. Einige Browser, wie Chrome 145 für Windows, der im März 2026 veröffentlicht wurde, können DBSC unterstützen.
Fazit
Da der Zugang zu Frontier-Modellen immer teurer wird, steigt auch der Anreiz, diesen zu stehlen, anstatt dafür zu bezahlen. Unsere Analyse eines einzelnen und relativ kleinen Dumps von Infostealer-Daten ergab KI-bezogene Session-Token auf der Mehrheit der infizierten Rechner, von denen viele noch Monate nach der Erfassung gültig waren, sowie aktive API-Keys, die als Klartext vorlagen. Ihre Beschaffung erforderte in keinem Fall besonders ausgefeilte Techniken. Sie sind kostenlos oder gegen Bezahlung erhältlich.
Stärkere Authentifizierung und Phishing-resistente Technologien wie Passkeys haben die Übernahme von Benutzernamen und Passwörtern erschwert, schützen aber nicht vor einem gestohlenen Session-Token oder API-Key. Security-Teams müssen die Wiederverwendung von Session-Token überwachen, API-Keys limitieren und ihren Geltungsbereich einschränken sowie nach Möglichkeit OAuth 2.0-Flows mit kurzlebigen Token nutzen, die nach einem Diebstahl schnell ungültig werden. Keine dieser Kontrollen ist besonders außergewöhnlich, setzen jedoch voraus, dass Unternehmen und die einzelnen Benutzer:innen Token und Keys mit der gleichen, wenn nicht sogar größerer Sorgfalt behandeln wie Benutzerpasswörter.
Mit der Zeit wird die breitere Einführung von DBSC messbare Auswirkungen auf dieses florierende Zugriffs-Ökosystem haben. Vorerst müssen Unternehmen alles daransetzen, die Wiederverwendung dieser „Generalschlüssel“ durch einen kriminellen Markt zu verhindern, der immer besser darin wird, sie zu stehlen und zu verkaufen.
Empfehlungen
ATT&CK-Technik | Taktik | Kontrolle |
|---|---|---|
T1555.003 – Anmeldedaten aus Webbrowsern | Zugriff auf Anmeldedaten | Halten Sie Browser aktuell und implementieren Sie Endpoint-Schutz, um Malware zu stoppen. |
T1539 – Diebstahl von Web-Session-Cookies | Zugriff auf Anmeldedaten | Implementieren Sie Dienste, die die versuchte Wiederverwendung eines Session-Tokens erkennen, z. B. Identity Threat Protection von Okta. Sofern unterstützt, verwenden Sie gerätegebundene Session-Anmeldedaten. Befolgen Sie die von Auth0 formulierten Token-Best-Practices für Benutzer:innen. |
T1528 – Diebstahl von Access-Token für Anwendungen | Zugriff auf Anmeldedaten | Aktivieren Sie OAuth 2.0-Flows, die kurzlebige Access-Token aus Refresh-Token ausstellen. Speichern Sie Refresh-Token in einem Keychain oder Passwortmanager. Verwenden Sie Demonstrating Proof-of-Possession, um sicherzustellen, dass nur die Client-Anwendung ein Access-Token verwenden kann. |
T1552.001 – Ungesicherte Anmeldedaten: Anmeldedaten in Dateien | Zugriff auf Anmeldedaten | Verwenden Sie in Konfigurationsdateien oder Umgebungsvariablen keine API-Keys als Klartext. Verwenden Sie Secret-Scanning-Tools. |
T1078 – Gültige Accounts | Initialer Zugriff, Persistenz | Legen Sie Nutzungsobergrenzen und IP-Allowlisting für API-Keys fest, um im Falle eines Diebstahls die Nutzung einzuschränken. |
T1204.002 – Benutzerausführung: Schädliche Datei | Ausführung | Verwenden Sie Allowlisting für Anwendungen und Endpoint-Kontrollen, um Malware zu blockieren. |


