



Die Allgegenwart von KI ist ein Phänomen, dem wir jeden Tag begegnen. Sie müssen nur die Route 101 durch San Francisco entlangfahren, um Dutzende Werbetafeln für KI-Produkte zu sehen. In unserem Alltag sehen wir KI in der Medizin, beim Einkaufen und sogar beim Wäschewaschen. Wie bei jeder neuen Technologie gibt es auch eine Schattenseite, und Kriminelle nutzen natürlich KI zur Begehung von Verbrechen.
Bei Okta ist es unsere Aufgabe, Cyberkriminelle zu bekämpfen, unabhängig davon, ob sie von KI unterstützt werden oder nicht. Die Bedrohungsmodellierung ist eine der Cybersicherheitstechniken, die wir einsetzen, um unsere Produkte gegen Angreifer:innen zu stärken. Es ist für uns ein naheliegender Bereich, um KI einzusetzen.
Bedrohungsmodellierung in der Cybersicherheit verstehen
Bedrohungsmodellierung mag exotisch erscheinen, ist aber eigentlich unkompliziert. Wir bewerten potenzielle Angriffe, ihre Wahrscheinlichkeit und Auswirkungen sowie Möglichkeiten zu ihrer Eindämmung. Das ist etwas, das viele von uns in anderen Kontexten tun, ohne es zu merken.
Ein praktisches Beispiel für Bedrohungsmodellierung und Risikominderung
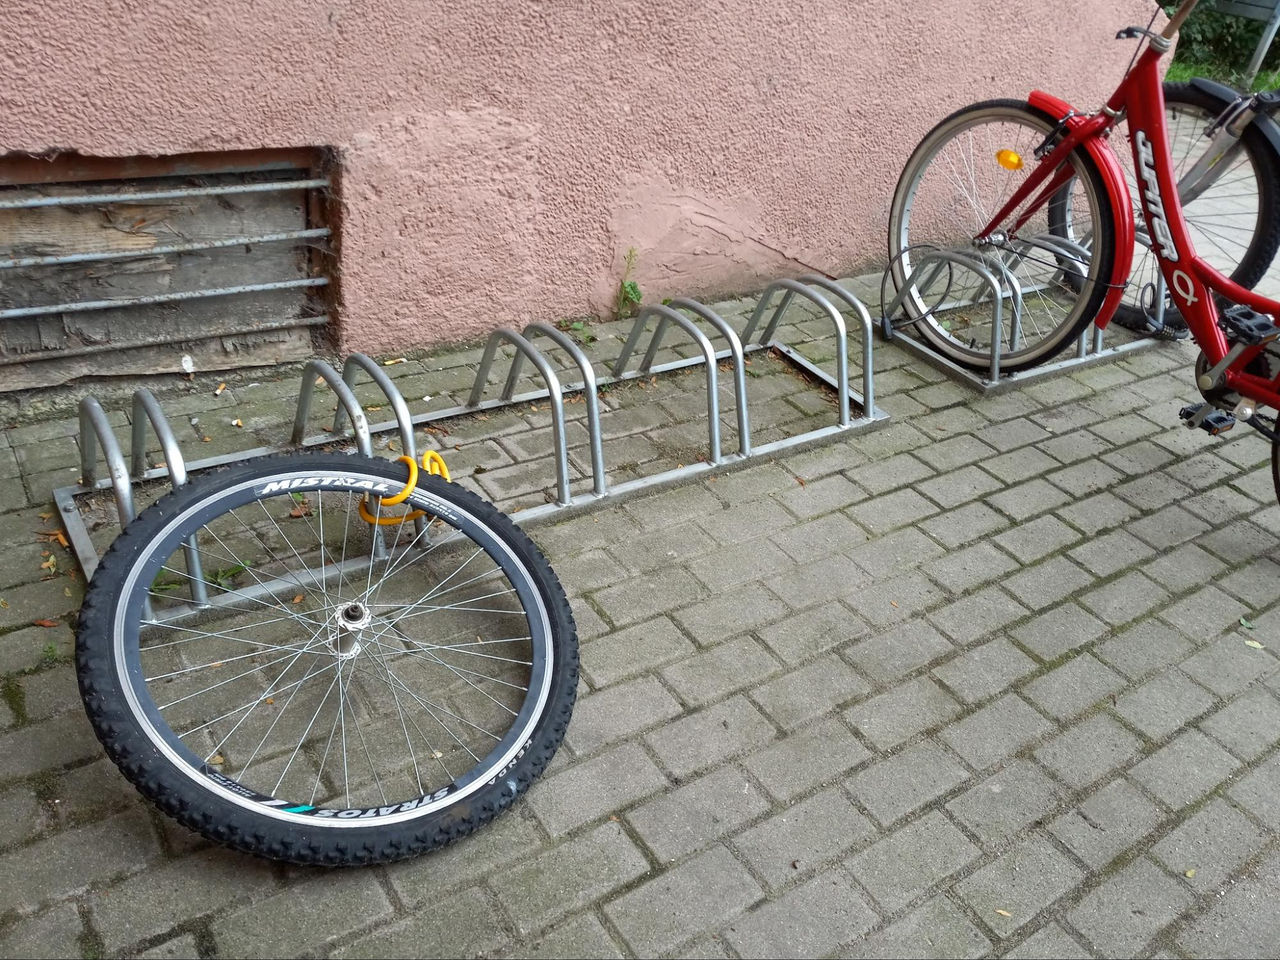
Ich habe kürzlich ein neues E-Bike gekauft. Herauszufinden, wie man verhindert, dass es gestohlen wird, ist eine Übung zur Bedrohungsmodellierung. Ich parke das Fahrrad in meiner Garage, das ist also ein Szenario, das ich analysieren muss. Wo wir wohnen, ist es unwahrscheinlich, dass ein Dieb in unsere Garage einbricht; das könnte jedoch anders sein, wenn ich in einem Mehrfamilienhaus in einer Großstadt leben würde, wo der Zugang zur Garage einfacher sein könnte. Die Wahrscheinlichkeit, dass meine Kinder im Teenageralter das Garagentor offen lassen, ist jedoch sehr hoch. Für mich genügt ein einfaches Bügelschloss, damit ein potenzieller Dieb das Fahrrad nicht einfach schnappen und davonfahren kann. Wenn ich mein Fahrrad hingegen in der Innenstadt von San Francisco nutze, möchte ich vielleicht ein gegen Winkelschleifer gesichertes Schloss, um die aggressivsten Diebe abzuschrecken.
Wie Okta an die Bedrohungsmodellierung herangeht
Bei Okta machen wir das Gleiche mit unserer Software. Wir denken intensiv darüber nach, wie ein Angreifer unsere Abwehrmaßnahmen umgehen könnte und wie wir diese stärken können.
Wir haben bei Okta einen festgelegten, sich jedoch weiterentwickelnden Prozess für die Bedrohungsmodellierung. Wir stellen in einem Diagramm dar, wie Daten durch das System fließen und wie die verschiedenen Komponenten interagieren. Wir listen sorgfältig die möglichen Wege auf, wie ein Angreifer unser System kompromittieren könnte, und wie wir uns davor schützen können. Nachdem wir unser Bedrohungsmodell erstellt haben, legen wir es zur internen Überprüfung durch Kolleg:innen und Sicherheitsexpert:innen vor, genau wie wir es bei Code tun. Wir haben gerade erst damit begonnen, KI im Rahmen unseres Bedrohungsmodellierungsprozesses einzusetzen, und im Folgenden werde ich einige erste Erkenntnisse teilen.
Einsatz von Claude KI zur Bedrohungsmodellierung
Oktas neues Feature für gerätegebundenes Single Sign-On (SSO) verwendet einen spezifischen privaten Schlüssel, um eine an das Backend von Okta gesendete Nutzlast zu signieren. Durch das Signieren der Payload mit diesem Schlüssel kann Okta bestimmte Details über das Gerät des Endbenutzers verifizieren.
Ich habe Claude von Anthropic gebeten, mir bei der Erstellung des Bedrohungsmodells für die macOS-Version der gerätegebundenen SSO-Features zu helfen. Wir haben mehrere technische Spezifikationen für das Feature verfasst, darunter ein High-Level-Architekturdokument, Implementierungsdetails für Windows- und macOS-Clients sowie ein Bedrohungsmodell für einen Windows-Client.
Erstellung des KI-Prompts
Ich habe all dies als Kontext bereitgestellt und den folgenden, recht einfachen Prompt verwendet:
Der Ordner „Ressourcen“ enthält eine Beschreibung des „Special Key“-Features, das wir entwickeln. Im Ressourcen-Directory befindet sich die technische Spezifikation für das Feature sowohl für macOS als auch für Windows. Diese Datei heißt SpecialKeySpec.pdf. Es gibt auch eine Spezifikation speziell für macOS namens macOSSpecialKeySpec.pdf.
Sie sind ein Cybersicherheitsexperte und werden mithilfe des STRIDE-Frameworks ein Bedrohungsmodell für dieses Feature entwickeln.
Ich hätte gerne die folgende Ausgabe:
* ein Kontextdiagramm der Ebene 0, erstellt im Mermaid-Format;
* ein im Mermaid-Format erstelltes Sequenzdiagramm;
* eine im Markdown-Format verfasste Aufzählung der von Ihnen gefundenen Bedrohungen mit vorgeschlagenen Gegenmaßnahmen.
Analyse der Ergebnisse des KI-Bedrohungsmodells
Die Bedrohungsmodellierung kann überwältigend wirken, aber der effektive Einsatz von KI verringert das Unbehagen, das Sie beim Anblick eines leeren Google Docs verspüren. Claude hatte keine derartigen Bedenken und erstellte schnell eine Liste mit etwa 20 Bedrohungen. Das Ergebnis ähnelte dem, was ich von einem cleveren Zwölfjährigen mit Interesse an Cybersicherheit erwarten würde: viel Begeisterung, einige gute Ideen, aber ein allgemeiner Mangel an Nuancierung.
Stärken: Wo KI bei der Bedrohungsmodellierung herausragt
Claude glänzt darin, den Stein ins Rollen zu bringen und die Fleißarbeit zu erledigen.
Claude zeigte großes Geschick beim Erstellen erster Entwürfe der Diagramme, die wir für die Bedrohungsmodellierung verwenden. Wir erstellen Diagramme mit der Mermaid-Markup-Sprache, und Mermaid-Diagramme erfordern eine beträchtliche Menge an Boilerplate-Code. Wenn Sie den Prozess durch Claude initiieren lassen, gelangen Sie schneller zu einem funktionierenden Diagramm, als wenn Sie ganz von vorn anfangen oder sogar ein bestehendes Diagramm kopieren und einfügen. Insgesamt waren das Sequenzdiagramm und die Datenflussdiagramme ordentlich. Da ich so wenig Zeit für das anfängliche Grundgerüst aufwenden musste, hatte ich mehr Zeit, mich auf die Bearbeitung und Verfeinerung der Diagramme zu konzentrieren, um sie präziser zu gestalten.
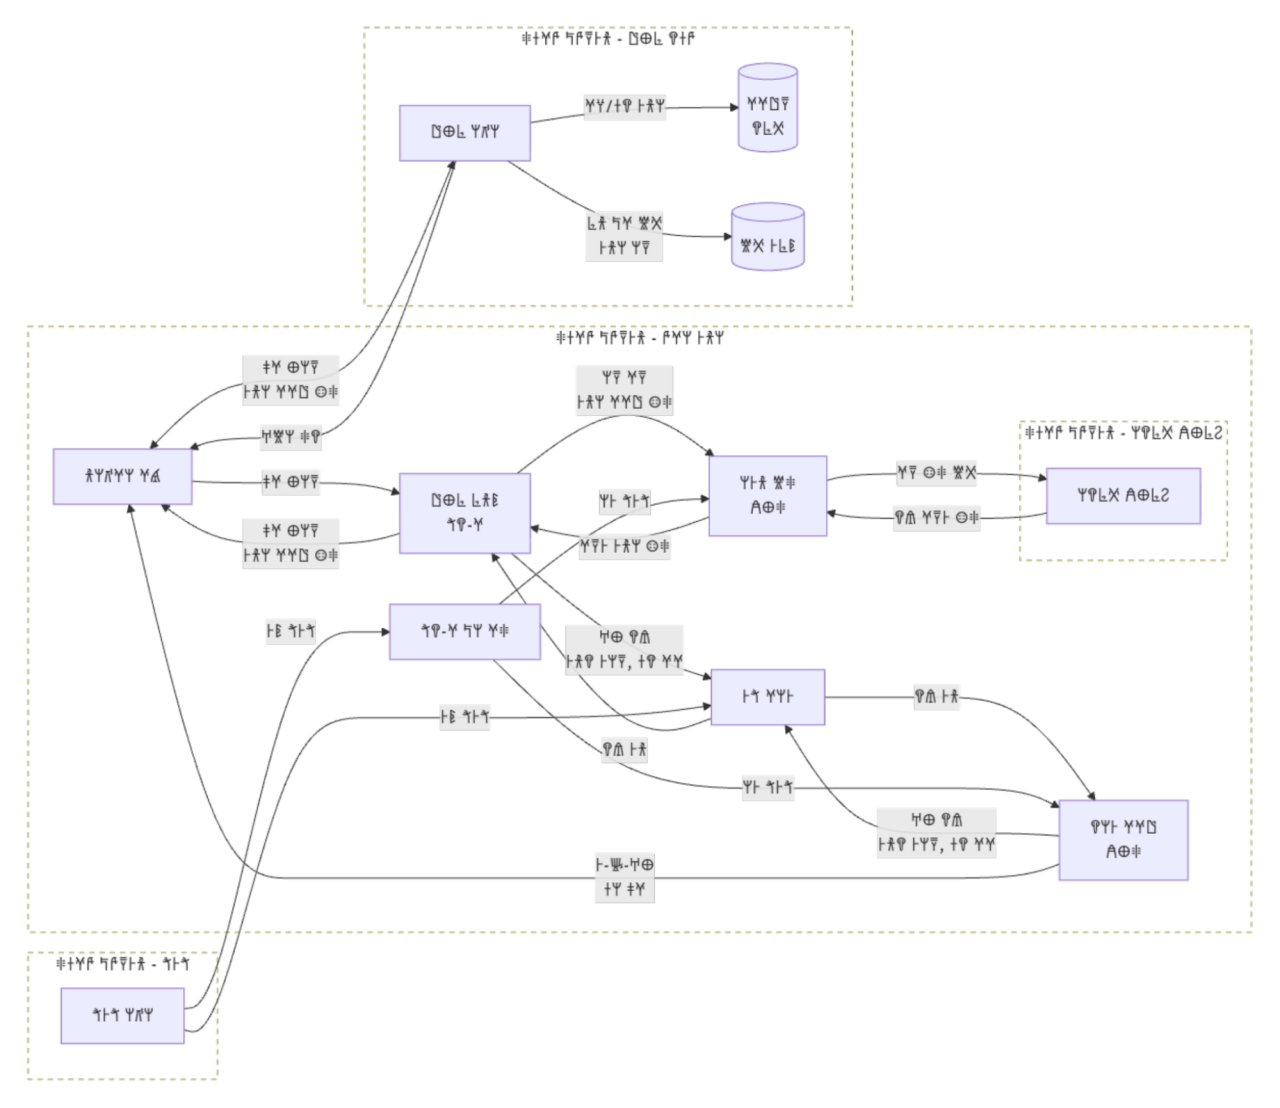 Beispiel für ein Datenflussdiagramm
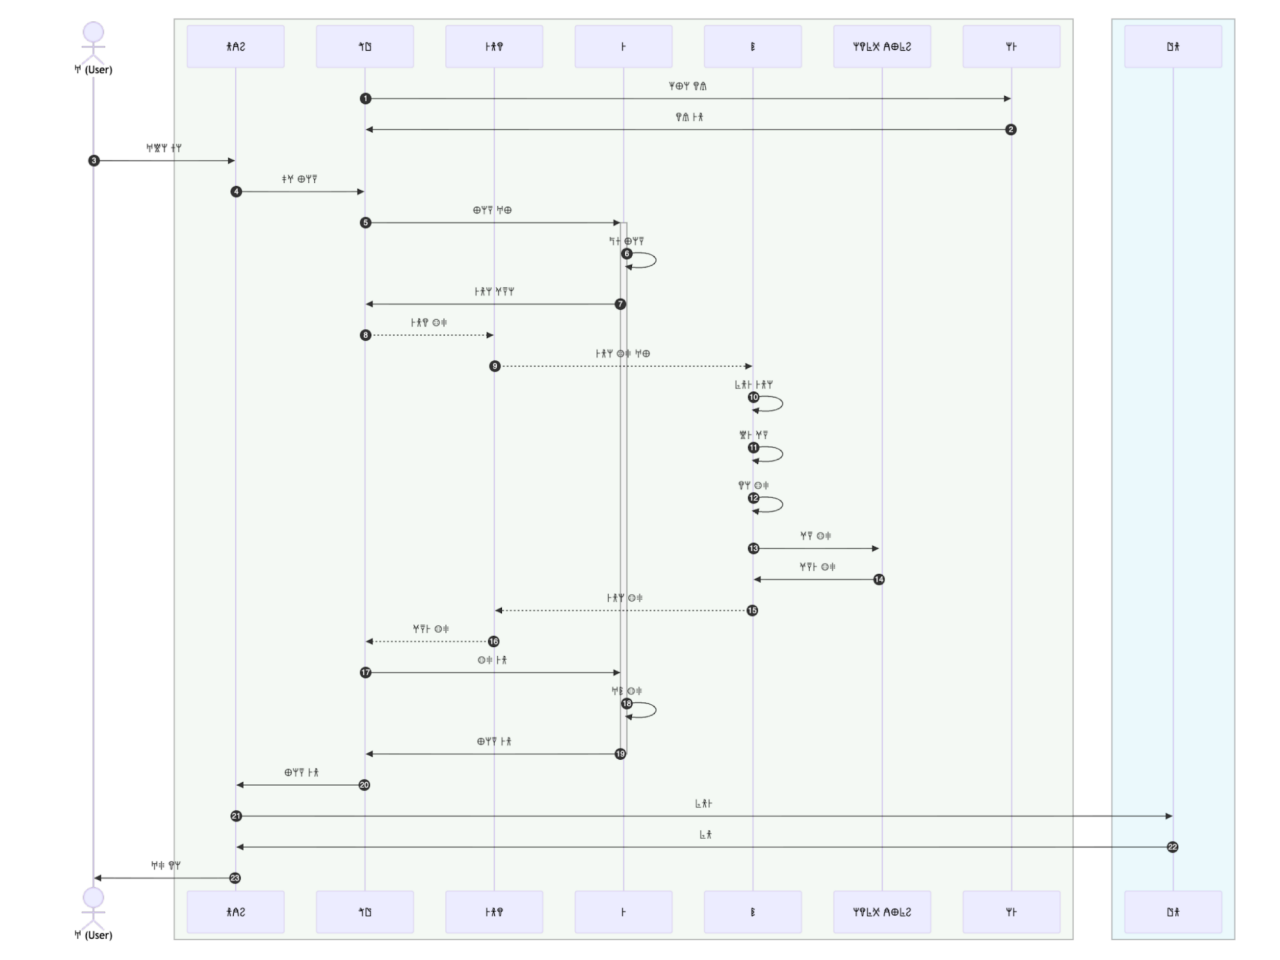 Beispiel für ein Sequenzdiagramm
Claude hat die Bedrohungen im Zusammenhang mit der Kompromittierung unseres privaten Schlüssels gut aufgelistet. Claude hat auch Man-in-the-Middle -Angriffe gut aufgelistet. Ein solcher Angriff findet statt, wenn jemand oder etwas Ihren Internetverkehr zwischen Ihren Systemkomponenten abhört.
Schließlich listete Claude mehrere Angriffe auf, die auftreten könnten, wenn ein böswilliger Akteur eine unserer Softwarekomponenten kompromittiert. Ich bin mir sicher, dass wir diese nicht übersehen hätten, wenn wir ganz von vorn angefangen hätten, aber es hat uns viel Zeit gespart.
Einschränkungen: Weniger nützliche KI-Sicherheitsvorschläge
Claudes Ausgabe ließ jedoch oft Nuancen vermissen. Es wurden mehrere Bedrohungen im Zusammenhang mit dem Abfluss nicht geheimer Daten identifiziert. Zum Beispiel haben wir eine Session-Kennung, eine eindeutige Zeichenfolge, die überhaupt nicht geheim ist. Wir haben dies jedoch nicht in unserem Prompt angegeben, und Claude wies wiederholt auf die Offenlegung dieser Kennung als Problem hin.
Andere Bedrohungen ergaben einfach keinen Sinn, und wir konnten sie vollständig ignorieren. Claude forderte uns auf, HTTPS durch XPC zu ersetzen, was eigentlich nicht praktikabel ist. Claude hat einige Bedrohungen bezüglich der Offenlegung von Passwörtern verfasst, aber am Daten-Flow sind keine Passwörter beteiligt.
Durchführung einer Lückenanalyse des Bedrohungsmodells
Nachdem ich mehrere Stunden damit verbracht hatte, Claudes erste Bedrohungsliste und Diagrammsammlung zu bearbeiten, reichte ich meinen Entwurf für unseren Workshop zur Bedrohungsmodellierung ein. Dort bewerteten erfahrene Sicherheitsmodellierer:innen das Design kritisch und lieferten wertvolle Erkenntnisse, die ich direkt in das Modell integrierte. Anschließend wandte ich mich wieder an Claude und bat ihn, mein halbfertiges Modell auf Lücken zu untersuchen und dabei erneut das Windows-Bedrohungsmodell als Kontext heranzuziehen.
Claude war wieder zuvorkommend ausführlich und gab mir eine lange Liste möglicher Probleme. Die meisten waren nicht relevant, aber es waren ein paar echte Schätze dabei. Da wir beispielsweise eine bestimmte Systemkomponente gut gehärtet hatten, hatte ich die Bedrohungen nicht bedacht, die ohne diese Härtung auftreten könnten.
Eine gute Regel bei der Bedrohungsmodellierung besteht darin, davon auszugehen, dass es für eine bestimmte Bedrohung keine Gegenmaßnahmen gibt, und die Auswirkungen zu betrachten. Ich hatte diese Regel ignoriert, aber Claude nicht.
Claude lieferte einige weitere nützliche Erkenntnisse: eine zur Verschlüsselung der Interprozesskommunikation und eine weitere zum Session Hijacking. Ich hätte diese durch den Abgleich mit dem Windows-Bedrohungsmodell wahrscheinlich letztendlich ohnehin integriert, aber „ein weiteres Paar Augen“ hat mir Zeit gespart.
Wichtige Erkenntnisse zum Einsatz von KI in Cybersecurity-Workflows
Es gibt natürlich Risiken beim Einsatz von KI für die Bedrohungsmodellierung. Zunächst einmal müssen Sie sicherstellen, dass die KI-Tools Ihre Daten nicht exfiltrieren. Selbst wenn Sie Ihre KI-Toolchain so abgesichert haben, dass schädliche Ergebnisse kein Problem darstellen, können die Ergebnisse unsinnig sein. Sie müssen Ihre eigene Arbeit genauso sorgfältig wie immer erledigen. Es ist leicht, ein paar gute Ergebnisse von einer KI zu erhalten – zum Beispiel eine gut formulierte E-Mail oder eine sauber programmierte Funktion – und dann davon auszugehen, dass die Ergebnisse immer perfekt sind. Ebenso darf Claude nicht als Einziger das Brainstorming übernehmen: Die Tatsache, dass Claude eine bestimmte Bedrohung nicht erwähnt hat, bedeutet nicht, dass Sie diese ignorieren können.
KI ist großartig darin, Dinge in Gang zu bringen. Es erzeugt eine Flut von Ideen. Einige dieser Ideen sind nützlich für die Erstellung des finalen Modells, einige regen die menschlichen Bedrohungsmodellierer dazu an, über andere Dinge nachzudenken, und einige können ignoriert werden. KI kann kognitive Verzerrungen vermeiden, wie etwa das Ignorieren bestimmter Bedrohungen, weil wir davon ausgehen, dass ein Teil des Systems sicher ist.
Bei Okta erkennen wir deutlich den Wert von KI für die Bedrohungsmodellierung, aber unsere Arbeitsplätze sind weiterhin sicher (zumindest als Bedrohungsmodellierer:innen). KI bleibt fest in der Rolle eines nützlichen Werkzeugs in unserem Workflow, nicht als treibende Kraft oder Eigentümer des Workflows selbst.
Möchten Sie sehen, wie andere Teams diese Technologien einsetzen? Erfahren Sie, wie die Mitarbeiter:innen von Okta KI nutzen, um Innovationen voranzutreiben.


