



Executive Summary:
Eine neue Funktion, der Okta Verify Geräte-Posture-Sensormodus, ermöglicht die stille MDM-Bereitstellung von Okta Verify und erfasst Signale auf verwalteten macOS- und Windows-Geräten. Diese Funktion ermöglicht es Administratoren, die Okta Verify-Registrierung basierend auf der Geräte-Compliance zu steuern und Zero Trust-Sicherheitskontrollen auf gemeinsam genutzte Arbeitsstationen auszuweiten, bevor sich Benutzer authentifizieren.
Die ausgereiftesten Zero Trust -Programme weisen ein gemeinsames Merkmal auf: Sie betrachten Sicherheit nicht als Endziel, sondern als kontinuierliches Streben nach strengerer, präziserer Kontrolle. Okta Verify ermöglicht es Unternehmen schon lange, Richtlinien für den Gerätestatus in großem Maßstab durchzusetzen, und heute erweitern wir diese Funktion. Mit dem Okta Verify Device-Posture-Sensor-Modus beginnt das Gerätevertrauen nun bei der Provisionierung im Mobilgerätemanagement (MDM), wodurch Administrator:innen früher im Lebenszyklus des Geräts Sicherheitsindikatoren und Registrierungskontrollen erhalten als je zuvor.
Bewältigung der letzten Meile von Device Trust
Bisher stellen Administrator:innen Okta Verify bereit, Benutzer:innen schließen die Registrierung ab, und ab diesem Punkt gelten die Gerätestatus-Richtlinien. Für die meisten Szenarien funktioniert dieser Ablauf gut. Aber in den Randbereichen – gemeinsam genutzte Workstations, Frontline-Kioske, groß angelegte MDM-Rollouts – stößt es an seine Grenzen.
Bisher überprüfte kein Mechanismus den Gerätestatus vor der Benutzerregistrierung in Okta Verify und Okta FastPass, sodass die IT keine Möglichkeit hatte, persönliche Laptops oder nicht konforme Endpunkte zu blockieren. Bei gemeinsam genutzten Geräten wie Schwesternstützpunkten in Krankenhäusern oder Point-of-Sale-Terminals im Einzelhandel verschärft sich die Herausforderung: Da kein einzelner Benutzer diese Geräte dauerhaft besitzt, können betriebskritische Endpunkte vollständig außerhalb des Geltungsbereichs Ihrer Richtlinie liegen.
Kernfunktionen des Sensormodus für den Gerätestatus von Okta Verify
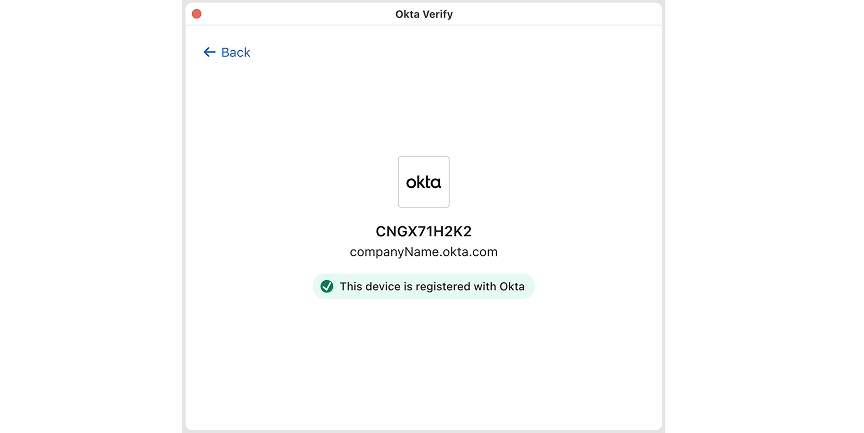
Der Sensormodus für den Gerätestatus von Okta Verify führt eine klare Trennung zwischen der Erfassung von Gerätesignalen und der Benutzerauthentifizierung ein. Ihre Geräte müssen nicht mehr darauf warten, dass sich ein:e Benutzer:in bei Okta Verify und Okta FastPass registriert, bevor die Plattform den Status des Geräts bewerten kann.
Zu den wichtigsten Funktionen gehören:
- Stille, MDM-gesteuerte Bereitstellung: Administrator:innen können Okta Verify während der MDM-Provisionierung still auf verwalteten macOS- und Windows-Geräten bereitstellen, wodurch automatisch ein Gerätedatensatz im Universal Directory erstellt wird, ohne dass eine Interaktion der Endnutzer:innen oder eine Okta FastPass-Registrierung erforderlich ist.
- Erfassung von Gerätesignalen vor der Authentifizierung: Die Funktion erfasst und überträgt Signale zum Gerätestatus an Okta, bevor sich Benutzer:innen authentifizieren. Dies ermöglicht eine proaktive Überwachung des Status der Geräteflotte, bevor zur nächsten Bereitstellungsphase übergegangen wird.
- Richtliniengesteuerte Benutzerregistrierung: Über eine Okta Account-Management-Richtlinie können Administrator:innen einen Verwaltungsnachweis als Voraussetzung für die Registrierung bei Okta Verify (und jede nachgelagerte Registrierung für Okta FastPass) verlangen. Dadurch wird sichergestellt, dass nur Benutzer:innen auf MDM-verwalteten, konformen Geräten fortfahren können.
- Unterstützung für gemeinsam genutzte Geräte: Administratoren können nun Gerätestatus-Richtlinien auf gemeinsam genutzten Arbeitsstationen ohne Zuweisung an einzelne Benutzer durchsetzen.
Ganz gleich, ob Sie die Einführung von Okta Verify in einer großen und komplexen Geräteflotte beschleunigen möchten oder zentrale Transparenz und eine frühere Durchsetzung auf jedem Endpunkt benötigen, den Ihr Unternehmen verwaltet – der Okta Verify Device Posture Sensor Mode kann Ihnen dabei helfen. Es dehnt die Gerätestatuskontrollen, auf die Sie bereits vertrauen, weiter auf den Identitätslebenszyklus aus und bindet gemeinsam genutzte Geräte sowie Frontline-Workstations in Ihr Zero Trust-Programm ein.
Erweitern Sie Zero Trust auf Ihren Gerätelebenszyklus
Die Absicherung Ihrer Geräteflotte sollte nicht auf den Anmeldevorgang der Benutzer warten. Der Okta Verify Gerätestatus-Sensormodus ist ab heute als Self-Service Early Access -Funktion für verwaltete macOS- und Windows-Geräte verfügbar. Weitere Informationen zu dieser Funktion finden Sie in der Produktdokumentation.
Diese Funktion ist ein grundlegender Schritt in Oktas anhaltendem Engagement für eine kontinuierliche Zero Trust-Sicherheit, mit Geräteerkennung. Um einen robusten Schutz für Ihre gesamte Hardwareflotte aufzubauen, sehen Sie sich Okta Device Access und Adaptive MFA an. Diese Lösungen arbeiten zusammen, um gemeinsam genutzte Workstations zu schützen und den Zugriff zu sichern.
Jegliche Erwähnung zukünftiger Produkte, Funktionen, Funktionalitäten oder Zertifizierungen in diesem Blog dient ausschließlich zu Informationszwecken. Es handelt sich nicht um Zusagen zur Bereitstellung und sollte nicht als Grundlage für Kaufentscheidungen herangezogen werden. Dieses Dokument dient nur zu allgemeinen Informationszwecken. Die hier enthaltenen Informationen stellen keine Rechts-, Datenschutz-, Sicherheits-, Compliance- oder Geschäftsberatung dar. © 2026 Okta, Inc. und Partner.


