


Executive Summary
Okta Threat Intelligence hat Erpressungskampagnen identifiziert, die auf Universitätsstudenten abzielen.
Diese Operationen geben sich oft als „Nachhilfe“- oder „Prüfungsaufsichtsdienste“ aus, fungieren jedoch als Auftragsbetrugsoperationen, die raffinierte Identitätsdiebstahl- und Finanzkriminalitätsnetzwerke unterstützen.
Diese Erpressungskampagnen scheinen zunächst lokale und Online-Rekrutierungsmaßnahmen zu umfassen, die darauf abzielen, Studierende als Kund:innen zu gewinnen.
Damit Dritte akademische Arbeiten im Namen von Studierenden erledigen können, werden diese gebeten, den Proctoring-Diensten den Zugriff auf akademische Systeme zu ermöglichen, in einigen Fällen durch die Weitergabe von Authentifizierungsanmeldedaten.
Diese Dritten drängen die Student:innen dann zu weiteren Zahlungen, indem sie damit drohen, sie wegen Betrugs bloßzustellen.
Die Erpresser:innen wurden bei der Anmeldung über VPNs sowie private und mobile IP-Adressen in Kenia beobachtet.
Okta Threat Intelligence hat mit mehreren Universitäten und Personen zusammengearbeitet, um diese Aktivität zu untersuchen, darunter Glen Woolley, Andrew Tolhurst und Damien Mathieson vom Cyber Security Operations-Team der University of Sydney.
Dies ist nicht nur eine Frage der akademischen Integrität; es stellt eine Bedrohung für die Sicherheit und die Standards der Studierenden, den Sicherheitsperimeter der Universität und, wie ein Forschungsinstitut postuliert, für die nationale Sicherheit dar.
Diese Erpressungsmethoden richten sich an Student:innen an zahlreichen Universitäten im englischsprachigen Raum, darunter die USA, Kanada und Australien. Allein das Anbieten von Diensten für akademischen Betrug ist in einigen Rechtsordnungen illegal. Beispielsweise hat Australien Auftragsbetrug unter Strafe gestellt und ISPs angewiesen, 555 Websites zu blockieren, die diese Dienste anbieten. Unabhängig von der Gerichtsbarkeit ist die Erpressung von Schüler:innen und Student:innen unter Androhung der Bloßstellung illegal.
Für Universitäten bestehen umfassendere Risiken aufgrund der Art und Weise, wie akademische Arbeit durchgeführt wird. Angreifer:innen fordern vollständigen Zugriff auf die Accounts von Studierenden, was die Übermittlung von Anmeldedaten und die Bestätigung von Aufforderungen zur Multifaktor-Authentifizierung oder andere Arten des Remote-Zugriffs bedeuten könnte. Dies verschafft Angreifer:innen ein dauerhaftes Standbein in der Umgebung der Universität.
Obwohl Okta Threat Intelligence in den von uns verfolgten Clustern keinen direkten Wechsel von Erpressung zu anderen Formen des Missbrauchs von Studierendenzugängen beobachtet hat, könnten Angreifer:innen ihren Zugang durchaus ausnutzen und monetarisieren, um Ziele wie Gehaltsabrechnungsbetrug zu erreichen.
Okta setzt sich dafür ein, Kund:innen, Partner:innen und Nutzer:innen dabei zu unterstützen, die entscheidende Rolle zu verstehen, die Identitätssicherheit bei diesen Angriffen spielt.
Von Auftragsbetrug bis zur Erpressung von Student:innen
Um ihre akademischen Arbeiten schnell und mit minimalem Aufwand abzuschließen, entscheiden sich einige Student:innen dafür, Dritte zu beauftragen, akademische Aufgaben in ihrem Namen zu erledigen.
Erst nachdem einer dieser Dritten über Universitäts-Apps wie Canvas und Blackboard eine Aufgabe im Auftrag eines Studenten eingereicht hat, beginnt die Erpressungskomponente dieser Kampagnen.
Beispielsweise zahlt ein Student möglicherweise 75 $ für eine Aufgabe, aber nachdem die Aufgabe eingereicht wurde, verlangt der Angreifer eine weitere Zahlung von 1.000 $ unter der Androhung, den Studenten zu melden. In fast allen Fällen, in denen das Opfer nicht zahlt, meldet der böswillige Akteur den Studenten. Der Angreifende zeichnet die Sprach- und Videokommunikation mit dem Studenten auf und sendet möglicherweise E-Mails an Administrator:innen.
Entscheidend ist, dass die Erpresser:innen über ein Druckmittel gegen ihre Opfer verfügen. Protokolle des Identity and Access Management (IAM) können darauf hinweisen, dass jemand anderes den Account des Studierenden genutzt hat. Die IP-Logs könnten eine „nicht plausible Ortsveränderung“ aufzeigen, was bedeutet, dass auf einen Account von Studierenden lokal zugegriffen wurde und einige Zeit später aus einer Region, in der sich der oder die Student:in unmöglich bereits befinden konnte.
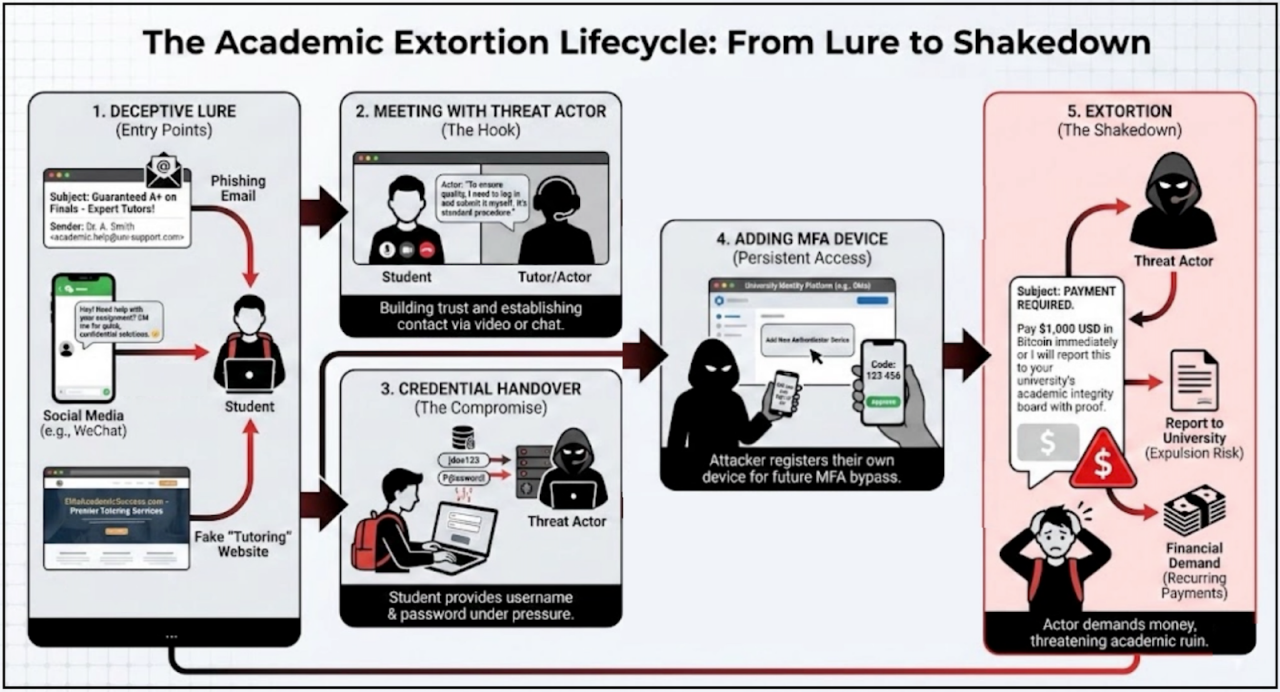 Abbildung 1: Der Lebenszyklus der akademischen Erpressung
Lockmechanismen: die „akademische Support“-Fassade
Angreifer nutzen einen mehrkanaligen Ansatz, um Opfer zu finden, und passen ihre Sprache und Plattform dabei oft an bestimmte studentische Zielgruppen an. Die Erpresser:innen florieren in Zeiten hohen Drucks, wie etwa während der Abschluss- oder Zwischenprüfungen.
Diese Dienste werden sowohl über digitale als auch über physische Kanäle beworben.
Digitale Kanäle
Die häufigsten Köder sind digital und so gestaltet, dass sie wie akademische Benachrichtigungen oder hilfreiche Peer-to-Peer-Empfehlungen aussehen.
Marketing-E-Mails: Angreifer:innen senden E-Mails an Studierende mit Betreffzeilen wie „Probleme bei der Abschlussprüfung?“ oder „Erfahrene Nachhilfelehrer:innen verfügbar – Garantiert eine Eins.“ Diese verwenden oft professionell wirkende Signaturen, um offizielle Nachrichten des akademischen Supports nachzuahmen.
Direktnachrichten (WeChat, WhatsApp, Telegram): Um die E-Mail-Kontrollen vieler Universitäten zu umgehen, die Spam wahrscheinlich blockieren, markieren oder herausfiltern, nutzen Angreifer:innen auch beliebte Messenger-Apps, die von internationalen studentischen Communities verwendet werden. Diese Nachrichten werden oft in der Muttersprache der Studierenden verfasst.
Websites: Dienste für Auftragsbetrug erstellen professionell wirkende Websites, um sich einen Anschein von Legitimität zu verleihen.
Physische Kanäle
Campus-Aushänge: Komplizen der Angreifer hängen physische Flyer auf dem Campus auf.
Erzwungene Anwerbungen: Sobald ein Studierender bereits erpresst wird, kann der Angreifer verlangen, dass dieser weitere Studierende anwirbt. Dadurch wird das Opfer zu einem Mittäter und verbreitet den Köder über vertrauenswürdige Okta-Community-Netzwerke.
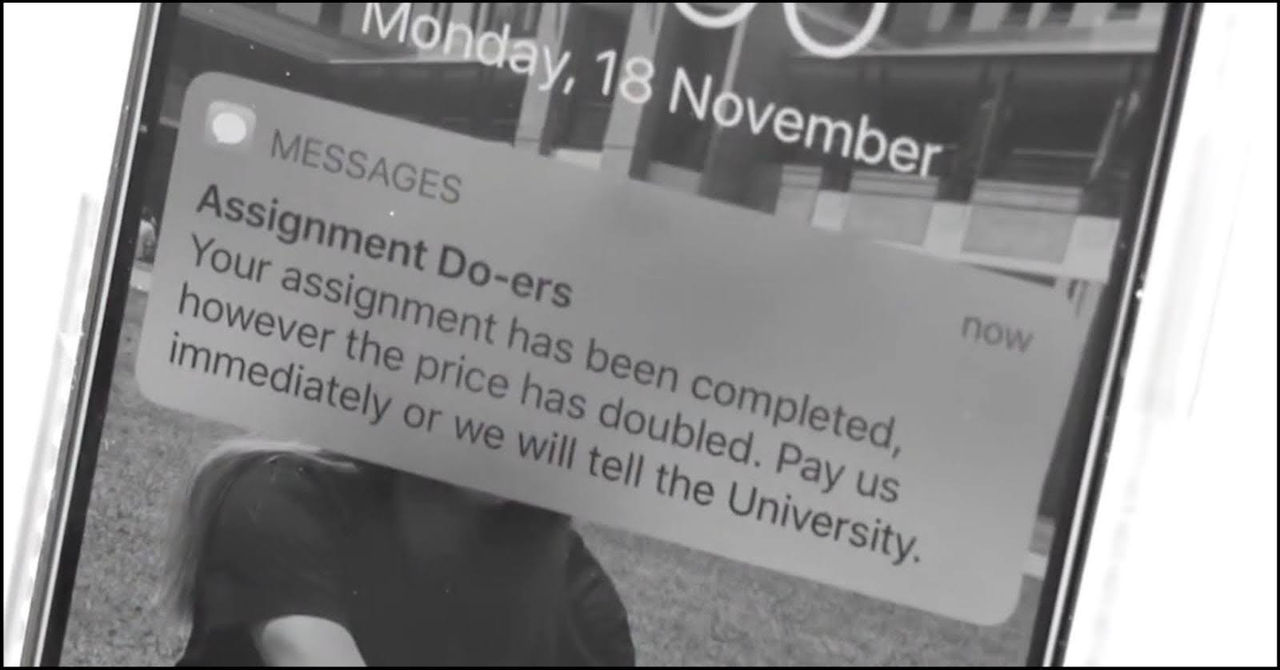 Abbildung 2. Ein Screenshot aus einem von der University of New South Wales veröffentlichten Video, das Student:innen vor einigen der möglichen Konsequenzen der Nutzung von Proctoring- oder Nachhilfediensten in einer Grauzone warnt. (Quelle: University of New South Wales über YouTube)
Ziele der Kampagne
Das Hauptziel dieser Kampagnen ist die Bekämpfung von Finanzkriminalität, die durch die Erpressung von Studierenden anhand von Beweisen für autorisierten Zugriff erfolgt.
Die beobachtete Aktivität zeigt die klare Absicht, Student:innen in eine kompromittierende Situation zu bringen, in der sie entweder zur Zahlung gezwungen werden oder Konsequenzen seitens ihrer akademischen Einrichtung riskieren.
Von Angreifern gesammelte Daten
Die böswilligen Akteur:innen versuchen, so viele personenbezogene Daten wie möglich zu sammeln, um den Erfolg ihres Erpressungsvorhabens sicherzustellen. Diese Akteur:innen sammeln Daten wie:
Personenbezogene Daten (PII): Vollständiger Name, Privatadresse und Telefonnummer.
Institutionelle Kennungen: Matrikelnummer und offizielle E-Mail-Adresse der Universität.
Akademische Nachweise: Die Aufgabenstellungen, die persönlichen Notizen der Student:innen, die abgeschlossene Aufgabe und sogar der Lehrplan.
Präsenznachweis: Bildschirmaufzeichnungen oder Screenshots von Angreifer:innen, die im Portal der Student:innen (Canvas, Blackboard usw.) angemeldet sind.
Risiken über die Erpressung von Schüler:innen hinaus
Universitäten und Hochschulen sind attraktive Ziele für finanziell motivierte Cyberkriminelle. Wir gehen davon aus, dass Auftragsbetrug und Erpressungsdienste das Potenzial haben, Institutionen weiteren betrügerischen Aktivitäten auszusetzen, wenn die von uns beobachteten Erpresser:innen den von Studierenden gewährten dauerhaften Zugriff auf Systeme ausnutzen würden.
Gehaltsabrechnungsbetrug: Dieselben Zugangsdaten, die für den Zugriff auf Studierendenportale genutzt werden, können auch Zugang zu Abrechnungssystemen gewähren, sofern die Person zusätzlich für die Einrichtung tätig ist. Mit dem Zugriff auf die Gehaltskonten können Angreifende die Bankverbindungsdaten vor dem Abrechnungszyklus ändern und so das Arbeitsentgelt der Studierenden auf von ihnen kontrollierte Konten umleiten.
Betrug bei der Studienfinanzierung: Dieselben Anmeldedaten, die für den Zugriff auf Studentenportale verwendet werden, können auch Zugang zu Portalen für die Studienfinanzierung gewähren. Dies eröffnet die Möglichkeit, Darlehensauszahlungen umzuleiten oder zusätzliche betrügerische Zuschüsse im Namen des Studenten zu beantragen.
Phishing und Spam: Bedrohungsakteure können zudem die hohe Reputation einer vertrauenswürdigen .edu-E-Mail-Adresse missbrauchen, um Spam-Filter zu umgehen und gezielt Angriffe auf Lehrende, Personal oder die Verwaltung zu richten, um Zugriff auf Konten mit höheren Privilegien zu erlangen.
Forschung und Diebstahl geistigen Eigentums: Dieselben Anmeldedaten, die für den Zugriff auf Studierendenportale verwendet werden, können auch Zugang zu proprietären Universitätsdatenbanken, Fachzeitschriften oder sensiblen Forschungsdaten in Spezialgebieten wie Verteidigung und Biotechnologie gewähren.
Erschleichen von Studentenrabatten: Angreifer:innen können die Identitäten von Student:innen missbrauchen, um Produkte und Dienstleistungen weiterzuverkaufen, die mit einem Studentenrabatt erworben wurden.
Reaktion auf Bedrohungen
Was wir tun
Okta ergreift die folgenden Maßnahmen, um diese Bedrohung einzudämmen:
- Proaktive Benachrichtigung von Institutionen, wenn wir verdächtige Aktivitäten erkennen.
- Beratung und Unterstützung von Organisationen zur Verbesserung der Sicherheit ihrer Okta-Umgebungen sowie Unterstützung bei der Untersuchung verdächtiger Aktivitäten im Zusammenhang mit potenziell kompromittierten Accounts.
- Aufrechterhaltung fortlaufender Arbeitsgruppen mit Hochschulen.
Erkennungen
Um ihre Ziele zu erreichen, müssen Angreifer:innen lange genug dauerhaften Zugriff auf den Account der Student:in haben, um ihre Erpressungsoperation durchzuführen.
Wenn die Universität Okta als Identity-Anbieter einsetzt, gibt es mehrere technische Indikatoren, die auf unbefugte gehackte Accounts hindeuten können.
Im Folgenden finden Sie eine Übersicht der Erkennungsmöglichkeiten, die auf der Okta Platform zur Verfügung stehen.
Wiederverwendung von Authentifikatoren: Angreifer:innen registrieren häufig dieselbe physische Hardware, wie z. B. ein Mobiltelefon, als MFA-Faktor für mehrere kompromittierte Konten. Analyst:innen sehen in den Okta-Protokollen möglicherweise mehrere Identitäten von Studierenden, die mit derselben Gerätekennung verknüpft sind, was ein starkes Anzeichen für mehrere gehackte Accounts ist. Okta stellt im Customer Detection Catalog auf GitHub eine Erkennung für die Wiederverwendung von Authentifikatoren hier zur Verfügung.
Session von Benutzer:in initiiert, von Angreifer:in abgeschlossen: Bei diesem Verhalten meldet sich ein:e Angreifer:in mit den Anmeldedaten der Student:in von einem Remote-Standort aus an. Allerdings wird die MFA-Aufforderung, wie beispielsweise eine Push-Benachrichtigung, durch den:die Student:in vom normalen IP-Standort aus akzeptiert. Dies erstellt eine Session, bei der die Root-Session-ID von einer verdächtigen IP stammt, während die erfolgreiche Authentifizierung von einer vertrauenswürdigen IP erfolgt. Okta hat hier eine Erkennung für dieses Szenario erstellt.
Nicht plausible Ortsveränderung: Konten von Studierenden, die mit kommerziellen Betrugsdiensten geteilt wurden, weisen oft Anzeichen für eine nicht plausible Ortsveränderung auf. Wir beobachten regelmäßig nicht plausible Ortsveränderungsszenarien, bei denen sich ein Studierenden-Account vom erwarteten Campus-Standort aus anmeldet, woraufhin fast unmittelbar ein Login über eine IP-Adresse aus Kenia, Indien oder Pakistan folgt. Häufig melden sich diese anomalen IPs ausschließlich bei Canvas, Blackboard oder anderen Websites zur Einreichung von Aufgaben an. Okta verfügt im Customer Detection Catalog über eine Erkennung für nicht plausible Ortsveränderungen, die mit einer Erkennung für ein neues Gerät gekoppelt ist. Zusammen sind das zwei wichtige Signale für einen möglichen gehackten Account.
Absichtliche Nutzung von Proxy-Diensten: Wir haben beobachtet, dass Angreifende nicht einfach nur nachlässig handeln, sondern absichtlich verdächtige Proxy-Dienste und IPs verwenden. Dies ist Teil ihrer Erpressungsoperation: Angreifende nutzen die nicht plausiblen Ortsveränderung als Beweis, den sie Universitätsadministrator:innen vorlegen können. Zugriffe von IP-Adressen aus unerwarteten Regionen – insbesondere aus Indien und Ostafrika – können auf einen gehackten Account hindeuten. Okta bietet im Customer Detection Catalog eine Hunting-Regel zur Aufdeckung von Anmeldeversuchen über Proxy-Server, die von Unternehmen direkt genutzt werden kann.
Empfehlungen für Okta-Kunden
Nutzen Sie Richtlinien für die Registrierung von Authentifikatoren, um die Geräteregistrierung aus bestimmten Regionen sowie über Proxy-Dienste zu blockieren.
Blockieren Sie die im Abschnitt „Netzwerkindikatoren“ unten aufgeführten Proxy-Dienste mithilfe von dynamischen Netzwerkzonen.
Blockieren Sie Logins aus risikoreichen oder unerwarteten Standorten oder fordern Sie eine Step-up-Authentifizierung an.
Netzwerkindikatoren
Okta Threat Intelligence hat verdächtige Muster von Account-Zugriffen aus kenianischen IP-Adressen beobachtet. Diese IPs sind nicht in einer einzigen ASN enthalten, sondern werden häufig mit bekannten verdächtigen Proxy-Diensten in Verbindung gebracht:
RAYOBYTE_PROXY
NEXUS_PROXY
PROXYRACK_PROXY
IPCOLA_PROXY
KOOKEEY_PROXY
PLAINPROXIES_PROXY
LUMINATI_PROXY
9PROXY_PROXY
PROXYAM_PROXY
IPIDEA_PROXY
ABCPROXY_PROXY
NETNUT_PROXY
Anmerkung zur Formulierung von Schätzungen
Die Threat-Intelligence-Teams von Okta verwenden die folgenden Begriffe zur Darstellung von Wahrscheinlichkeiten gemäß der Richtlinie 203 (Analytische Standards) der US-Nationalaufklärung (ODNI).
| Wahrscheinlichkeit | Fast ausgeschlossen | Sehr unwahrscheinlich | Unwahrscheinlich | Ungefähr gleiche Chance | Wahrscheinlich | Sehr wahrscheinlich | Fast sicher |
|---|---|---|---|---|---|---|---|
| Wahrscheinlichkeit | Abgesetzt | Höchst unwahrscheinlich | Unwahrscheinlich | Ungefähr gleiche Chance | Wahrscheinlich | Sehr wahrscheinlich | Nahezu sicher |
| Prozentsatz | 1–5 % | 5–20 % | 20–45 % | 45–55 % | 55–80 % | 80–95 % | 95–99 % |


